游侠安全网
  • 业界
  • 安全
  • 网络
  • 办公
  • 厂商
  • 培训
  • 应用
  • 影音
  • 数码
  • 文摘
  • 猎头
  • 程序
  • 站长
  • 系统
  • 随笔
  1. 首页
  2. /
  3. 安全
  4. /
  5. 怎么用sqlmap测试Post注入
安全

怎么用sqlmap测试Post注入

2017年10月3日 网路游侠 1 分钟阅读 0 评论

第一种方式:./sqlmap.py -r post.txt(储存post数据的文本) -p 要注入的参数

第二种方式:sqlmap -u "url" --forms

第三种方式:sqlmap -u "url" --data "指定的参数"(如txt_UserName=aaa&txt_Pwd=aaaa)

原文地址:https://zhidao.baidu.com/question/2142353446053572548.html

相关内容:

  • 羽翼sqlmap学习笔记之Access注入
  • sqlmap之POST注入的两种姿势(-r 和--data)
  • 使用Burpsuite辅助Sqlmap进行POST注入测试
  • sqlmap的基本命令使用
  • 11款专家级渗透测试工具
  • 网络安全新手必备的10个高效工具
POST注入 SqlMap SQL注入 注入测试
← 上一篇
sqlmap之POST注入的两种姿势(-r 和--data)
下一篇 →
甲骨文发布自动化数据库 可自行修复网络安全漏洞

相关文章

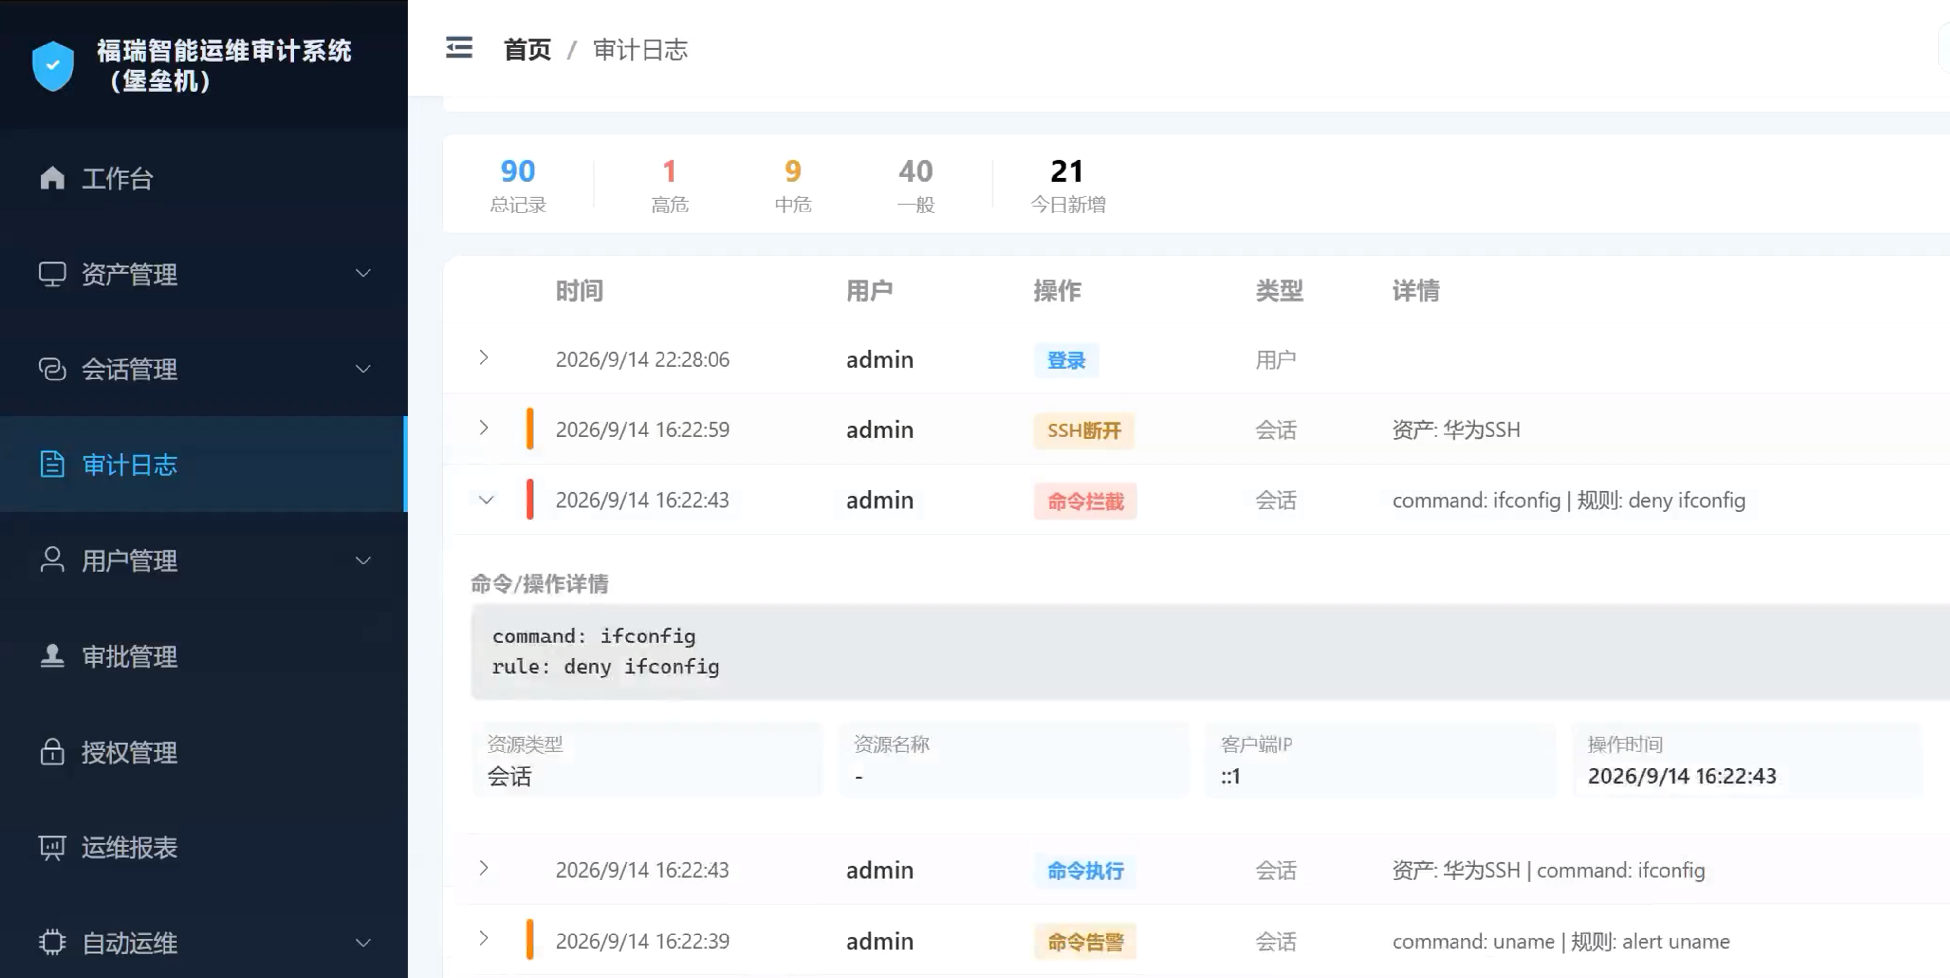
福瑞运维审计 | 福瑞堡垒机:新增命令阻断、AI智能运维分析等功能

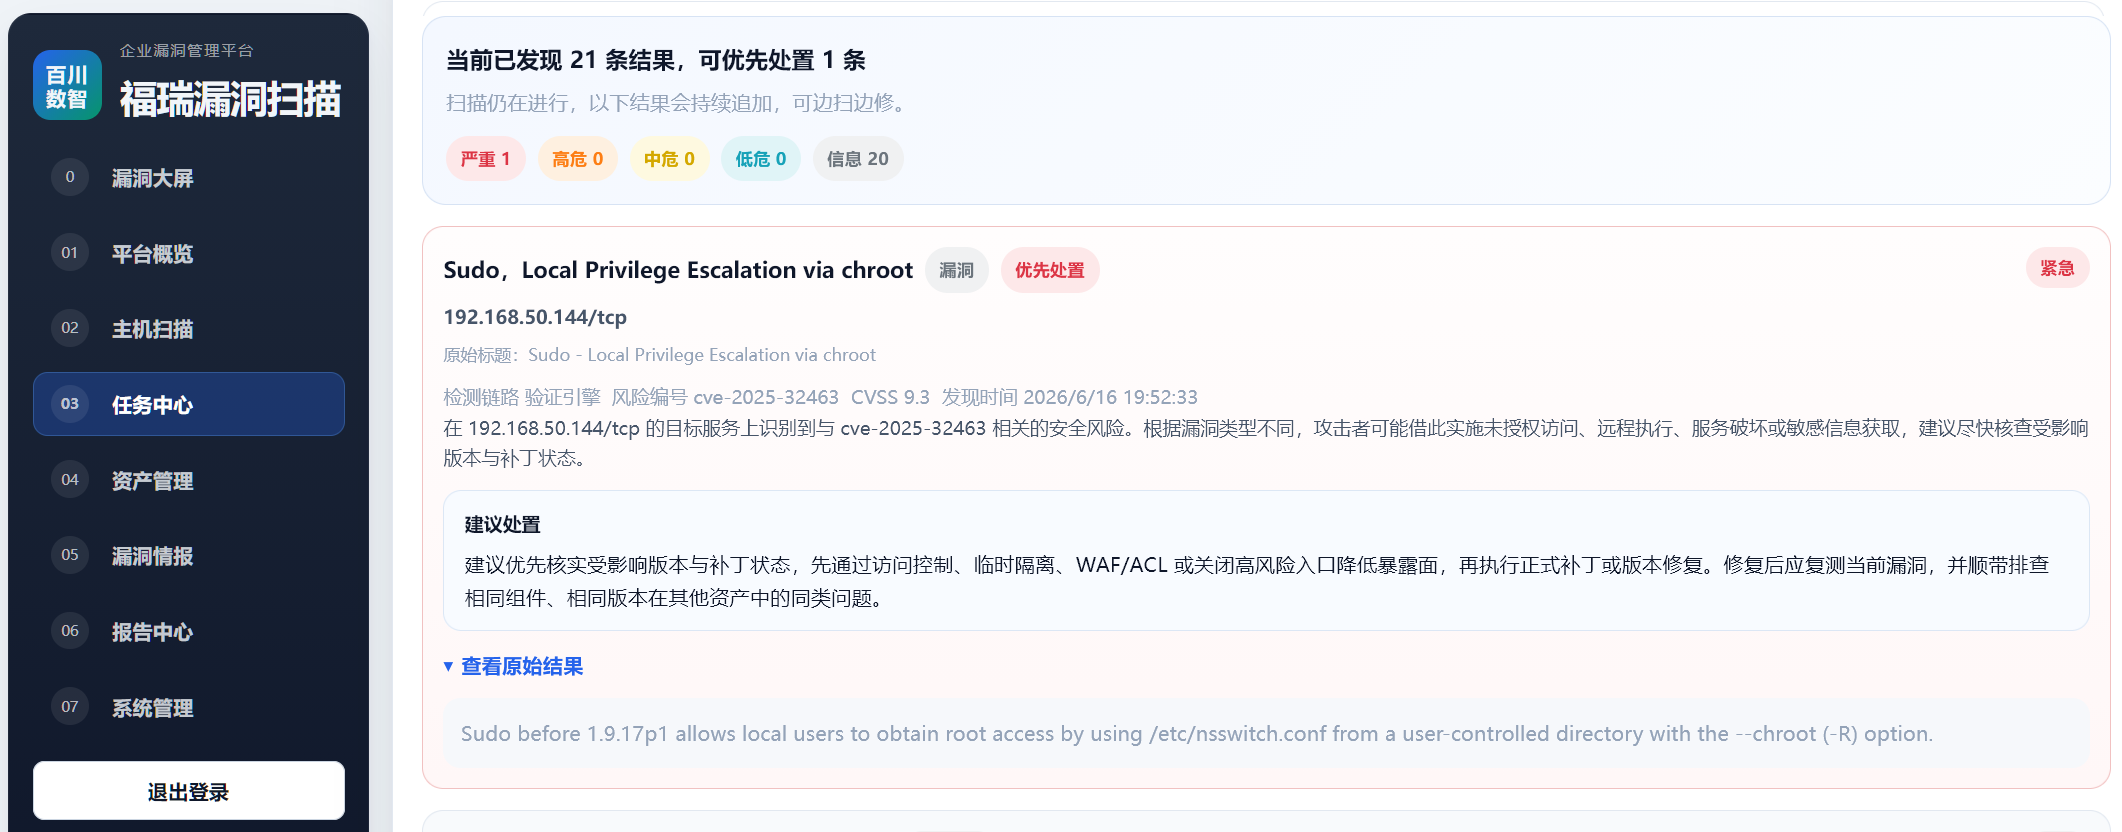
修复 openEuler-24.03-LTS-SP3 的 CVE-2025-32463 漏洞

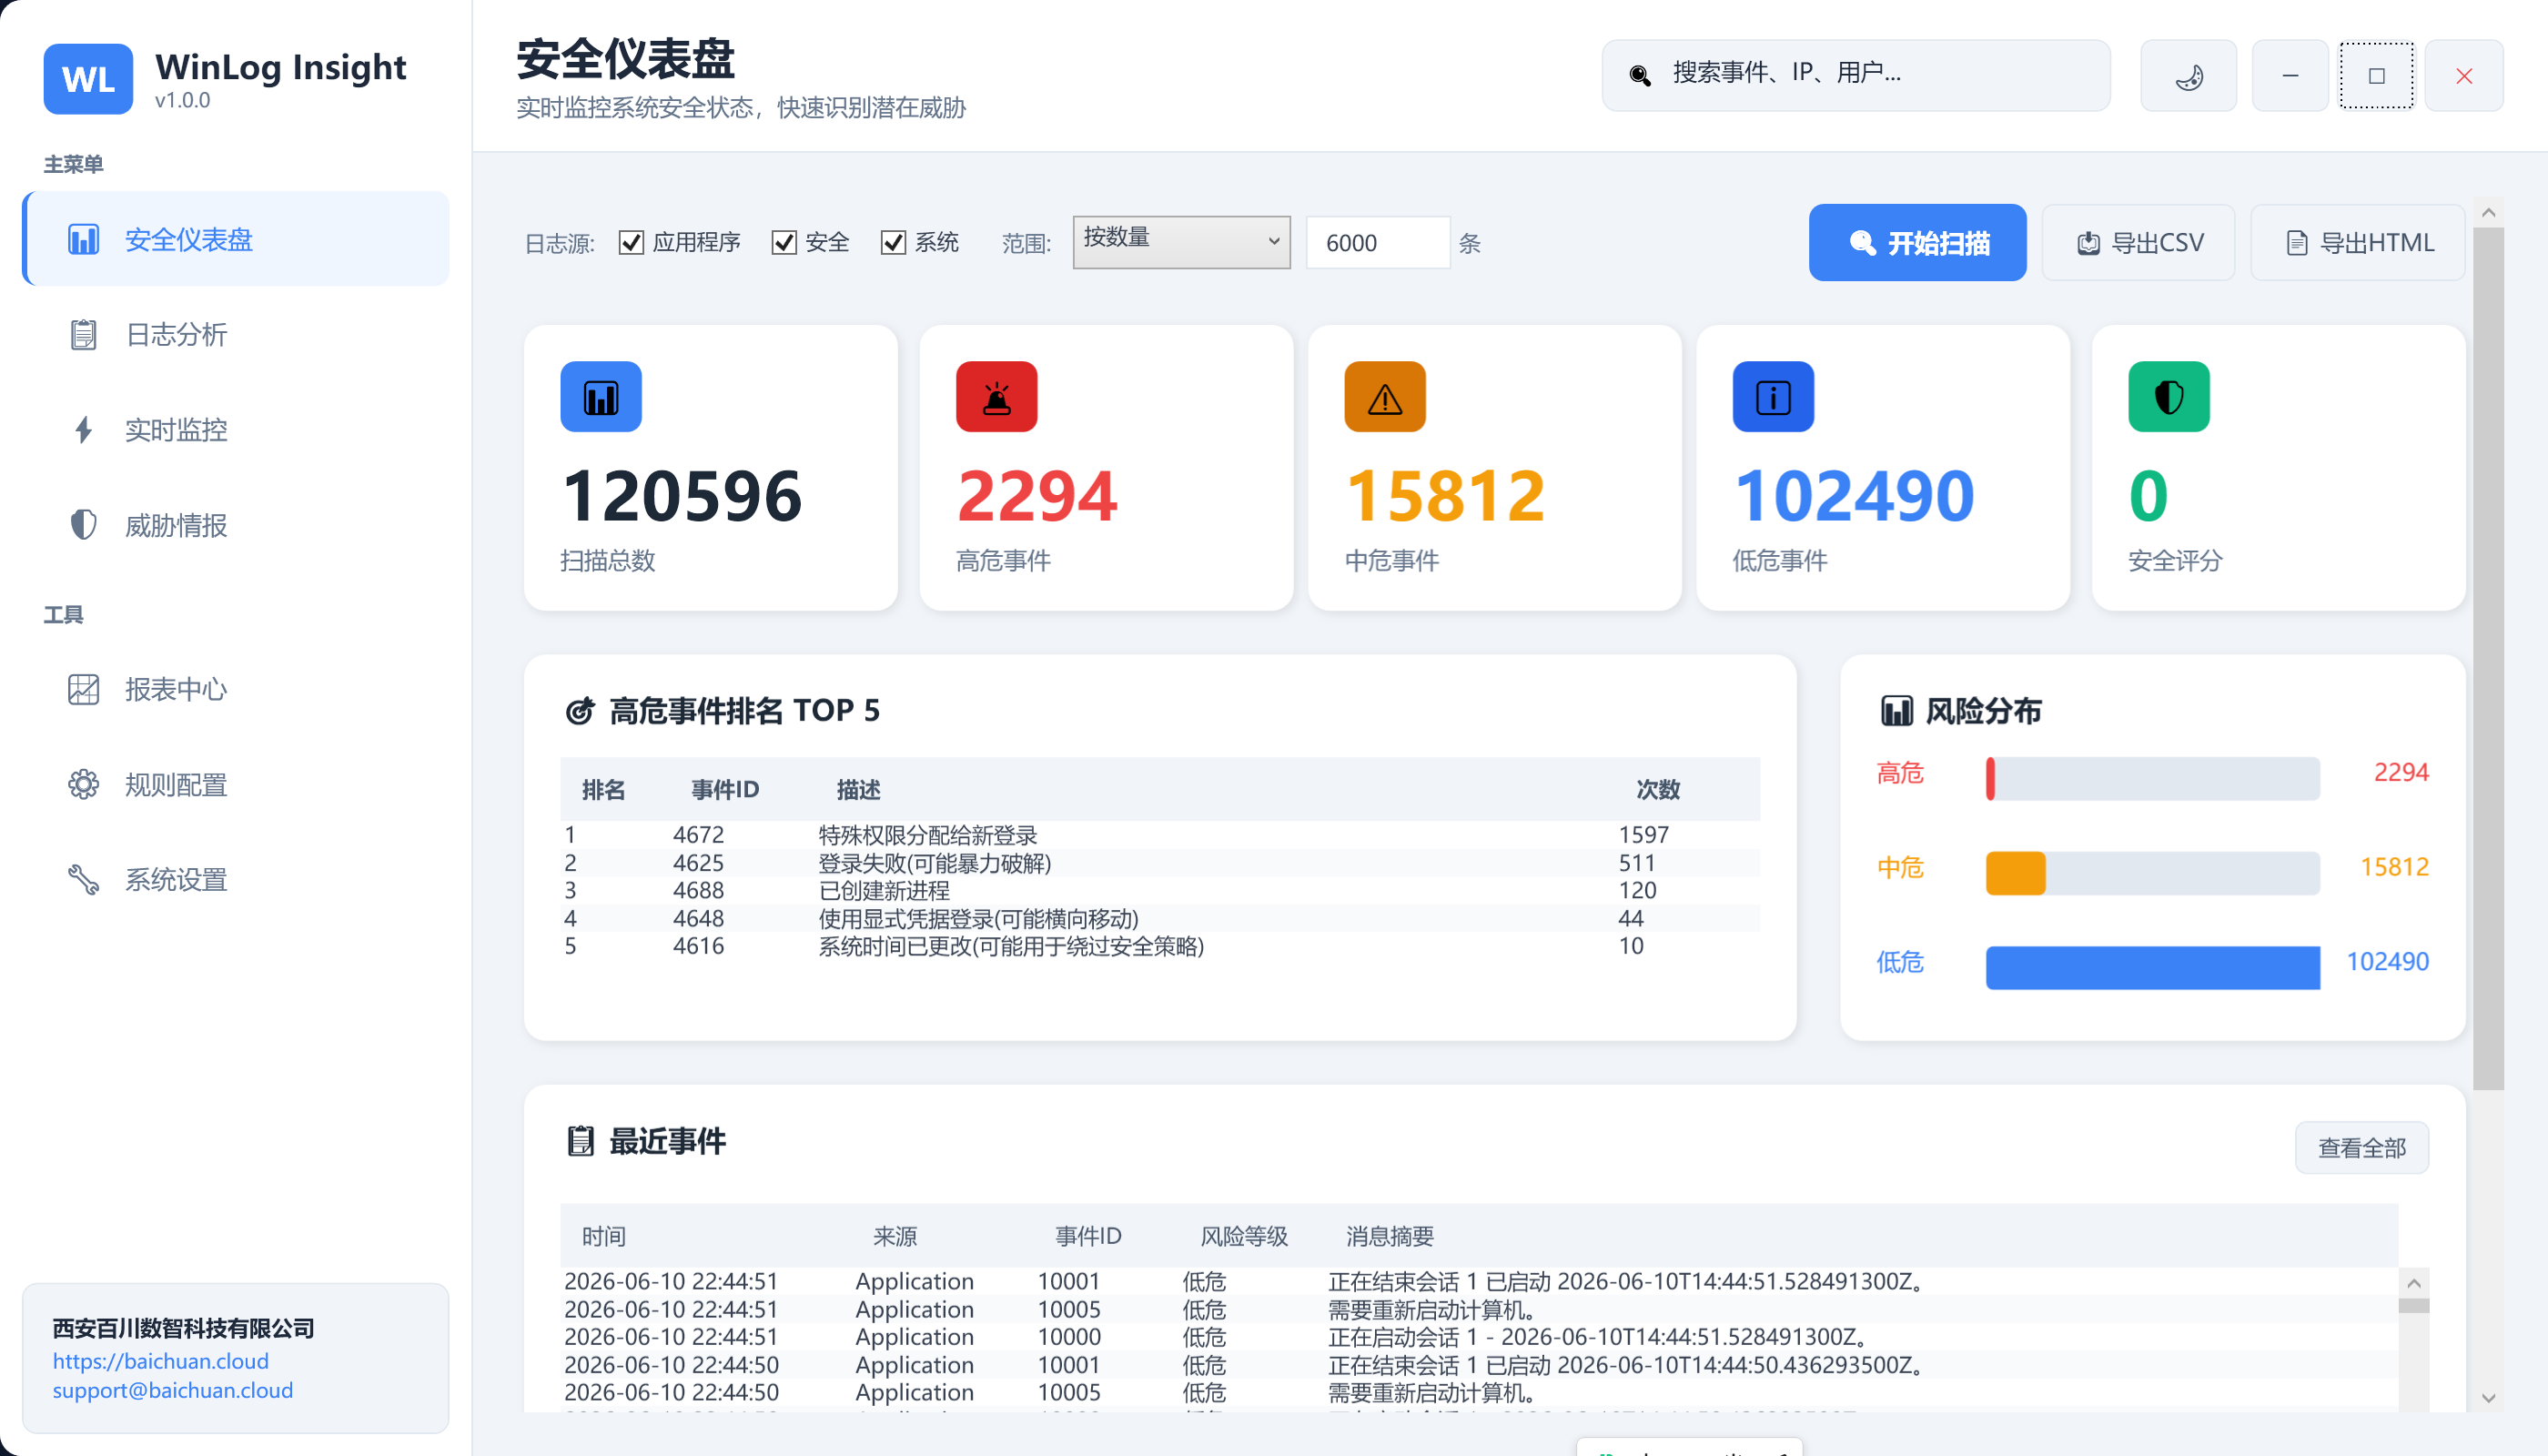
WinLog Insight —— 让Windows日志分析,一键到位!

热门文章

1
游侠原创:快速部署安全狗解决CC攻击
2
LumaQQ宣布即将停止开发,近期择日开源
3
Windows 7 仍按原计划于2010年上市
4
MySQL被SUN收购后将面临五重挑战
5
在A股上市——中国移动的愿望

热门标签

黑客 数据安全 网络安全 信息安全 数据库安全 安华金和 安恒信息 游侠安全网 每日安全资讯 数据库审计 360 勒索病毒 等级保护 北卡科技 Linux 数据泄露 勒索软件 云安全 WAF 工控安全

游侠安全网

游侠安全网 — 关注网络安全、信息安全、黑客技术与IT资讯。
微 GH

快速导航

  • 业界
  • 安全
  • 网络
  • 办公
  • 厂商
  • 培训
  • 应用
  • 影音
  • 数码
  • 文摘
  • 猎头
  • 程序
  • 站长
  • 系统
  • 随笔
© 2005-2026 游侠安全网. 保留所有权利. 陕ICP备11003551号-2