业界
安全研究人员开发出一套硬件级别的后门技术
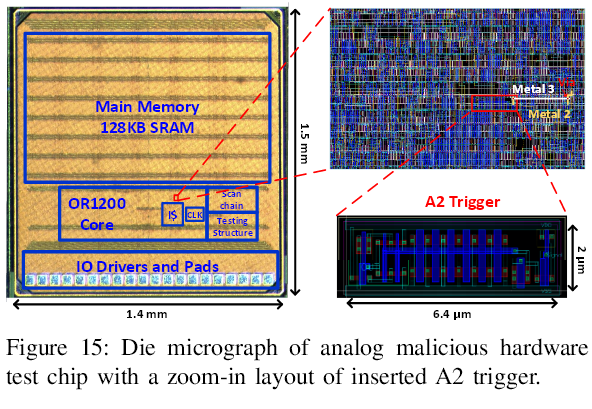
这套技术就像是隐藏在芯片之下的流氓部件,而不同于其他流氓部件利用二进制(1打开、0关闭)控制开关的是,它作为一个电容器存在,好比一只披着羊皮的狼。 这个电容器能够储存收到的每一条新指令。

这套技术就像是隐藏在芯片之下的流氓部件,而不同于其他流氓部件利用二进制(1打开、0关闭)控制开关的是,它作为一个电容器存在,好比一只披着羊皮的狼。 这个电容器能够储存收到的每一条新指令。
启明星辰拟6.37亿收购赛博兴安 布局信息安全领域启明星辰6月2日晚间发布公告,拟以发行股份及支付现金相结合的方式购买赛博兴安100%的股权,交易作价6.37亿元。其中,以20.05 元/股发行1925.69万股的方式支付3.86亿元;以现金方式支付2.51亿元。公司股票暂不复牌。
自2009年成立以来,阿里云一直以创造安全互联网环境为己任。不断夯实平台系统安全的同时,更以开放的态度与业内安全公司、白帽子、ISV合作,为客户提供更加多元化的安全服务。
俄罗斯当局已经进行一次大规模突袭,逮捕50名黑客,这些人被怀疑属于一个网络犯罪集团,从2011年以来已经从银行和其他金融公司盗取超过4500万美元(30亿卢布)。
西安四叶草安全的CloverSec Labs的安全研究员对此进行了短短两个月的漏洞挖掘与测试。经测试发现全球主流25款杀毒软件中21款均存在高危漏洞。
根据赛门铁克、BAE Systems、以及IssueMakersLab的Simon Choi的报告,本次攻击使用了基于SWIFT的恶意软件,这点与此前向索尼(以及其它政府机构和私营企业)发起网络攻击的Lazarus Group有着密切的关联。
Google在今年1月的Nexus安全公告中修复了名为CVE-2015-6639Android设备的信任区(TrustZone)提权漏洞,其影响到六成采用了高通安全平台的Android设备。四个月后,一名安全人员解释了这个“高通安全执行环境”(QSEE)漏洞是如何被用来攻破Android设备的。
Phineas Fisher在5月5日的时候宣布,他向当地的这个肥料基建项目捐赠25比特币——按照今天的汇率来看,大约就是1.13万美元。而在Reddit网站上,他还敦促其他黑客也能发起帮助,不管是抢劫银行还是别的方式。
四年前,白领社交网络LinkedIn遭遇黑客攻击,大量用户数据被盗。而据英国广播公司报道,黑客如今开始在网络上叫卖这些用户信息,而安全专家表示,LinkedIn有可能史上第一次重置全部账号的密码。
5月17日报道俄媒称,美国举行保障网络安全大型演练过程中,约1.4万名黑客尝试入侵国防部网络系统。美国国防部新闻发言人彼得·库克16日表示,名为“黑掉五角大楼”的项目自4月下旬启动,至上周结束。
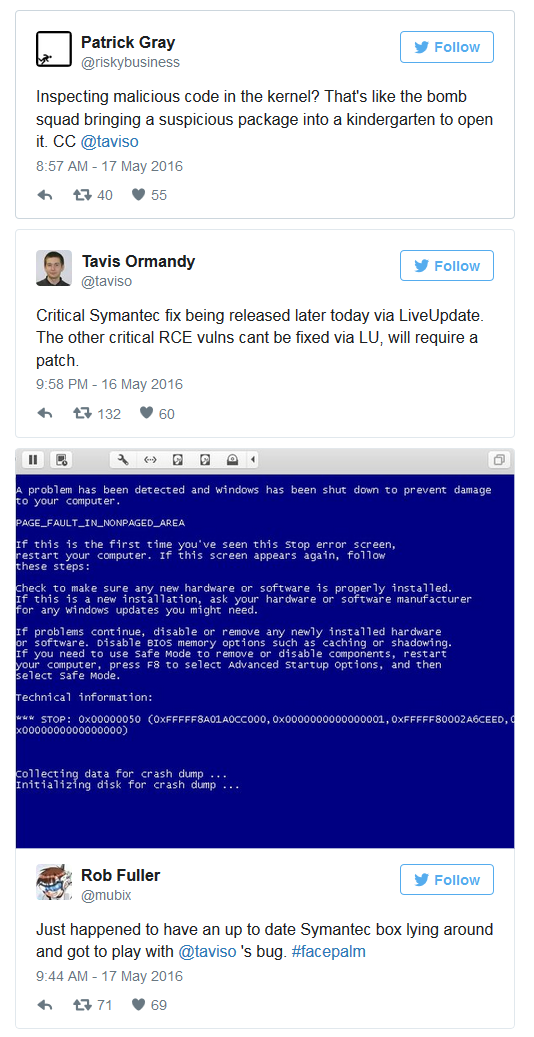
杀毒软件本身存在安全漏洞早已不是新鲜事,最新一个曝出高危漏洞的杀毒软件是赛门铁克。它的核心杀毒引擎在解析用aspack早期版本打包的可执行文件时会发生缓冲溢出。
据《纽约时报》报道,近日孟加拉央行的黑客试图卷土重来,再次攻击SWIFT系统。目前尚不清楚此次有哪些银行受到黑客攻击,以及黑客从银行账户中转出的具体金额。