业界
绿盟科技收购亿赛通 打造安全新航母
绿盟科技以4.98亿元收购亿赛通100%股权,交易方式为发行股份及支付现金,股票发行价格为57.40元/股。而据内部人士透露,未来,亿赛通将做为绿盟的分公司的形式存在运营。

绿盟科技以4.98亿元收购亿赛通100%股权,交易方式为发行股份及支付现金,股票发行价格为57.40元/股。而据内部人士透露,未来,亿赛通将做为绿盟的分公司的形式存在运营。
大连部分11路公交车LED显示屏被黑客攻破,屏幕显示为“请注意,系统有漏洞。wooyun——路人甲到此一游。”据了解,大连公交无线信息发布系统的漏洞早在8月21日就已被白帽黑客的发现并报告,至今仍未能有效处理。
由于网站被黑客恶意攻击,并注入木马程序,导致网站无法正常运行,无法恢复信息网上档案查询的相关模块功能。陕西档案信息网的升级及改版工作已列入陕西省档案局下年度任务。
广东省博物馆网站今日发现被黑客入侵,展览回顾板块多个页面被篡改。黑客在页面留言,认为网站后台系统有漏洞,并称自己是“红领巾”。中午12时许,广东省博物馆工作人员回应技术人员正在处理。
CecOS是OPENFANS开源社区的企业云操作系统项目,以KVM系统管理程序和开放的管理平台为基础,针对服务器和桌面虚拟化提供了一套完整的虚拟化解决方案,目前发布的v1.4已经是CecOS的第五个稳定版本。
Bugzilla的查询权限分配漏洞允许任何人使用能绕过验证的任意电子邮件注册,获得某个Bugzilla平台的管理权限。在获取管理权限后研究人员发现了更多漏洞。
《解放军报》北京10月7日电 经习近平主席批准,中央军委近日印发《关于进一步加强军队信息安全工作的意见》。《意见》提出当前和今后一个时期军队信息安全工作的指导思想、基本原则、重点工作和保障措施。
在美国电视台 CBS 的「60 分钟」节目当中,这位美国联邦调查局现任局长再度对全美重要公司发出了警告:在美国一共有两种大公司,一种是已经被中国黑客黑过的公司,另一种是还不知道自己已经被中国黑客黑过的公司。
北京时间10月7日上午消息,雅虎今天宣布,虽然黑客攻破了该公司的三台电脑服务器,但并未利用Shellshock安全漏洞发起攻击,因此收回了当天早些时候发布的声明。
7月份的时候,研究人员Karsten Nohl和Jakob Lell宣布他们发现了一个名为BadUSB的严重漏洞,而攻击者可利用该缺陷,在有效且不被检测到的情况下,悄悄地植入恶意软件。更糟糕的是,目前似乎并没有明确的修复方法。
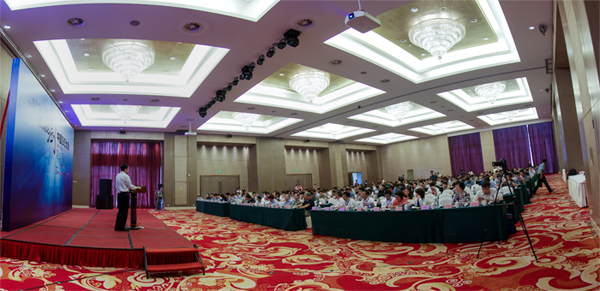
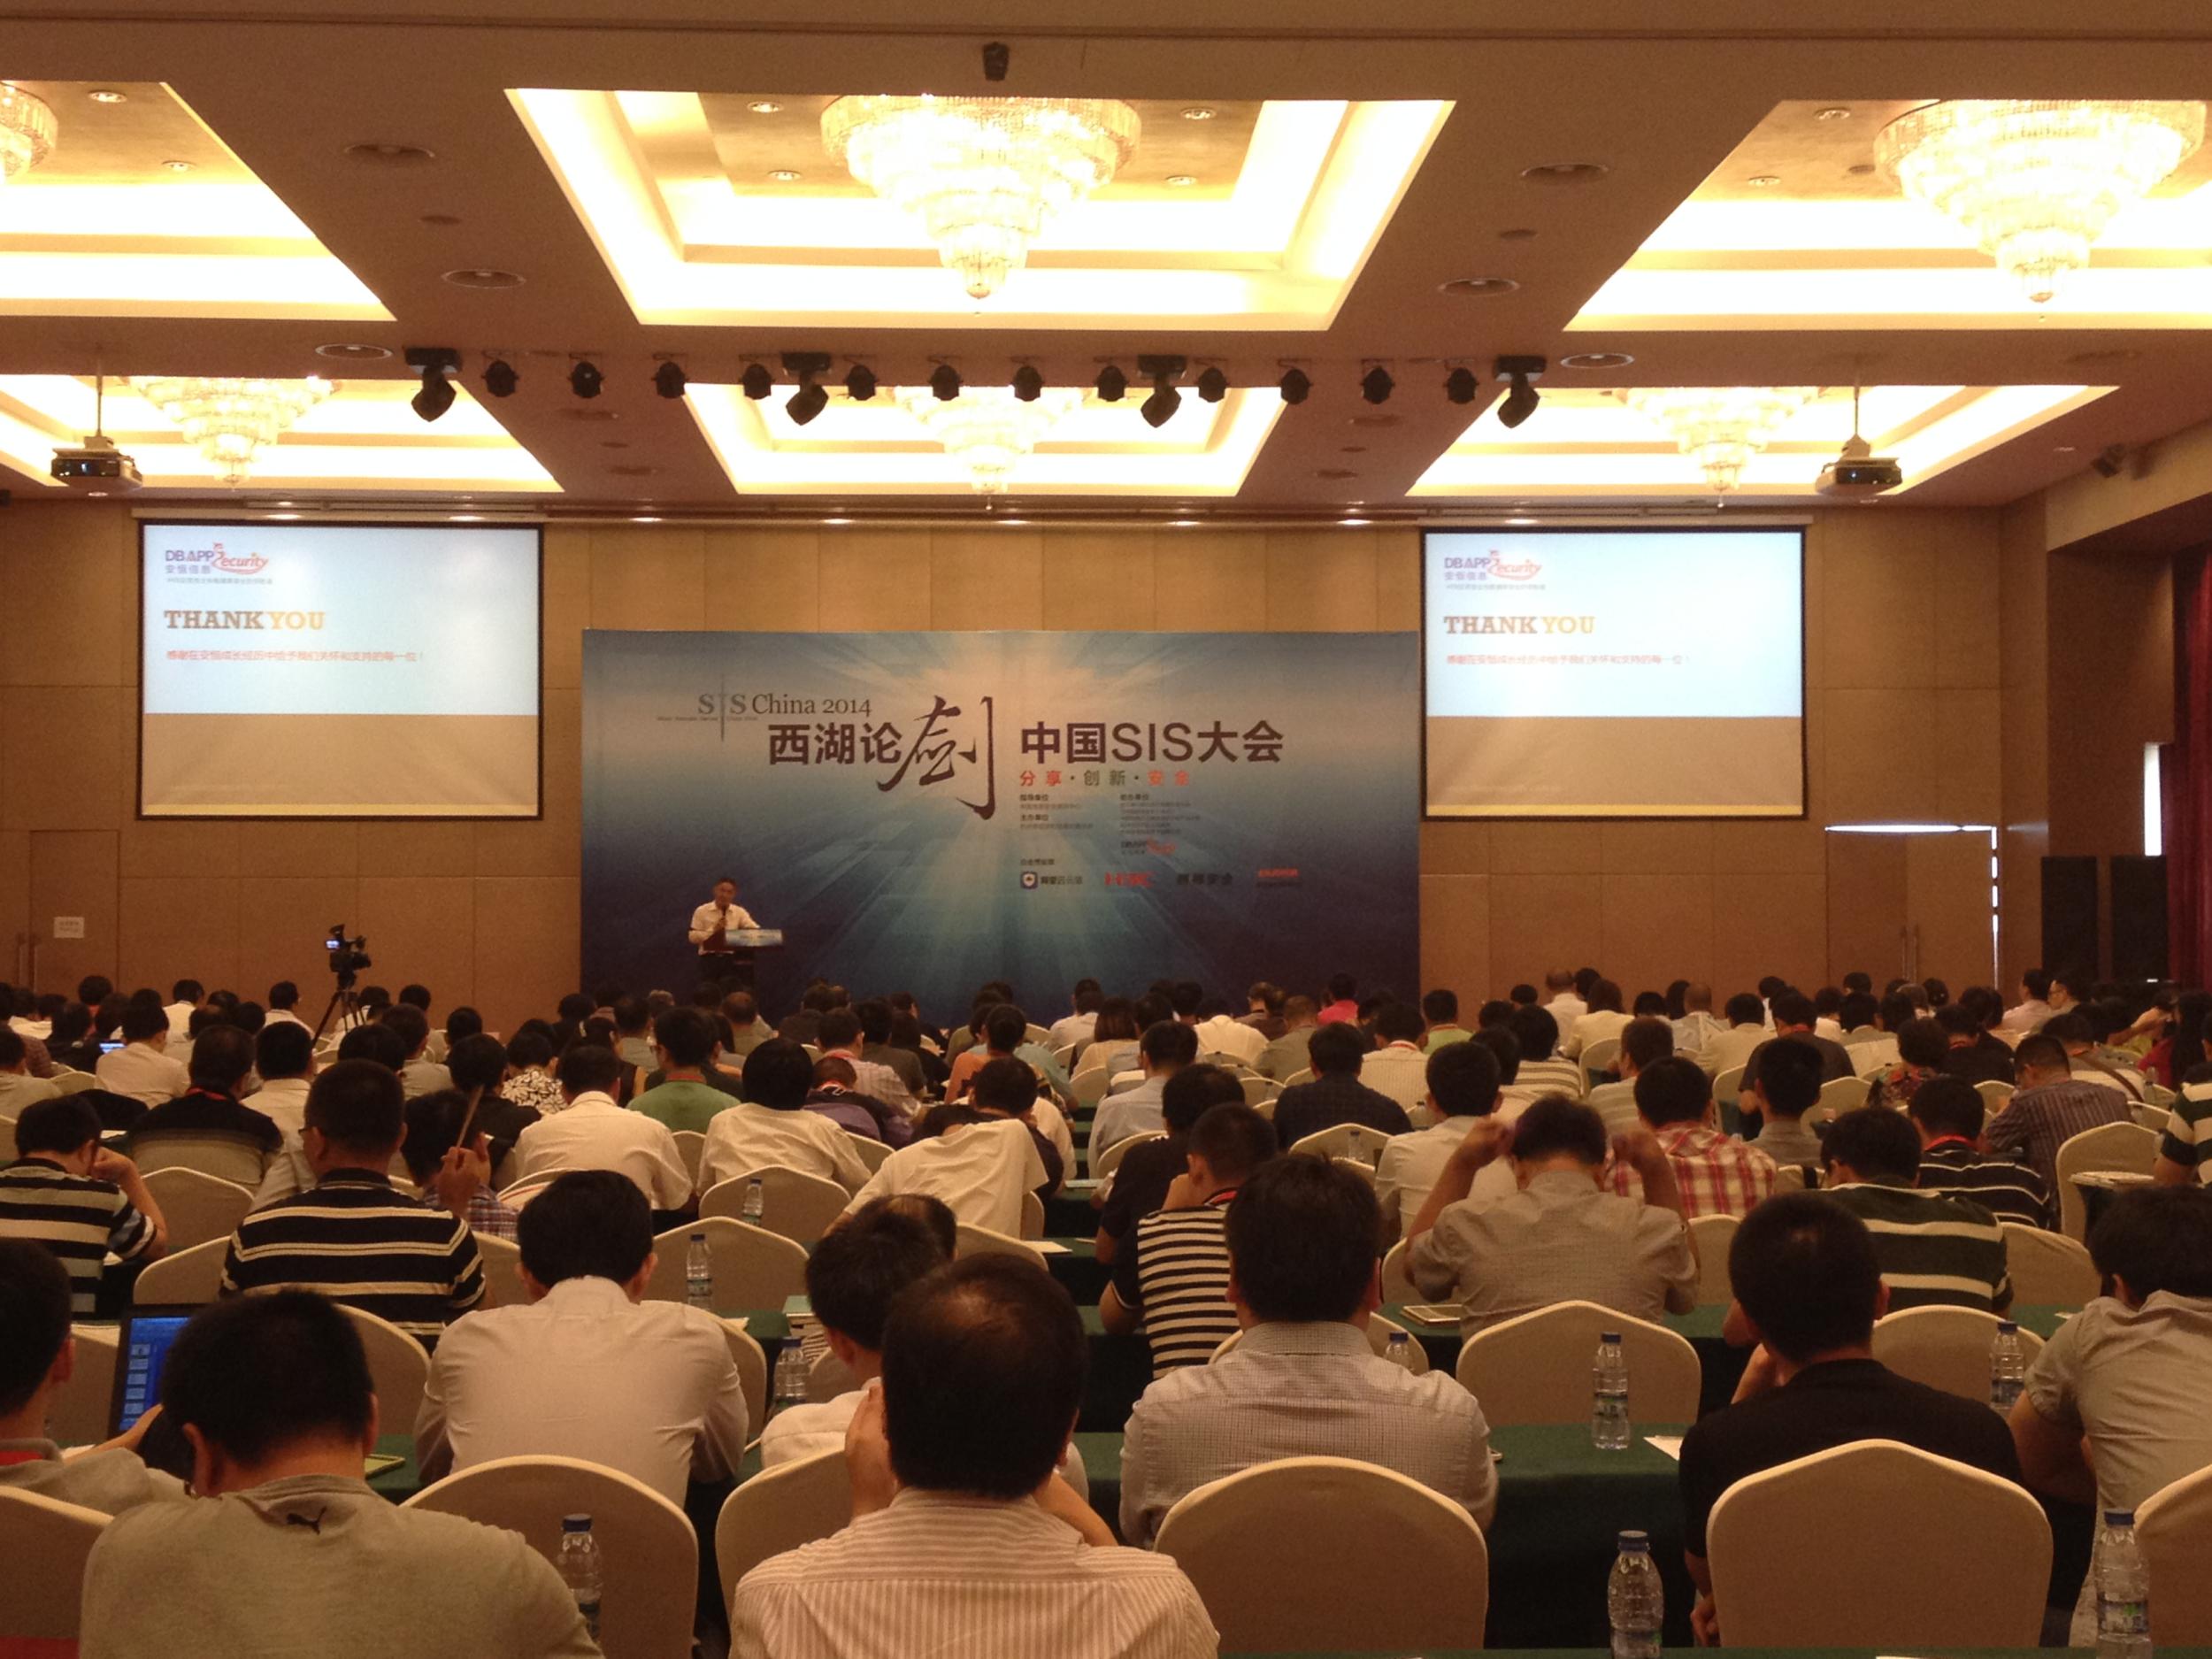
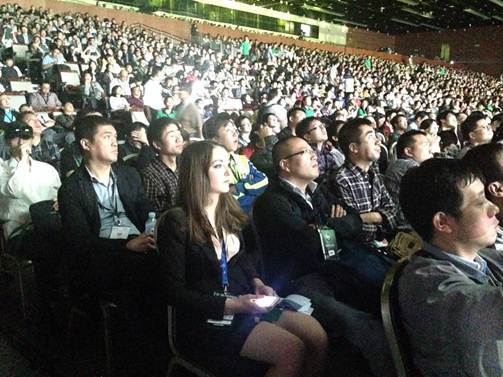
“西湖论剑”——中国SIS大会2014在杭州白马湖建国饭店召开。大会围绕新技术、新趋势、新应用,以“分享、创新、安全”为宗旨,旨在探讨智慧城市移动互联信息安全防御之道,吸引了业内众多专业人士参加。
重大互联网威胁于9月24日爆发,GNU Bash(Bourne again shell)4.3及之前版本在处理某些构造的环境变量时存在安全漏洞,可能允许攻击者远程执行任意命令,GNU Bash漏洞编号为CVE-2014-6271。
作为东道主,安恒信息总裁范渊在会上发表了题为《智慧城市信息安全解决之道》的演讲,并分享在业内开创了由第三方安全机构和云服务商共同保障智慧政务安全建设新型模式的经验。
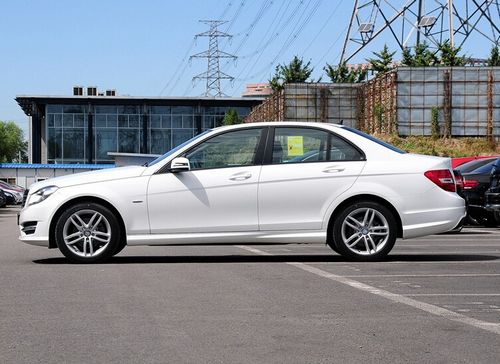
2014中国互联网安全大会昨日召开,360技术人员在现场演示黑客不用车钥匙,而是用笔记本电脑和智能手表打开奔驰C180轿车的车门。据介绍,市面上的很多车都可以通过这种黑客手段不用钥匙打开车门。
2014中国互联网安全大会(ISC2014)昨天在京召开,在移动安全分论坛上,360无线安全研究员做了名为“安卓智能电视设备的破解”的主题演讲。目前智能电视的安全性还比较弱,测试的34款智能电视设备全部可被破解。