分类: 业界

业界

OWASP2011将展出web扫描器/waf测评基准

  【IT168 资讯】随着互联网的普及,网络安全随之也成为了炙手可热的新兴领域,而作为全球顶级的Web应用安全组织,OWASP(Open Web Application Security Project)中国将于11月8日-9日在北京举办OWASP 2011亚洲峰会(http://www.owasp.org.cn/)。届时将迎来一场规模大、专业强、影响深远的“网络安全”产品展的视觉盛宴,为有关网络安全的交流与合作提供了一个国际性的发展平台。

  据OWASP 2011亚洲峰会安全产品展负责人透露:本次展会将重量级推出web扫描器和waf测评基准,用于对安全产品进行实际的技术评估和测试,同时测试结果将在本届OWASP峰会上发布。
...
网路游侠 2 分钟阅读 0
业界

DOS病毒复活 穿越者轻松突破主流杀毒软件

【赛迪网-IT技术讯】目前,主流计算机均使用64位CPU,操作系统逐步从32位升级到64位,新出厂的PC中大多安装了64位Windows 7。当人们认为16位程序(多是DOS程序)将消失时,病毒打破了平静。10月25日,金山毒霸安全中心监测发现一种16位DOS病毒复活,轻松穿越主流杀毒软件的防御。

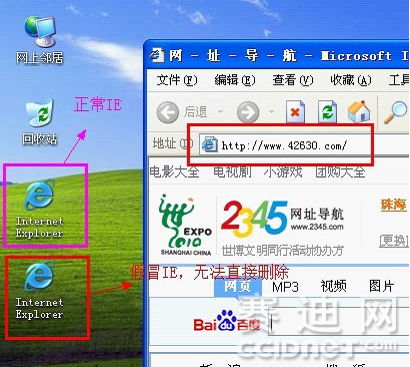
这个被命名为DOS.StartPage.fk的程序每天感染超过2万台电脑,篡改浏览器图标,将主页锁定为42630.com网址导航站,病毒主要通过一些提供盗版影视剧下载的网站传播。


...

网路游侠 2 分钟阅读 0
业界

新一代震网病毒或将出现 盗窃系统信息

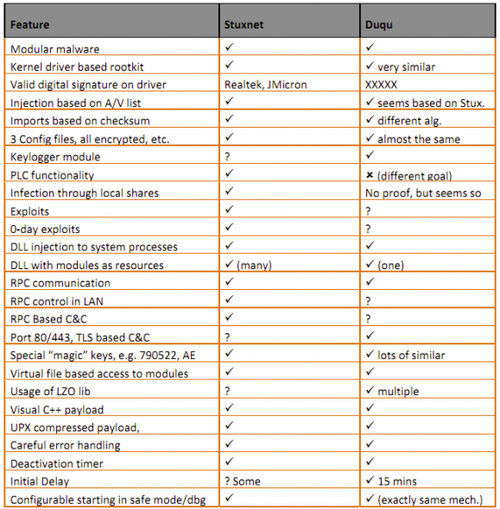
【赛迪网-IT技术讯】据赛门铁克的分析,这个病毒文件的部分代码与STUXNET(震网病毒)非常类似,它可能是由同一个网络犯罪团伙编写。但是,与STUXNET(震网病毒)不同的是,从DUQU的代码来看,它的目的并不是为了访问和攻击SCADA,而是倾向于盗窃感染系统中的相关信息。

DUQU是由几个部分组成。其中的SYS文件(目前被检测为RTKT_DUQU.A),主要负责激活恶意程序并且触发执行其他例程。经过分析,我们发现该文件存在的主要目的是建立自身与其C&C服务器的连接。也就是说,DUQU将会通过此连接将窃取信息的病毒(目前被检测为TROJ_SHADOW.AF)放入受感染电脑。经过确认该病毒(TROJ_SHADOW.AF)的恶意代码与STUXNET(震网病毒)的相关代码非常相似.
...

网路游侠 2 分钟阅读 0
业界

网宿启用云分发网络平台 进入云计算领域

【赛迪网-IT技术讯】2011年10月26日,网宿科技正式对外宣布网宿CDN网络分发平台已经完成云架构改造。该云平台的启用将极大提高网宿自身资源利用率,使集群运行状态达到最佳的同时,进一步提升CDN及WSA服务的性能和质量。

目前,网宿科技云分发网络平台已经被上海市高新技术成果转化项目认定办公室评定为“上海市高新技术成果转化项目”,并被授予A类项目认定证书。

据了解,网宿云分发网络平台采用云计算技术,由基础层、核心层、支撑层、应用层等四个部分组成。基础层增强了云平台的扩展性,能够支持多虚拟化平台、多存储系统,同时为大规模细粒度监控管理提供支持。核心层和支撑层作为云平台的中心,为整个平台提供重要的管理组件,负责对资源进行有效的分配调度,使上层专注于服务提供。应用层包括开发环境和系统编程库,分为网宿云分发PaaS平台WAE(Wangsu Apps Engine)、WMC(Wangsu Media Cloud)和SaaS平台WIA(Wangsu Intelligent Access)。云分发PaaS平台针对企业用户,采用通用开发环境,用于企业网站服务、媒体云分发、企业信息化等,为用户提供许多特色功能,包括多区域部署、弹性IP地址、智能监控、虚拟专用网、负载均衡及复杂的计费策略等。云分发SaaS的使用习惯接近于个人用户,用户从多终端利用互联网络享用云端服务。另外,应用层与企业、个人用户的接口提供API、Portal、Client等多种交互方式。
...

网路游侠 2 分钟阅读 0
业界

Sony成功阻止被入侵 密码安全很重要

【赛迪网-IT技术讯】这两天新闻报导将一次针对Sony PlayStation Network(SONY PlayStation网络)和Sony Entertainment Online(SONY娱乐在线)的攻击说成是“另一次黑客入侵”,或是“Sony又被黑了”。然而,从一篇来自Sony资深副总裁兼信息安全官的博客文章看来,根本就不是这回事。

这次攻击是针对Sony用户的PSN帐号,仅此而已。这个身份不明的黑客,自行建立或找到了一个帐号与密码组合的信息库,然后试图用多次尝试的方式登录到PSN和SOE。绝大多数用来试图登入的帐号密码都失败了,实际上只有低于0.1%是成功的。也因为如此,Sony认为这些帐号密码并不是直接窃取自Sony的,无论是来自现在或是过去的入侵事件。这个信息库应该是不知道从哪里拿来的电子邮件地址和密码的排列组合,然后就被用来对Sony做暴力攻击。因为很多用户有个不好的习惯,就是在使用不同服务时,都会用一样的密码。
...

网路游侠 3 分钟阅读 0
业界

2010广州亚运会安全项目团队风采

  亚运安保风貌一 赛前两天的紧张等待最难忘

  2010年广州亚运会开幕式当天,兴奋、激动中带着些许不安。ITCC(信息技术监控中心)有些人表情严肃的关注着帮助平台,有些人电话联系着场馆驻场工作人员,每个人都在忙碌着,气氛异常紧张,各领域的专家都在严阵以待。晚上精彩的开幕式在歌声和火焰表演中顺利结束,虽然在开幕式未发现重大的攻击事件,但我们丝毫不敢放松警惕,我们知道更严峻的考验在等待着我们。

  赛前项目组讨论时,认为在正式赛第一、第二天是最容易发生问题的时期。在亚运会比赛第一天这个关键时间点,项目组核心成员都来到了ITCC,随时准备去处理各种攻击事件,场馆驻场工程师仍在不断熟悉攻击事件的处理流程、方式。ITCC信息安全专家和信息安全技术经理的电话一整天都处于通话状态。为保证及时处理攻击事件,亚运项目经理刘泽铿在岗位上连续工作长达36小时之久。
...

网路游侠 5 分钟阅读 0
业界

赛门铁克发布9月份智能安全分析报告

  【IT168 资讯】10月11日消息,赛门铁克近日公布了《2011年9月赛门铁克智能安全分析报告》。该报告结合了《Symantec.cloud MessageLabs智能报告》与《赛门铁克垃圾邮件及钓鱼攻击现状报告》的最佳研究与分析成果。本月报告分析结果显示,本月通过电子邮件传播的恶意软件泛滥成灾,成为明显的安全威胁。在9月,约72%的此类恶意软件都是变种恶意软件中具有侵略性的种类,《2011年7月赛门铁克智能安全分析报告》首次识别了它们。该比例在7月底时为23.7%,8月稍降至18.5%,而在9月则飙升至72%。
...

网路游侠 5 分钟阅读 0
业界

长宁县地税局举行网络与信息安全应急处置演习

  为保证本局系统网络与信息安全,有效地防范蓄意攻击、破坏网络信息系统及传播非法信息等突发紧急事件的发生,保障网络、计算机及相关配套设备、设施及运行环境的安全。近日,宜宾市长宁县地税局在市局信息中心的指导下,以《长宁县地税局网络与信息安全应急处置预案》为基础,开展了一次网络与信息安全应急处置演练,市局党组成员、总会计师吴国辉亲临现场指导演练。

  据悉,此次演练分模拟该局交换机发生故障,故障发生后进行紧急处置;摸拟地税征收大厅发生网络故障安全事件,应急预案紧急启动,各部门进入应急状态,发布应急公告通知;模拟某基层所单机发生病毒中毒事件,请求市局使用网络杀毒软件杀毒处理;模拟广电光纤发生故障,使用备用线路进行紧急处置四项内容。
...

网路游侠 1 分钟阅读 0
业界

金山毒霸启动阳光行动 保护用户利益不受损

2011年10月21日,金山毒霸对外公布启动阳光行动,即日起,将给已订购会员服务的用户发送短信,再次提醒用户如果不需要使用金山会员服务,可以直接退订。

去年11月金山毒霸宣布永久免费时,曾通过召开新闻发布后、软件弹窗、网站公告、媒体广告、手机短信等多种形式向用户告知免费信息,提供了通畅的退订服务通道。

但是近日有媒体报道个别金山毒霸用户因为不了解已经永久免费的信息,或忘记了曾经订购金山服务而还在付费等情况。金山网络在得知这一情况后迅速进行调查,首先与用户积极联系解决问题,同时立刻发布公告,积极提醒其他用户进行话费订购服务查询。
...

网路游侠 2 分钟阅读 0
业界

第二届中国信息安全法律大会西安交大举行

由公安部网络安全保卫局和工信部信息安全协调司指导、中国信息安全法律大会组委会主办、西安交通大学承办的第二届中国信息安全法律大会10月13—14日在西安交大举行。由中国云计算安全政策与法律工作组编写的《中国云计算安全政策与法律蓝皮书》也在大会上同步发布。

西安交通大学党委副书记李伟,公安部第一研究所前所长、中国计算机安全专业委员会常务副主任严明,陕西省法学会专职副会长雷宝生出席大会开幕式并讲话。

来自公安部、部分高校、英特尔、奇虎360、微软等国内外学术界、产业界和公共部门的专家学者分别围绕各自领域的信息安全战略与政策法律问题进行了热烈的研讨。
...

网路游侠 2 分钟阅读 0
业界

“Stuxnet 2.0”出现 - Duqu木马性能强大

  之前Stuxnet蠕虫病毒放倒了伊朗核电站而一战成名,这种专门针对西门子SCADA系统的恶意软件因为攻击设备和行业受到广泛关注,不过今天赛门铁克表示,他们发现了一种同类型的病毒,所攻击的方式颇为相似,但目标有差异,这次对准的不是核电站,而是各个行业的设计文件。

“Duqu”木马特性

  这种恶意软件被称为“Duqu”,他在计算机上创建的文件名使用前缀DQ,本身这是一个远程访问的木马,不过这种木马性能相当强大,可以窃取特定形式的文档例如设计文件,同时还可以记录击键,并将系统信息发还给种马者。
...

网路游侠 1 分钟阅读 0
业界

61个国家上千台电脑遭遇持续渗透性攻击

趋势科技发现了一个正在进行中的高级持续性渗透攻击(APT),可将其称之为“LURID”。该攻击已经成功入侵了位于61个不同国家和地区的1465台电脑。趋势科技已经从中确定了47个受害者,包括外交单位、政府部门,甚至与太空工程有关的政府机构和公司,以及研究机构。

受害最深的国家是俄罗斯、哈萨克斯坦、越南,以及其他一些国家,其中以独联体国家居多。

这次特殊的APT攻击事件包括超过300次恶意的目标攻击,攻击者在攻击用的恶意软件中嵌入了一个独特的识别特征以供监视。趋势科技对于这次攻击事件的分析显示,攻击者所选择的对象具有特定的地域性,也是针对某些特定的团体。总的来说,攻击者通过一个命令和控制殭尸网络,用了15个域名和10个活跃的IP位址,以确保能持久控制这个由1465个受害者组成的殭尸网络。
...

网路游侠 3 分钟阅读 0
业界

网康、360“联姻”的深度解读

2011年9月互联网安全第一品牌360与上网行为管理第一品牌网康科技“联姻”,在京联合发布首个桌面+网关立体安全解决方案。

达尔文的进化论到现代的考古发现,大多数生物都是以群居生活为主,由于群居动物的社交性的缘故,在群居动物中间会有明确的社会分工产生,而动物进化的首要条件就是社会分工,所以很多动物都采用群居合作的方式生活。对于现今的网络安全市场来说,协同解决方案已成大势所趋。

传统安全环境下,病毒、木马、恶意软件、钓鱼网站等威胁着内网安全,一旦入侵内网,将会为用户和企业带来很大的损失;重复访问相同的网络资源,如观看相同的在线视频、下载相同的软件补丁包等,不仅浪费了出口带宽资源,还影响用户访问速度;内网用户外发敏感信息、访问不良网站、使用无关的应用等不当行为,可能造成内部信息外泄、违反法律法规等不良影响,同时还会造成工作效率下降、带宽资源利用率低等问题。
...

网路游侠 4 分钟阅读 0
业界

湖南健康档案录入系统遭遇4次黑客入侵

近日从湖南省卫生厅获悉,8月11日以来,湖南省健康档案录入系统运行受到人为因素干扰,先后发生4次黑客入侵事件,导致该省的健康档案录入工作难以进行,影响医改工作进展。这一事件敲响警钟:卫生信息化进程中,网络安全不容忽视。

据介绍,今年8月1日到8月5日,该省长沙、株洲、湘潭、永州4个地市共35个区、县完成健康档案录入人员培训,并于8月10日全面展开档案录入。但从8月11日下午3时,黑客入侵主机,在服务器上挂载JSP木马,并且关闭服务器,导致30个区、县不能录入健康档案,运营公司重启服务器,一个半小时左右后恢复。8月13日下午3时20分,黑客入侵主机,远程关机导致30个区、县不能录入健康档案,该公司重启服务器,发现被建立了一个未知系统账号,10分钟后恢复。8月13日下午4时20分,黑客入侵主机,删除引导文件,并远程关机,导致30个区、县不能录入健康档案,该公司重新启动服务器,检查木马,打上补丁,2个小时左右后恢复。8月15日早上8时,黑客入侵主机,植入远程操控JSP页面,删除引导文件,并远程关机导致30个区、县不能录入健康档案,该公司重新启动服务器,检查日志掌握了入侵者的证据,并向公司所在的长沙市公安局麓谷派出所报案,10个小时左右后恢复。
...

网路游侠 1 分钟阅读 0
业界

Safe3网站安全网关 Safe3WAFv3.7.5发布

  Safe3WAF是国内第一款免费的Linux轻量级的反向代理Web安全网关,采用类似nginx的占有内存少、高并发架构。作为网页服务器的前置,不但可以抵御各种黑客攻击,还可以高速内存cache服务器缓存相关请求来提高Web服务器的速度,并且具备网站集群负载均衡等功能。目前中国大陆使用Safe3WAF网站用户有搜狐、国防科技大学招生网等。

  主要功能:

  1.拦截GET sql注入

  2.拦截POST sql注入

  3.拦截Cookie sql注入

  4.拦截XSS跨站攻击
...

网路游侠 1 分钟阅读 0