厂商
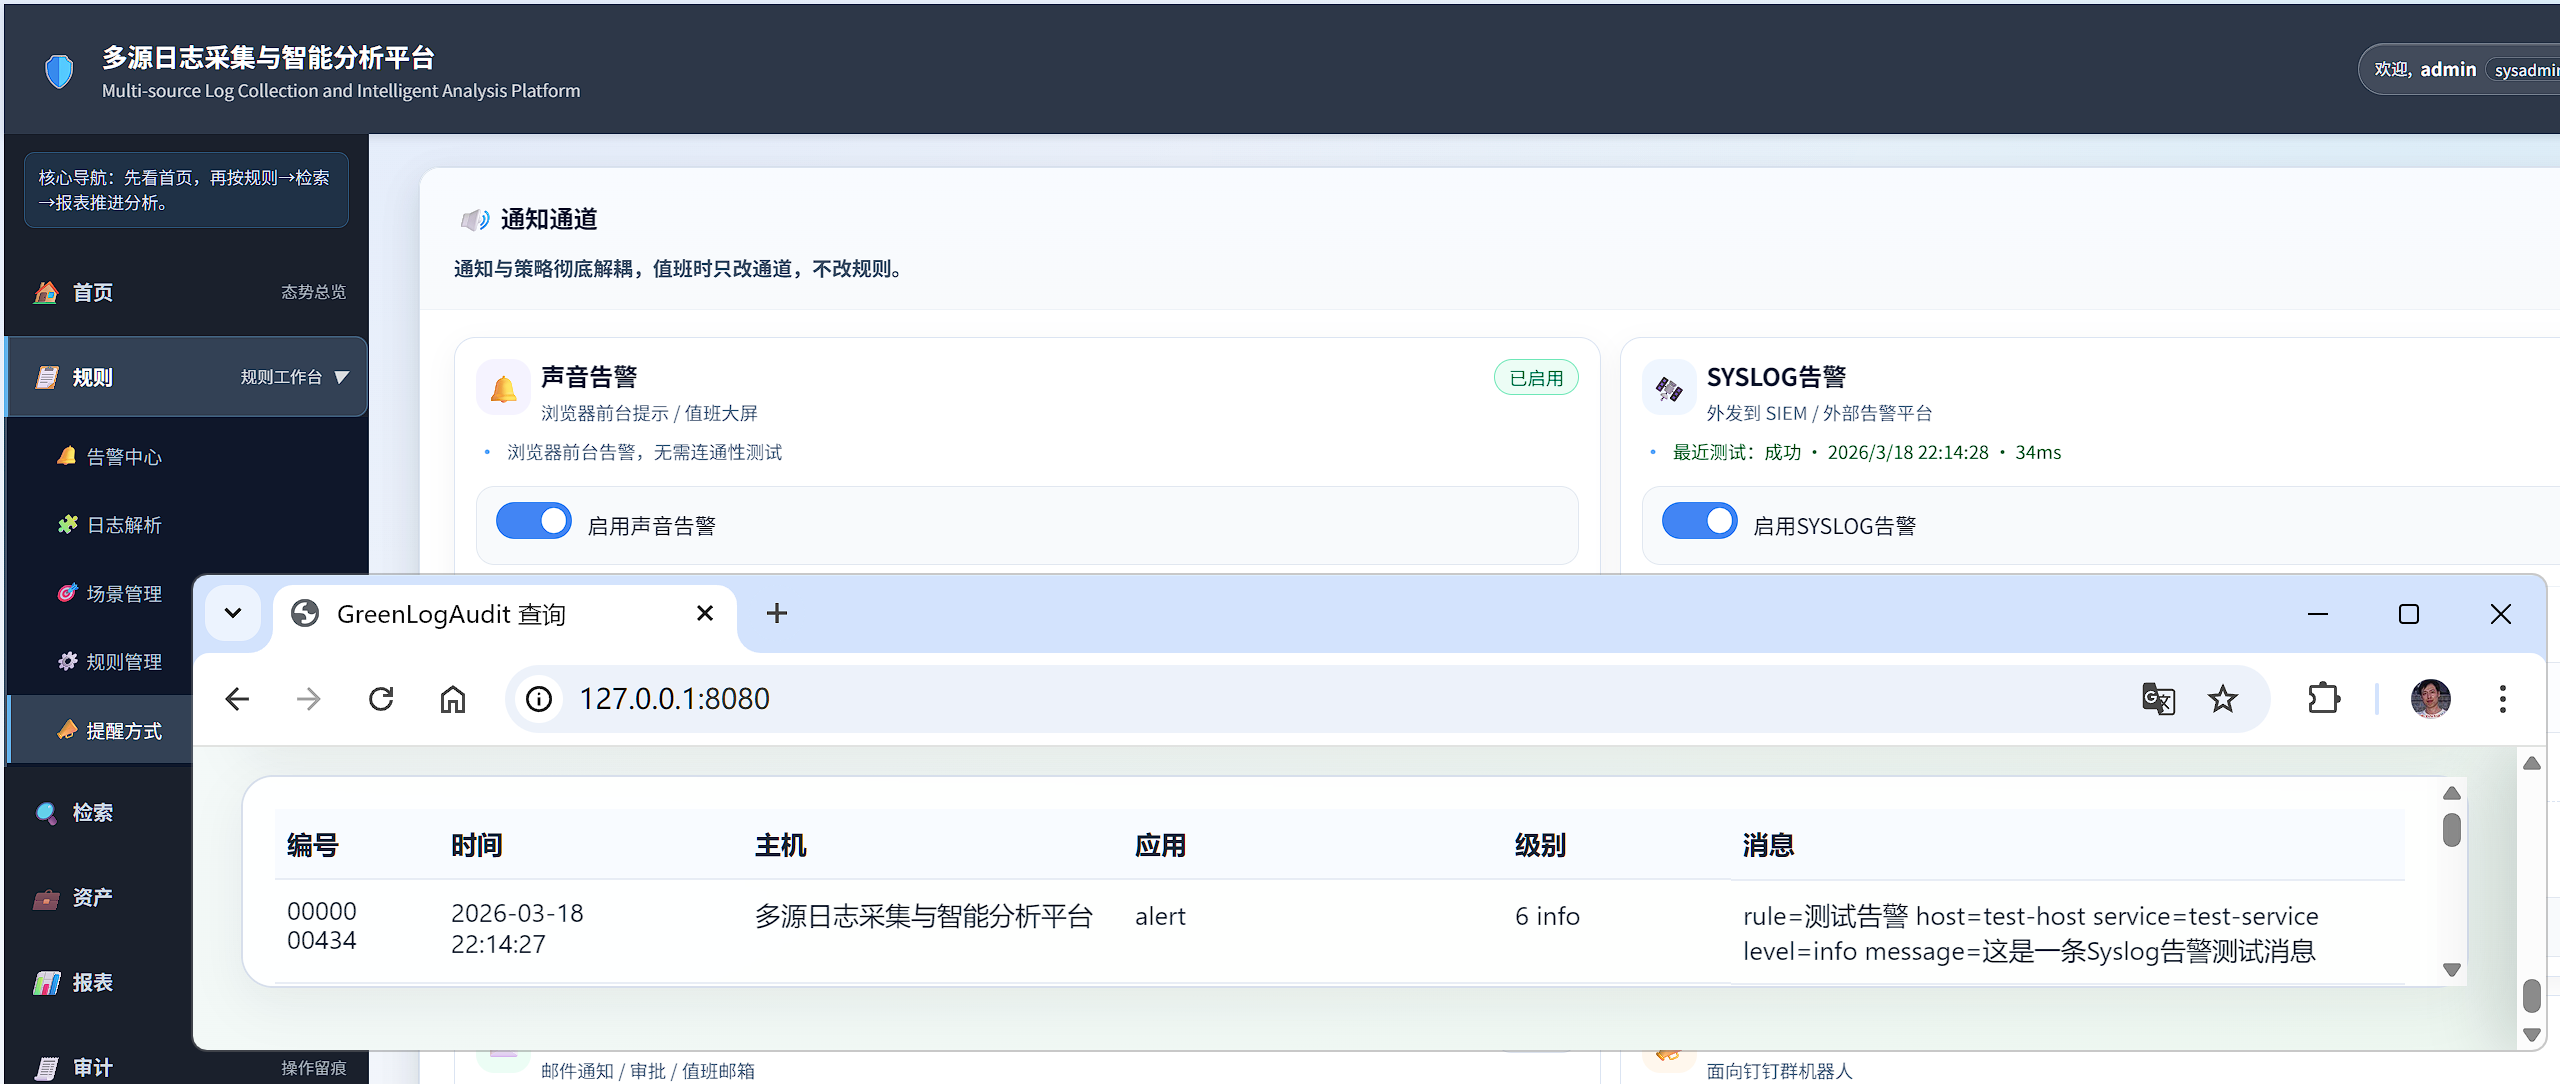
“多源日志采集与智能分析平台”和“免费日志审计GreenLogAudit”联调成功
· 2 分钟阅读

今天早些时候由剑桥大学计算机科学与技术系、莱斯大学和斯坦福国际研究所的一组研究人员公布一个新漏洞Thunderclap,…
针对CentOS 6和Red Hat Enterprise Linux 6操作系统系列的重要内核安全更新已经发布,以解决…
IIS 的安全脆弱性曾长时间被业内诟病,一旦 IIS 出现远程执行漏洞威胁将会非常严重。远程执行代码漏洞存在于 HTTP 协议堆栈 (HTTP.sys) 中,当 HTTP.sys 未正确分析经特殊设计的 HTTP 请求时会导致此漏洞。 成功利用此漏洞的攻击者可以在系统帐户的上下文中执行任意代码,可以导致 IIS 服务器所在机器蓝屏或读取其内存中的机密数据。
WinRAR:流行好用的压缩工具,支持鼠标拖放及外壳扩展,完美支持 ZIP 档案,内置程序可以解开 CAB、ARJ、LZ…