为什么是主机审计?数据真正的容身之处,是每一台终端
主机审计(又称终端安全审计),是部署在终端操作系统侧的审计与管控技术:对文件操作、进程行为、网络访问、外设使用等终端行为进行全量记录、实时阻断与事后溯源。它补齐的,正是防火墙、WAF 等边界防护覆盖不到的盲区 —— 数据最终落地的那台电脑。
道理很朴素:企业把网关守得再严,数据出境前的最后一站仍是员工桌面。文件被拷进 U 盘、敏感文档被打印带走、终端私装翻墙工具、内部人员误删核心系统配置 —— 这些行为发生在边界防护的视野之外,传统安全设备既“看不见”,更“取不了证”。
管好了网关,只是守住了大门;数据真正的容身之处,是每一台终端。主机审计,就是把审计探针装进每一台终端。
合规侧的信号同样明确:等保 2.0 的“安全审计”要求对重要用户行为进行记录、保护与报告生成;《数据安全法》要求风险事件可回溯可取证。没有终端侧的行为留痕,这些条款就只剩空壳。
从网络边界,到终端桌 面的完整版图
百川数智专注企业内网安全审计与数据防泄密领域。此前,日志审计、运维审计(堡垒机)、数据库审计三条产品线已相继交付,覆盖了“日志层、运维通道层、数据访问层”;如今,主机审计 HostAudit 的上线,把审计探针延伸到了终端行为层,版图就此闭环。
| 产品线 | 审计层 | 核心能力 |
|---|---|---|
| 福瑞日志审计 | 全网日志层 | 多源日志采集、归一检索、留存治理 |
| 福瑞运维审计(堡垒机) | 运维通道层 | 身份收敛、授权管控、会话录像、命令级审计 |
| 福瑞数据库审计 | 数据访问层 | SQL 行为留痕、风险操作识别与告警 |
| 福瑞主机审计 HostAudit | 终端行为层(新品) | 20 个审计模块:文件 / 进程 / 网络行为 / 泄密防控 / 合规基线 / 资源监控 |
四条产品线可独立部署,也可组合成一套完整的内网审计中台 —— 这正是“边界 + 通道 + 桌面”纵深防御的标准形态。
20 个审计模块,全景覆盖终端行为
HostAudit 的能力矩阵按“看得见的操作(行为审计)、守得住的出口(泄密防控)、查得出的变化(合规基线)、盯得住的状态(资源监控)”四个维度组织,共 20 个模块:
| 能力分组 | 模块 | 审计/管控内容 |
|---|---|---|
| 行为审计,5个 | 文件审计 | 文件创建、写入、改名、删除全程留痕,57 种文件类型白名单可配,热生效 |
| 进程审计 | 进程启动全记录,黑名单进程真阻断(TerminateProcess),白名单启动必录 | |
| 网络行为审计 | 连接/断开/监听记录,三维黑名单(IP、域名关键词、协议)+ 翻墙工具识别 | |
| 打印审计 | 打印行为、文档名、打印页数与操作人留痕 | |
| 刻录审计 | 光盘刻录行为与内容来源审计 | |
| 泄密防控,4个 | 移动存储管控 | U 盘/移动硬盘只读、白名单准入,写保护注册表策略落地 |
| U 盘文件审计 | 拷入拷出 U 盘的每一个文件动作留痕 | |
| 外围接口审计 | 蓝牙、串并口等外设接口使用行为记录 | |
| 违规外联监控 | 私接网络、绕行边界的外联行为发现与告警 | |
| 合规基线,9个 | 用户变更审计 | 账号新增/删除/提权等变更留痕 |
| 服务变更审计 | 系统服务安装、启停、自启动变更 | |
| 共享审计 | 文件共享的新建/变更/取消,结构化留痕 | |
| 地址变更审计 | IP/MAC 变更行为记录与告警 | |
| 系统配置监控 | 关键系统配置项的变化监控 | |
| 软件变更审计 | 软件安装/卸载清单变化 | |
| 硬件变更审计 | 硬件增删变化(换盘、加卡等) | |
| 开关机审计 | 开机、关机、异常断电事件 | |
| 系统日志采集 | Windows 系统/安全频道事件采集(Security 来源) | |
| 资源监控,2个 | 性能监控 | CPU / 内存等性能水位采集 |
| 端口监控 | 本机监听端口清单与变化 |
模块之上是 5 大综合中心:总览仪表盘、资产管理(部门 / 使用人 / IP 台账)、告警中心、审计中心(全量事件检索)、报表中心;外加第三方 Syslog 日志页。审计、告警、取证、汇报在一套平台内闭环。
文件审计:细到一次“改名”的行为留痕
文件是泄密的主要载体,也是审计最该较真的地方。HostAudit 对文件的创建、写入、改名、删除全程留痕,并把细节做到可用作证据的程度:
- 操作级取证:不仅记录“发生了什么”,还还原“发生在哪”。下图实测中,终端上的连续改名行为被完整捕获 —— 原文件路径 D:\Desktop\AA - 副本.pdf 被一步步改成 123.pdf ,每一步的时间、主机、原始路径都在案。
- 57 种文件类型白名单:覆盖 Office/WPS/PDF/设计图纸/压缩包/邮件等常见格式,按类型过滤噪音事件,配置保存后 10 秒全网热生效。
- 域环境友好:通过 HKU 注册表枚举自动发现桌面/文档重定向目录(域 GPO 常见),用户桌面搬到哪里,审计跟到哪里。
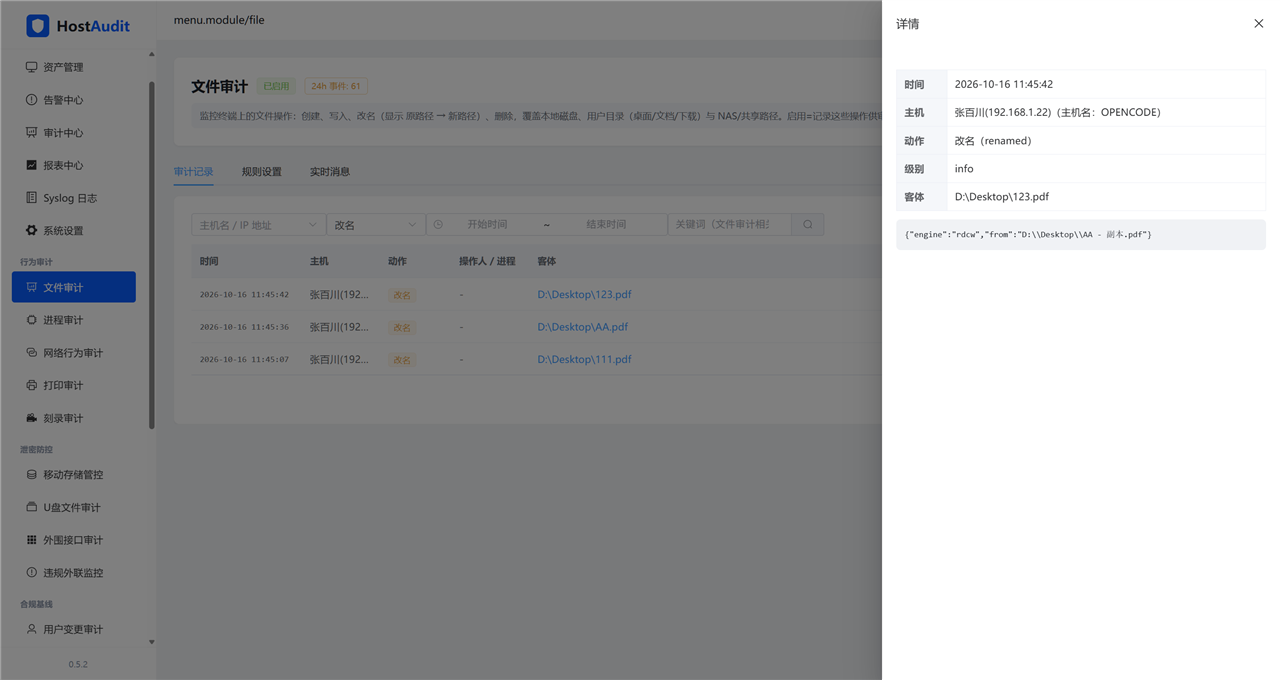
▲ 文件审计·审计记录(实测):对 D:\Desktop 上 PDF 文件的连续改名逐一留痕,右侧详情还原原始路径
进程与网络行为:黑白名单 + 三维拦截
进程审计 —— 记录是底线,阻断才是能力
进程黑名单使用 TerminateProcess 真阻断,而非“只记录不执行”的软约束:命中的进程直接终止,控制台同步可见。白名单进程“启动必录”,开机自启清单尽在掌握;同时内置 34 项 Windows 核心系统进程忽略清单,svchost、lsass 这类系统噪音默认不刷屏,审计视野聚焦在真正值得关注的进程上。
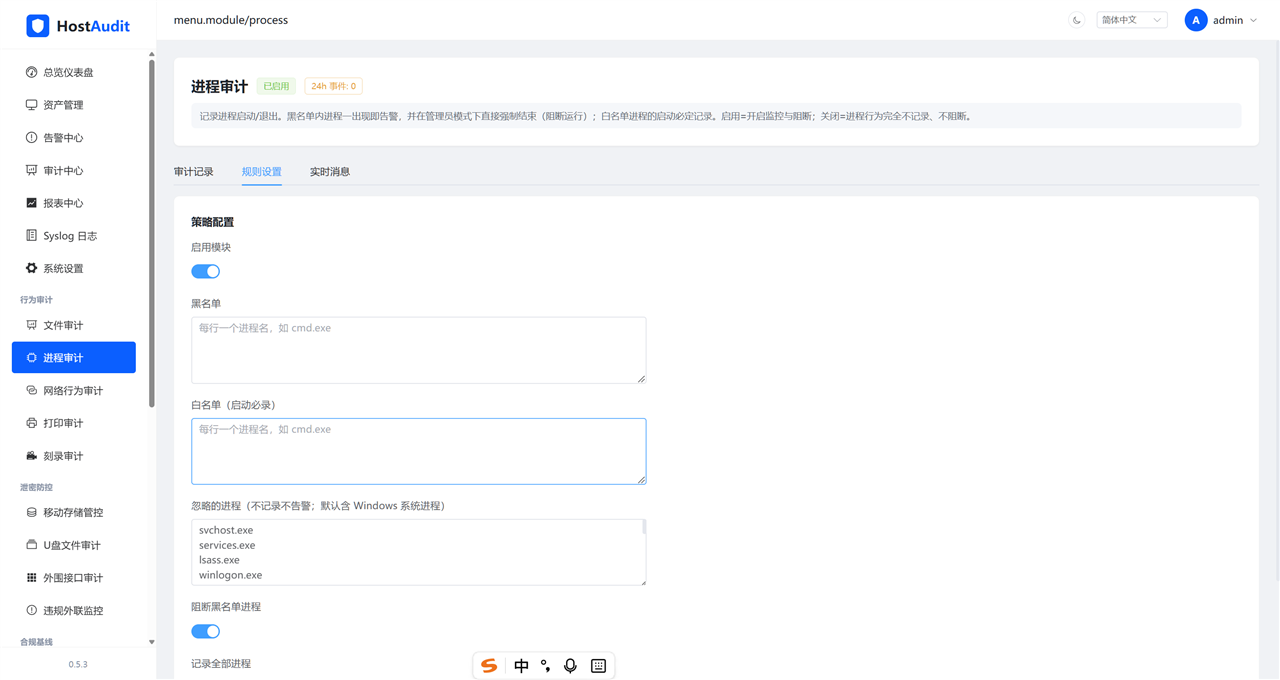
▲ 进程审计·规则设置(实测):阻断黑名单进程与记录全部进程双开关,开箱内置系统进程忽略清单
网络行为审计 —— 三维黑名单 + 翻墙工具关键词库
网络维度提供IP/CIDR、域名/URL 关键词、协议三个方向的黑名单与记录过滤:内网心跳、DNS 查询等噪音可排除,翻墙工具足迹(shadowsocks、clashx、surge 等)预置关键词库开箱即查;命中即告警,策略保存后 5 秒内全网热生效。
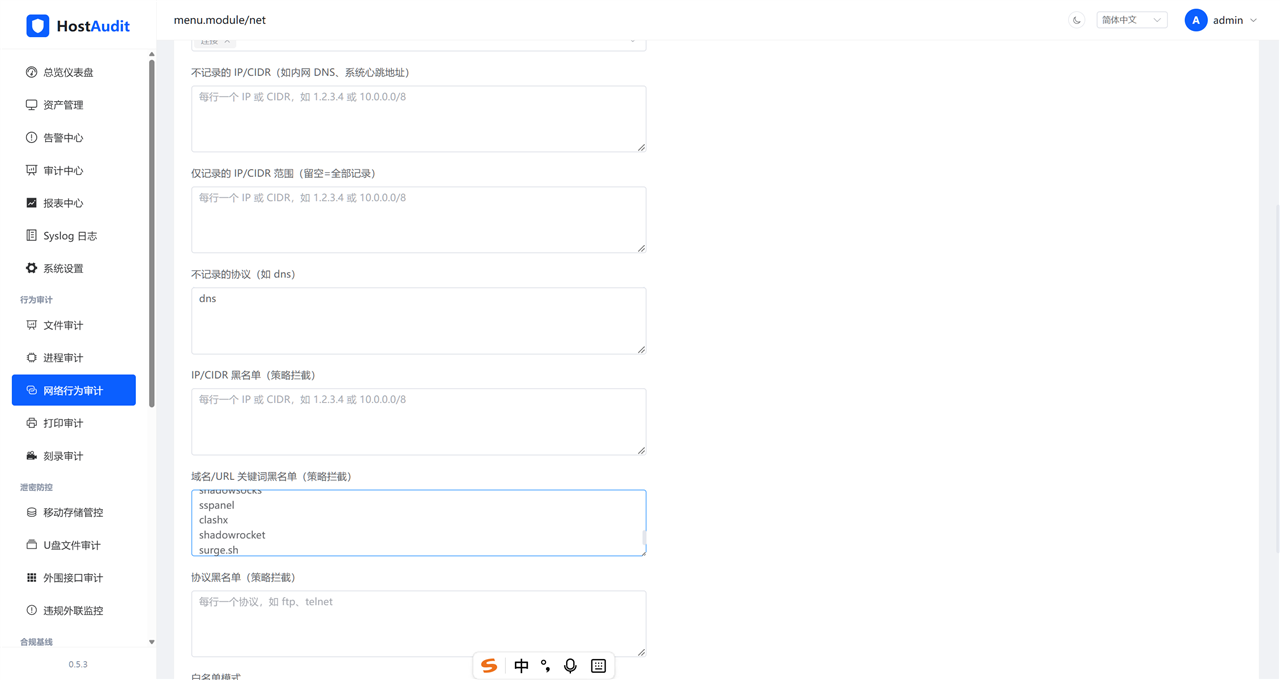
▲ 网络行为审计·规则设置(实测):三维黑名单与记录过滤;“域名/URL 关键词黑名单”预置翻墙工具关键词库
泄密防控与合规基线:把“看不见的角落”点亮
数据的出口有多少个,泄密防控就守多少道门:移动存储写保护、U 盘文件级留痕、外围接口管控、违规外联监控,四个模块构成终端侧的数据出境关卡。合规基线则回答另一个问题:“这台终端自己变没变?” —— 用户、服务、共享、地址、系统配置、软件、硬件、开关机,九类变更全部进审计,事后取证有据可查。
以共享审计为例:下图中终端上新建磁盘共享 youxia 的动作被秒级捕获,事件详情携带结构化数据源,谁、何时、建了什么共享、什么类型,一次取证全部到位。这类“默认看不见”的角落,往往是内部数据外传的高危通道。
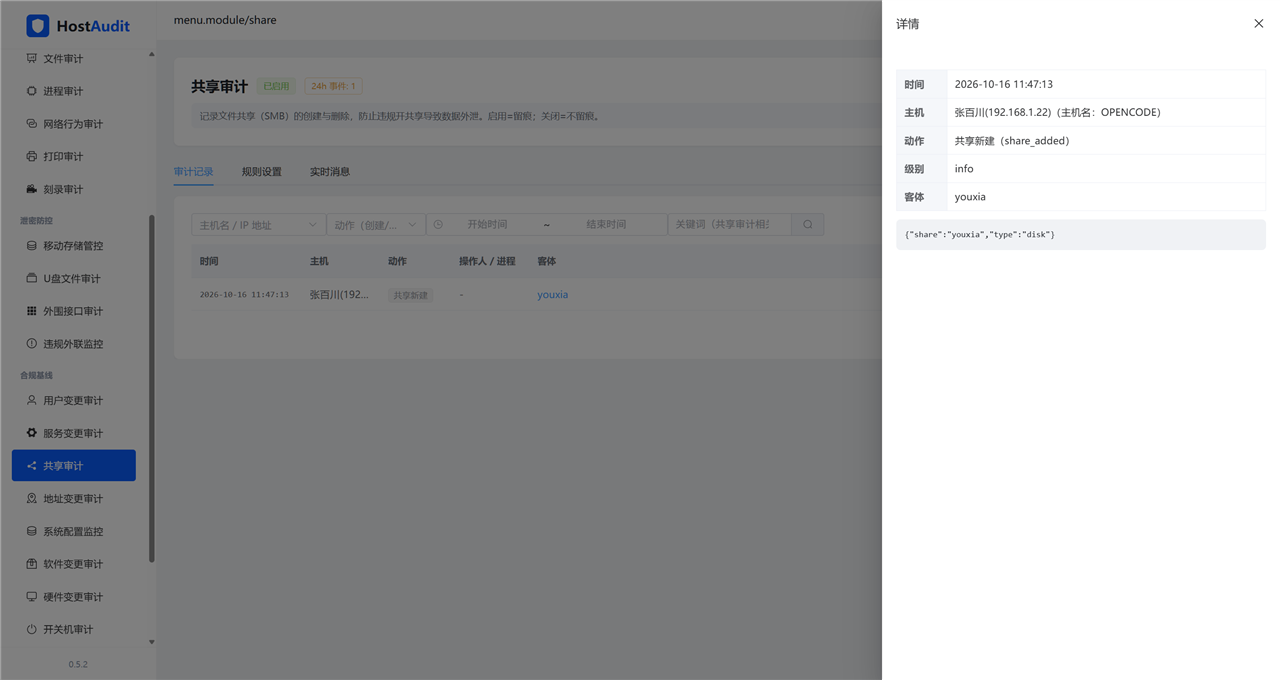
▲ 共享审计·事件详情(实测):新建共享 youxia 秒级入库,详情含结构化数据 {"share":"youxia","type":"disk"}
总览仪表盘与防暴力破解告警
所有终端行为最终汇成一张驾驶舱视图—— 系统稳定扛打,检索依旧秒级。
- 24h 活跃终端:按部门 / 使用人 / 主机 / IP / 事件数 / 告警数聚合,资产台账维度直接呈现;
- 登录失败排行(近 7 天):按“用户名 × 来源 IP”聚合 Top 10 —— 这是对暴力破解与勒索软件前置探测的直接响应。每一次登录失败同步进入告警中心(warning 级 login_failed),失败次数 ≥5 自动标红。
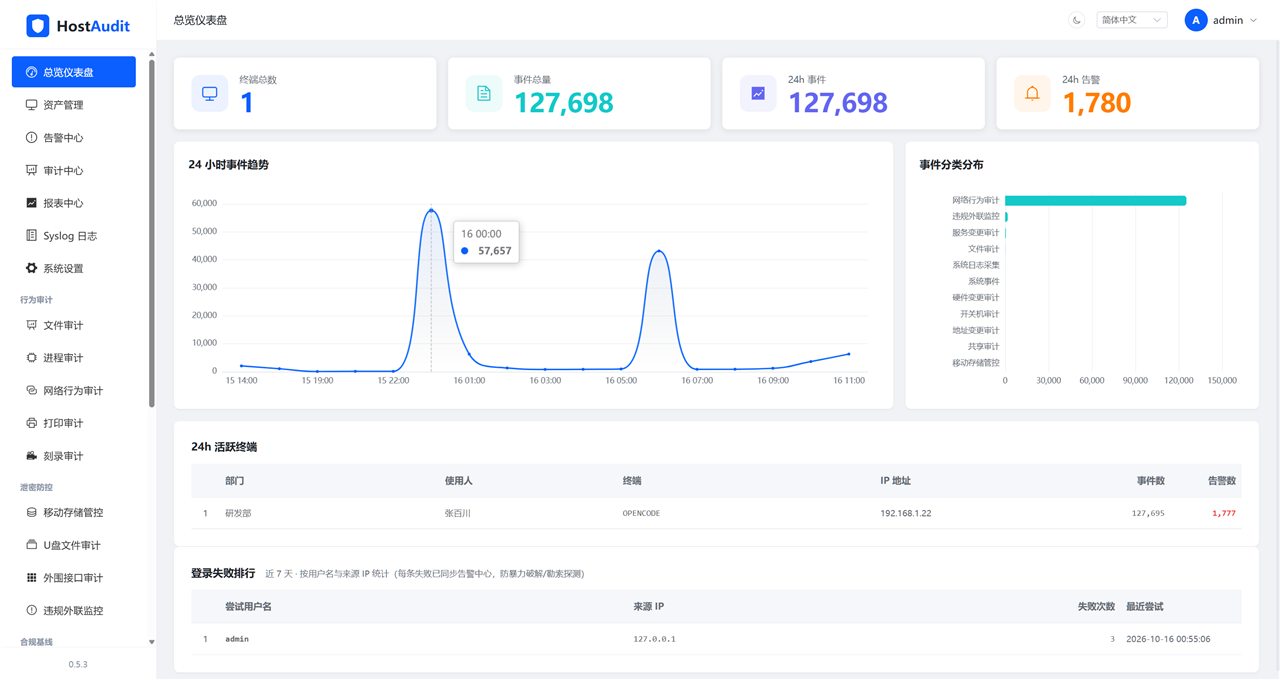
▲ 总览仪表盘(实测):事件 / 告警 / 登录失败排行 同屏呈现
统计口径有讲究:平台自身的登录失败事件归属“管理平台”虚拟主机,与真实终端严格隔离 —— 首页“活跃终端”只统计真实终端,虚拟节点不占位、不污染资产视图,但告警中心数据链路完整保留。
既管终端,也管全网日志:第三方 Syslog 接收
HostAudit 服务器内置标准 Syslog 接收引擎,兼容 RFC5424 / RFC3164,UDP / TCP 双通道。这带来两个直接收益:
- 上报通道自带冗余:Agent 的事件上报除 HTTP 批量通道外,可走 Syslog 直连服务器,本地另设 redb 存储兜底 —— 通道断了数据不丢;
- 第三方设备日志免费收编:交换机、防火墙、老业务系统……任何会说 Syslog 的设备,日志都能统一收进平台的 Syslog 日志页检索。不新增采购,内网日志资产先归一。
单二进制、零依赖:部署像拷文件一样简单
政企环境最怕“上线一个平台,先装三件中间件”。HostAudit 的服务器端是一个 Go 语言单二进制:Web 控制台、SQLite 数据库、API 服务全部内嵌,加上配置文件合计 7.5MB,拷过去就能跑,数百上千台终端单机承载。终端侧 Agent 以 Rust 实现、服务化后台运行、无 UI、低占用,终端用户无感知。
- 第 1 步 · 服务器上线 解压部署包,双击 start.bat,浏览器自动打开控制台 —— 前端已内嵌,无需另外部署 Web 服务。
- 第 2 步 · Agent 安装 终端执行 install.bat,Agent 以 Windows 服务形态驻留;卸载、升级同理,一条命令。
- 第 3 步 · 规则开箱 预置默认规则包:34 项系统进程忽略、57 种文件类型白名单、翻墙工具关键词库;每个模块支持“一键恢复默认”。
- 第 4 步 · 按需授权 模块化 License(Ed25519 签名),按模块选购开通;未导入 License 时进入开发模式,全模块可用便于验证。
升级即替换:新版本二进制覆盖旧文件、重启即完成,SQLite 自动迁移,历史数据连续不丢。
对照等保 2.0:从条款到功能一张表看全
| 等保要求域 | 条款关注点 | HostAudit 对应能力 |
|---|---|---|
| 身份鉴别 | 登录失败处理、鉴别信息保护 | 登录失败告警(warning 级)+ 7 天失败排行,暴力破解探测可视化 |
| 安全审计 | 重要用户行为记录、审计报告生成、记录保护 | 审计中心全量检索 + 报表中心报告生成 + 日志留存治理(保留期可配) |
| 入侵防范 | 违规外联、非授权访问发现与阻断 | 违规外联监控 + 网络/进程黑名单真阻断 + 翻墙工具关键词库 |
| 数据保密性 | 敏感数据外发管控 | 移动存储管控(只读/准入)、U 盘文件审计、外围接口审计、打印/刻录留痕 |
| 资产管理与监控 | 软硬件资产变化、运行状态监控 | 软件/硬件变更审计、性能监控、端口监控、开关机审计 |
一张表的意义在于:等保测评现场沟通时,条款与证据之间不再需要口头翻译 —— 每一项要求,平台上都有对应的页面与数据。
HostAudit常见问题(FAQ)
Q1:HostAudit 是什么类型的产品?
主机审计(终端安全审计)类产品,网络版 C/S 架构:服务器端集中管理,终端 Agent 采集上报。福瑞主机审计系统HostAudit是百川数智继日志审计、堡垒机、数据库审计之后的第四条审计产品线。
Q2:HostAudit支持哪些操作系统?
当前 Agent 支持 Windows 终端(覆盖域环境与桌面重定向场景)。服务器端为单二进制形态,无需数据库与中间件即可运行。
Q3:HostAudit部署和运维成本高吗?
低。部署包约 7.5MB,解压双击即用;Agent 一条命令安装为 Windows 服务。规则预置默认包并支持一键恢复默认,无专职运维也可长期运行。
Q4:HostAudit会对终端性能造成影响吗?
Agent 以 Rust 实现、服务化后台运行、无 UI 常驻;文件审计启用类型白名单、进程审计忽略系统进程清单,均为降噪设计,审计流量批量上报、本地兜底缓存,尽量避免与业务争抢资源。
Q5:HostAudit能对接现有日志体系吗?
可以。服务器内置 Syslog 接收引擎(RFC5424/3164,UDP/TCP),第三方设备日志可直接收进平台;Agent 上报侧同时具备 HTTP 批量与 Syslog 双通道,可按环境选择组网方式。
本文要点
- 为什么是主机审计?数据真正的容身之处,是每一台终端
- 从网络边界,到终端桌 面的完整版图
- 20 个审计模块,全景覆盖终端行为
- 文件审计:细到一次“改名”的行为留痕
- 进程与网络行为:黑白名单 + 三维拦截