业界
周鸿祎:漏洞攻击成为网络核武器 未来或蔓延至各种智能终端
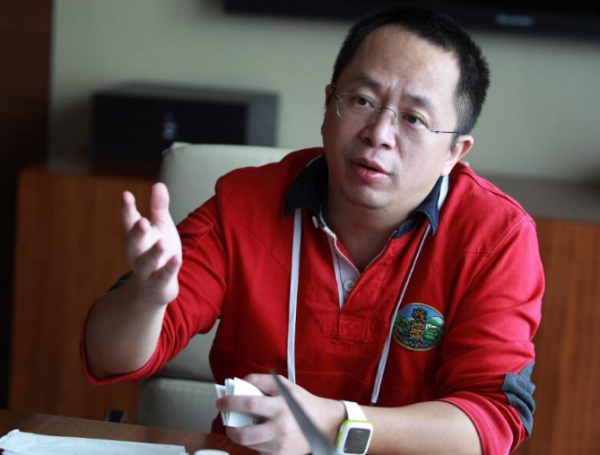
5月17日,360公司董事长周鸿祎就近期肆虐全球的勒索病毒事件发表了自己的看法。他表示:“此次勒索病毒事件将给恐怖分子带来启发,未来漏洞攻击将成为网络上的核武器,破坏力巨大。而万物互联时代,网络攻击也将不可避免地向各种智能终端蔓延。”

5月17日,360公司董事长周鸿祎就近期肆虐全球的勒索病毒事件发表了自己的看法。他表示:“此次勒索病毒事件将给恐怖分子带来启发,未来漏洞攻击将成为网络上的核武器,破坏力巨大。而万物互联时代,网络攻击也将不可避免地向各种智能终端蔓延。”
由福州大学主办,福建省高校网络系统信息安全重点实验室ROIS战队承办的ROIS-CTF竞赛(以下简称RCTF)已于日前开…
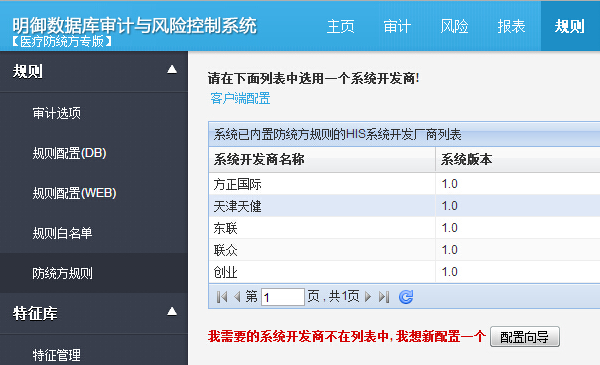
其实这篇文章涉及到的数据,并不是个人数据,而是“统方”数据,既医护人员、黑客等,可以根据开出的处方,确认开了多少药,每盒药都有回扣……这样的行为一直存在着,主要应对方式……
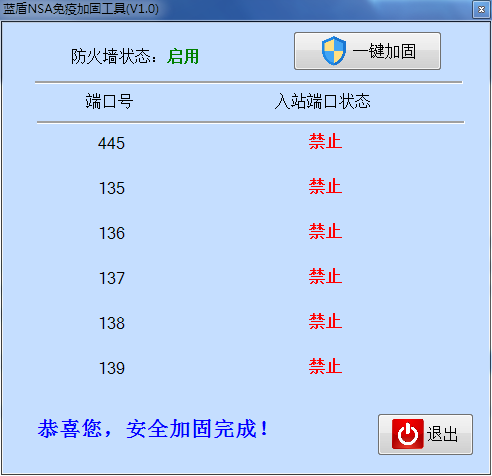
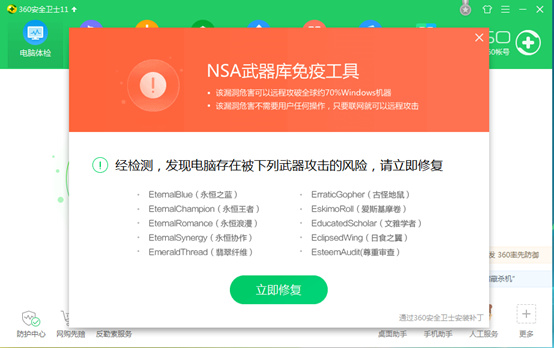
蓝盾股份于5月14日紧急发布了针对此病毒的安全加固工具——蓝盾NSA免疫加固工具。此工具可以对未感染病毒的Windows个人电脑和服务器进行一键加固。加固后,你的电脑将免遭永恒之蓝“WannaCry”系列病毒的侵犯。
据日媒报道,日本日立制作所本月15日透露,由于受到网络攻击,公司内部系统发生了故障。据悉,感染的病毒与全球各地同时爆发的大规模网络攻击为同一种,出现了收发邮件困难、无法打开附件文件等问题。
360安全产品负责人孙晓骏表示:“在此次勒索病毒攻击过程中,360迅速采取一系列措施,保障了用户的安全。目前勒索病毒已经得到控制,其高峰期可以说已经过去了。”
据该负责人介绍,5月12日起,一款勒索软件在全球较大范围内传播,感染了包括医院、教育、能源、通信、制造业等以及政府部门在内的多个领域,我国一些行业和政府部门的计算机也受到了感染,造成了一定影响。
据雷锋网报道,一位专注于Windows系统安全的专家对此澄清说:“不能让这种消息蹭热点炒作。针对Windows系统SMB 漏洞的这波勒索蠕虫确实不能跨平台向智能移动终端蔓延。”
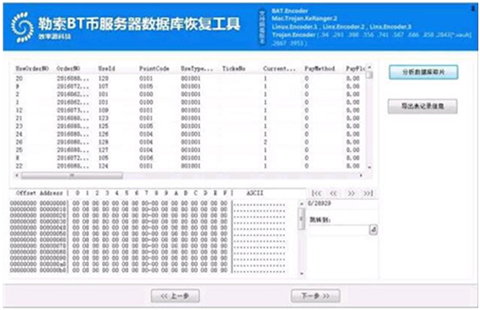
针对本次爆发的“永恒之蓝”勒索病毒,效率源科技连夜组织技术工程师对病毒进行研究和破解,成功分析出此病毒的加密方式。经研究发现,“永恒之蓝”勒索病毒的加密方式主要有两种,效率源发布了解密软件,且第一种恢复率极高。
来自安恒海特实验室(Hat Lab)的rainman就在GeekPwn国际安全极客大赛上演示了利用组合漏洞、绕过密码,遥控小米9号智能平衡车,使平衡车在无人状态下被锁定,无法移动、无法关机,而选手则可以自由控制设备。
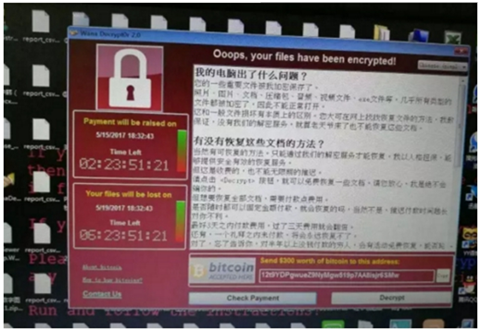
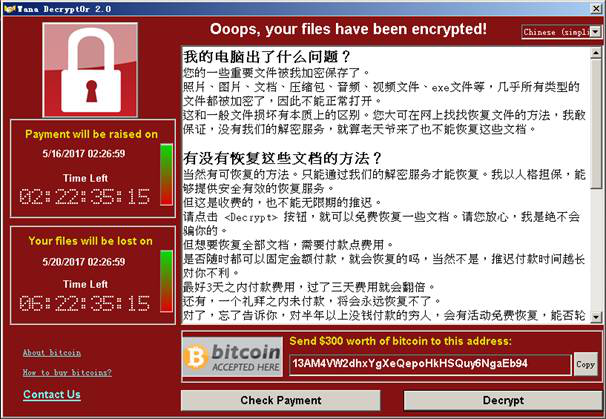
监测发现,在全球范围内爆发的WannaCry 勒索病毒出现了变种:WannaCry 2.0, 与之前版本的不同是,这个变种取消了Kill Switch,不能通过注册某个域名来关闭变种勒索病毒的传播,该变种传播速度可能会更快。
全国包括北京、上海、重庆、成都等多个城市的部分中国石油旗下加油站在当日凌晨突然出现断网,而因断网一时无法使用支付宝、微信、银联卡等联网支付方式,只能使用现金支付,不过,加油站加油业务可正常运行。
据路透社北京时间5月14日报道,法国汽车厂商雷诺公司的一位发言人表示,为防止席卷全球的勒索病毒攻击到其计算机系统,本周六该公司决定暂停多家工厂的生产活动。“我们已经主动采取了防范措施,包括临时暂停了部分工厂的工业生产活动。”这位发言人表示。