安全
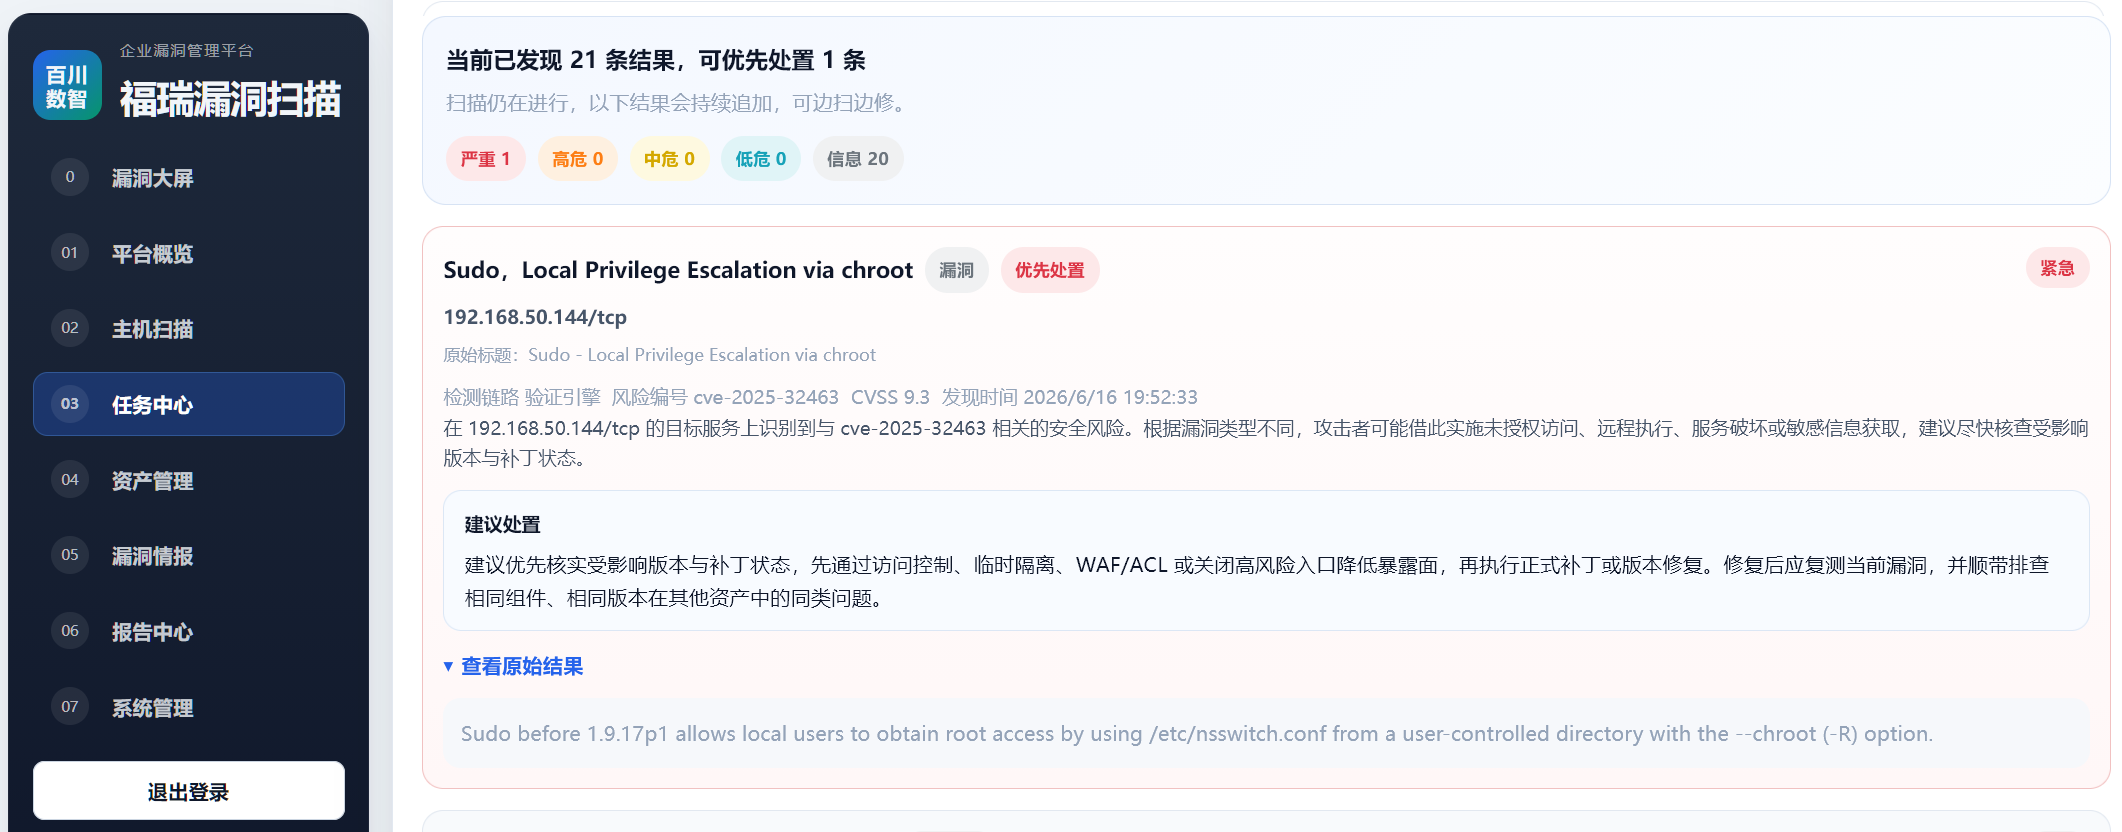
修复 openEuler-24.03-LTS-SP3 的 CVE-2025-32463 漏洞
· 3 分钟阅读

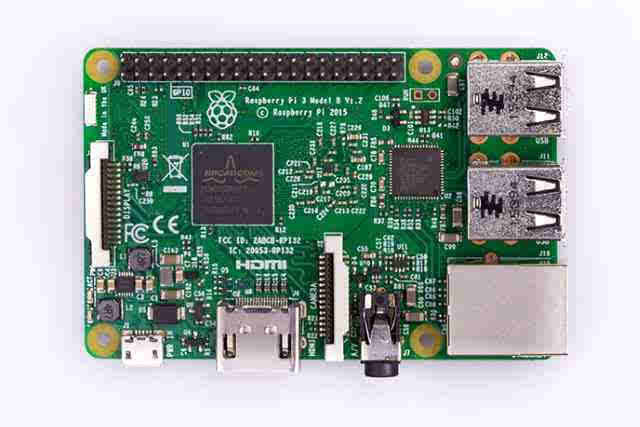
Linux平台上一款名为Linux.MulDrop.14的恶意软件正在感染Raspberry Pi树莓派设备。受感染的机器用于为恶意软件的作者挖掘数字货币。 不过,好消息是,恶意软件相当简单,其传播依赖于树莓派所有者的懒惰。
为了应对下一代汽车系统开发的网络安全挑战,卡巴斯基实验室和AVL Software and Functions公司将通过合作和全面的合作伙伴关系,共同开发高级嵌入安全技术。
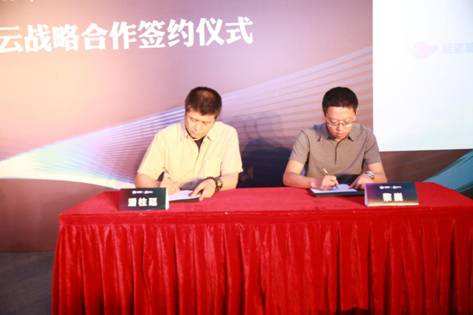
2017年6月9日,信息安全行业的领军企业启明星辰集团与专业云计算服务巨头腾讯云,在北京签署了战略合作协议,双方共同为客户提供基于腾讯云的独立安全运营解决方案、安全产品和相关运营服务。
只要花费3888元成为会员,便能通过黑客工具破解别人的苹果账号。谁都不会想到,这样一个黑客软件的制作者竟然只有初中文化。现代快报记者了解到,江苏淮安警方近期破获一起黑客案件。
江苏省公安厅网络安全保卫总队12日向媒体通报,在打击整治黑客攻击破坏和网络侵犯公民个人信息犯罪专项行动中,江苏警方已破获相关案件189起,抓获犯罪嫌疑人699名。
法院认为,被告人阿健、阿涛结伙非法获取计算机信息系统数据,事实清楚,证据充分,情节严重,其二人行为均已触犯《中华人民共和国刑法》第二百八十五条第二款之规定,已构成非法获取计算机信息系统数据罪。
勒索病毒被广泛认定为是根据美国国家安全局(NSA)此前泄露的黑客渗透工具之一——永恒之蓝(Eternal Blue)升级而来。网络专家称,这份文件被叫做影子经纪人(Shadow Brokers)的犯罪团伙偷走,并于4月公布于众。
最近一段时间,俄罗斯黑客有点“忙”。就在刚刚过去这一周,卡塔尔因半岛电视台新闻网“假新闻”事件被几个国家同时“拉黑”。当时,卡塔尔官方澄清称,半岛网遭到了黑客入侵。
5月12日,全球多个国家的网络遭遇名为“想哭”的勒索软件攻击,据统计,涉及中国、英国、西班牙、俄罗斯等上百个国家和地区。电脑被勒索软件感染后文件会被加密锁定,支付黑客所要赎金后才能解密恢复。
在近日举行的中国(国际)核电仪控大会上,著名核反应堆专家、中国工程院院士叶奇蓁说,中国目前在核电仪控领域已经取得了一定成绩,但仍要注意加强平台建设、信息安全保护等工作。
上周安全专家发现了包含恶意代码的字幕文件,一旦在PC、智能电视和手机端运行之后就能被黑客控制,随后该漏洞被Kodi和其他主流多媒体媒体修复。而自本周开始,名为“Zusy”(也称之为Gootkit或者OTLARD)的新型变种病毒已经开始在欧洲、中东和非洲地区肆虐蔓延。
近日 CryptoAustralia公司的安全研究人员Gabor Szathmari表示,他希望能开发出一种通过删除激光打印机留下的隐藏点来提高泄露文档安全性的方法。这些隐藏点可能也是美国司法部门找出入侵美国投票系统幕后黑手的切入点。