厂商
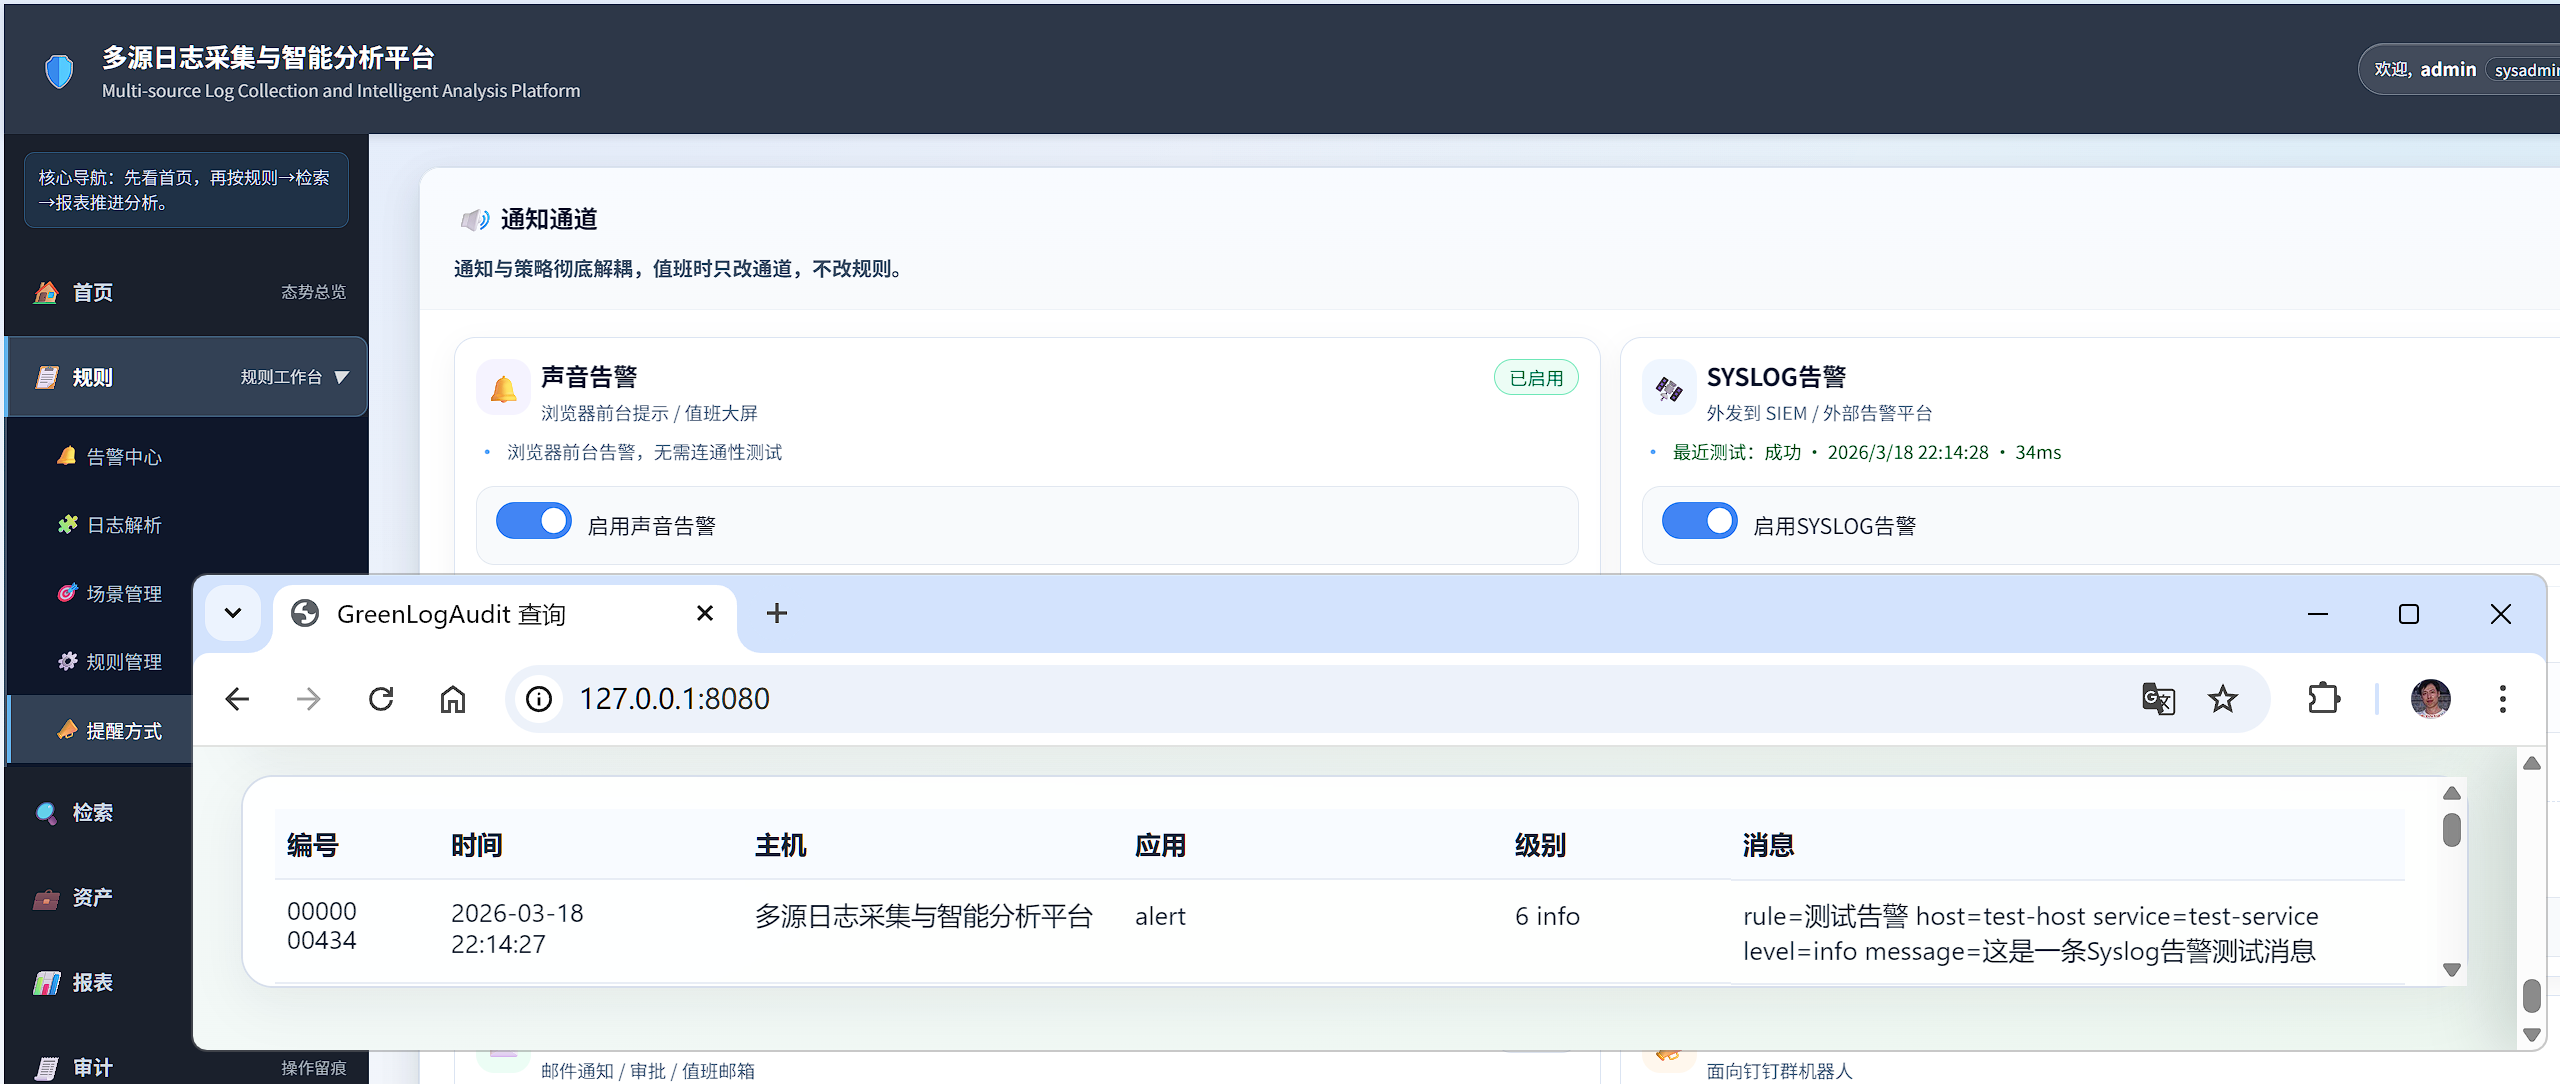
“多源日志采集与智能分析平台”和“免费日志审计GreenLogAudit”联调成功
· 2 分钟阅读

在公安部科技信息化局的授权下,公安部第三研究所向社会广泛征集意见,并邀请了4家国内优秀的安全厂商参与讨论,历时6个月,制定出了第二代防火墙标准,已于2014 年7月24日正式发布,9月1日已开始实施。
2014年10月15日,Google刚刚发布的一份漏洞分析报告指出,在互联网上广泛使用的SSLv3存在设计缺陷,可能被黑客利用窃取基于SSL3.0版加密通信的内容,这种攻击方式被称为“贵宾犬攻击”。
达拉斯信息安全公司iSight Partners周二发布的一份报告显示,俄罗斯黑客利用微软Windows系统中的漏洞对欧美国家政府、北约,以及乌克兰政府展开间谍活动。
在云计算安全保障中,仅仅采用传统的安全技术是不够的,虚拟化带来了新的安全风险。当前,对云计算虚拟化安全技术还不成熟,对虚拟化的安全防护和保障技术测评则成为云环境等级保护的一大难题。
今日,网络安全领导厂商山石网科正式发布Web应用防火墙产品,再度扩充和延长其安全产品线。本系列Web应用防火墙产品专注于为网站及WEB应用系统提供高可靠的专业应用层深度防御。
绿盟科技以4.98亿元收购亿赛通100%股权,交易方式为发行股份及支付现金,股票发行价格为57.40元/股。而据内部人士透露,未来,亿赛通将做为绿盟的分公司的形式存在运营。
大连部分11路公交车LED显示屏被黑客攻破,屏幕显示为“请注意,系统有漏洞。wooyun——路人甲到此一游。”据了解,大连公交无线信息发布系统的漏洞早在8月21日就已被白帽黑客的发现并报告,至今仍未能有效处理。
由于网站被黑客恶意攻击,并注入木马程序,导致网站无法正常运行,无法恢复信息网上档案查询的相关模块功能。陕西档案信息网的升级及改版工作已列入陕西省档案局下年度任务。
广东省博物馆网站今日发现被黑客入侵,展览回顾板块多个页面被篡改。黑客在页面留言,认为网站后台系统有漏洞,并称自己是“红领巾”。中午12时许,广东省博物馆工作人员回应技术人员正在处理。
CecOS是OPENFANS开源社区的企业云操作系统项目,以KVM系统管理程序和开放的管理平台为基础,针对服务器和桌面虚拟化提供了一套完整的虚拟化解决方案,目前发布的v1.4已经是CecOS的第五个稳定版本。
Bugzilla的查询权限分配漏洞允许任何人使用能绕过验证的任意电子邮件注册,获得某个Bugzilla平台的管理权限。在获取管理权限后研究人员发现了更多漏洞。
来自于360网络安全攻防实验室的安全研究员“@被吊打的redrain”在知道创宇KCon V3的演讲《藏匿在黑暗世界的利益链条》视频。给大家介绍地下黑客们的发财之路。
《解放军报》北京10月7日电 经习近平主席批准,中央军委近日印发《关于进一步加强军队信息安全工作的意见》。《意见》提出当前和今后一个时期军队信息安全工作的指导思想、基本原则、重点工作和保障措施。