随笔
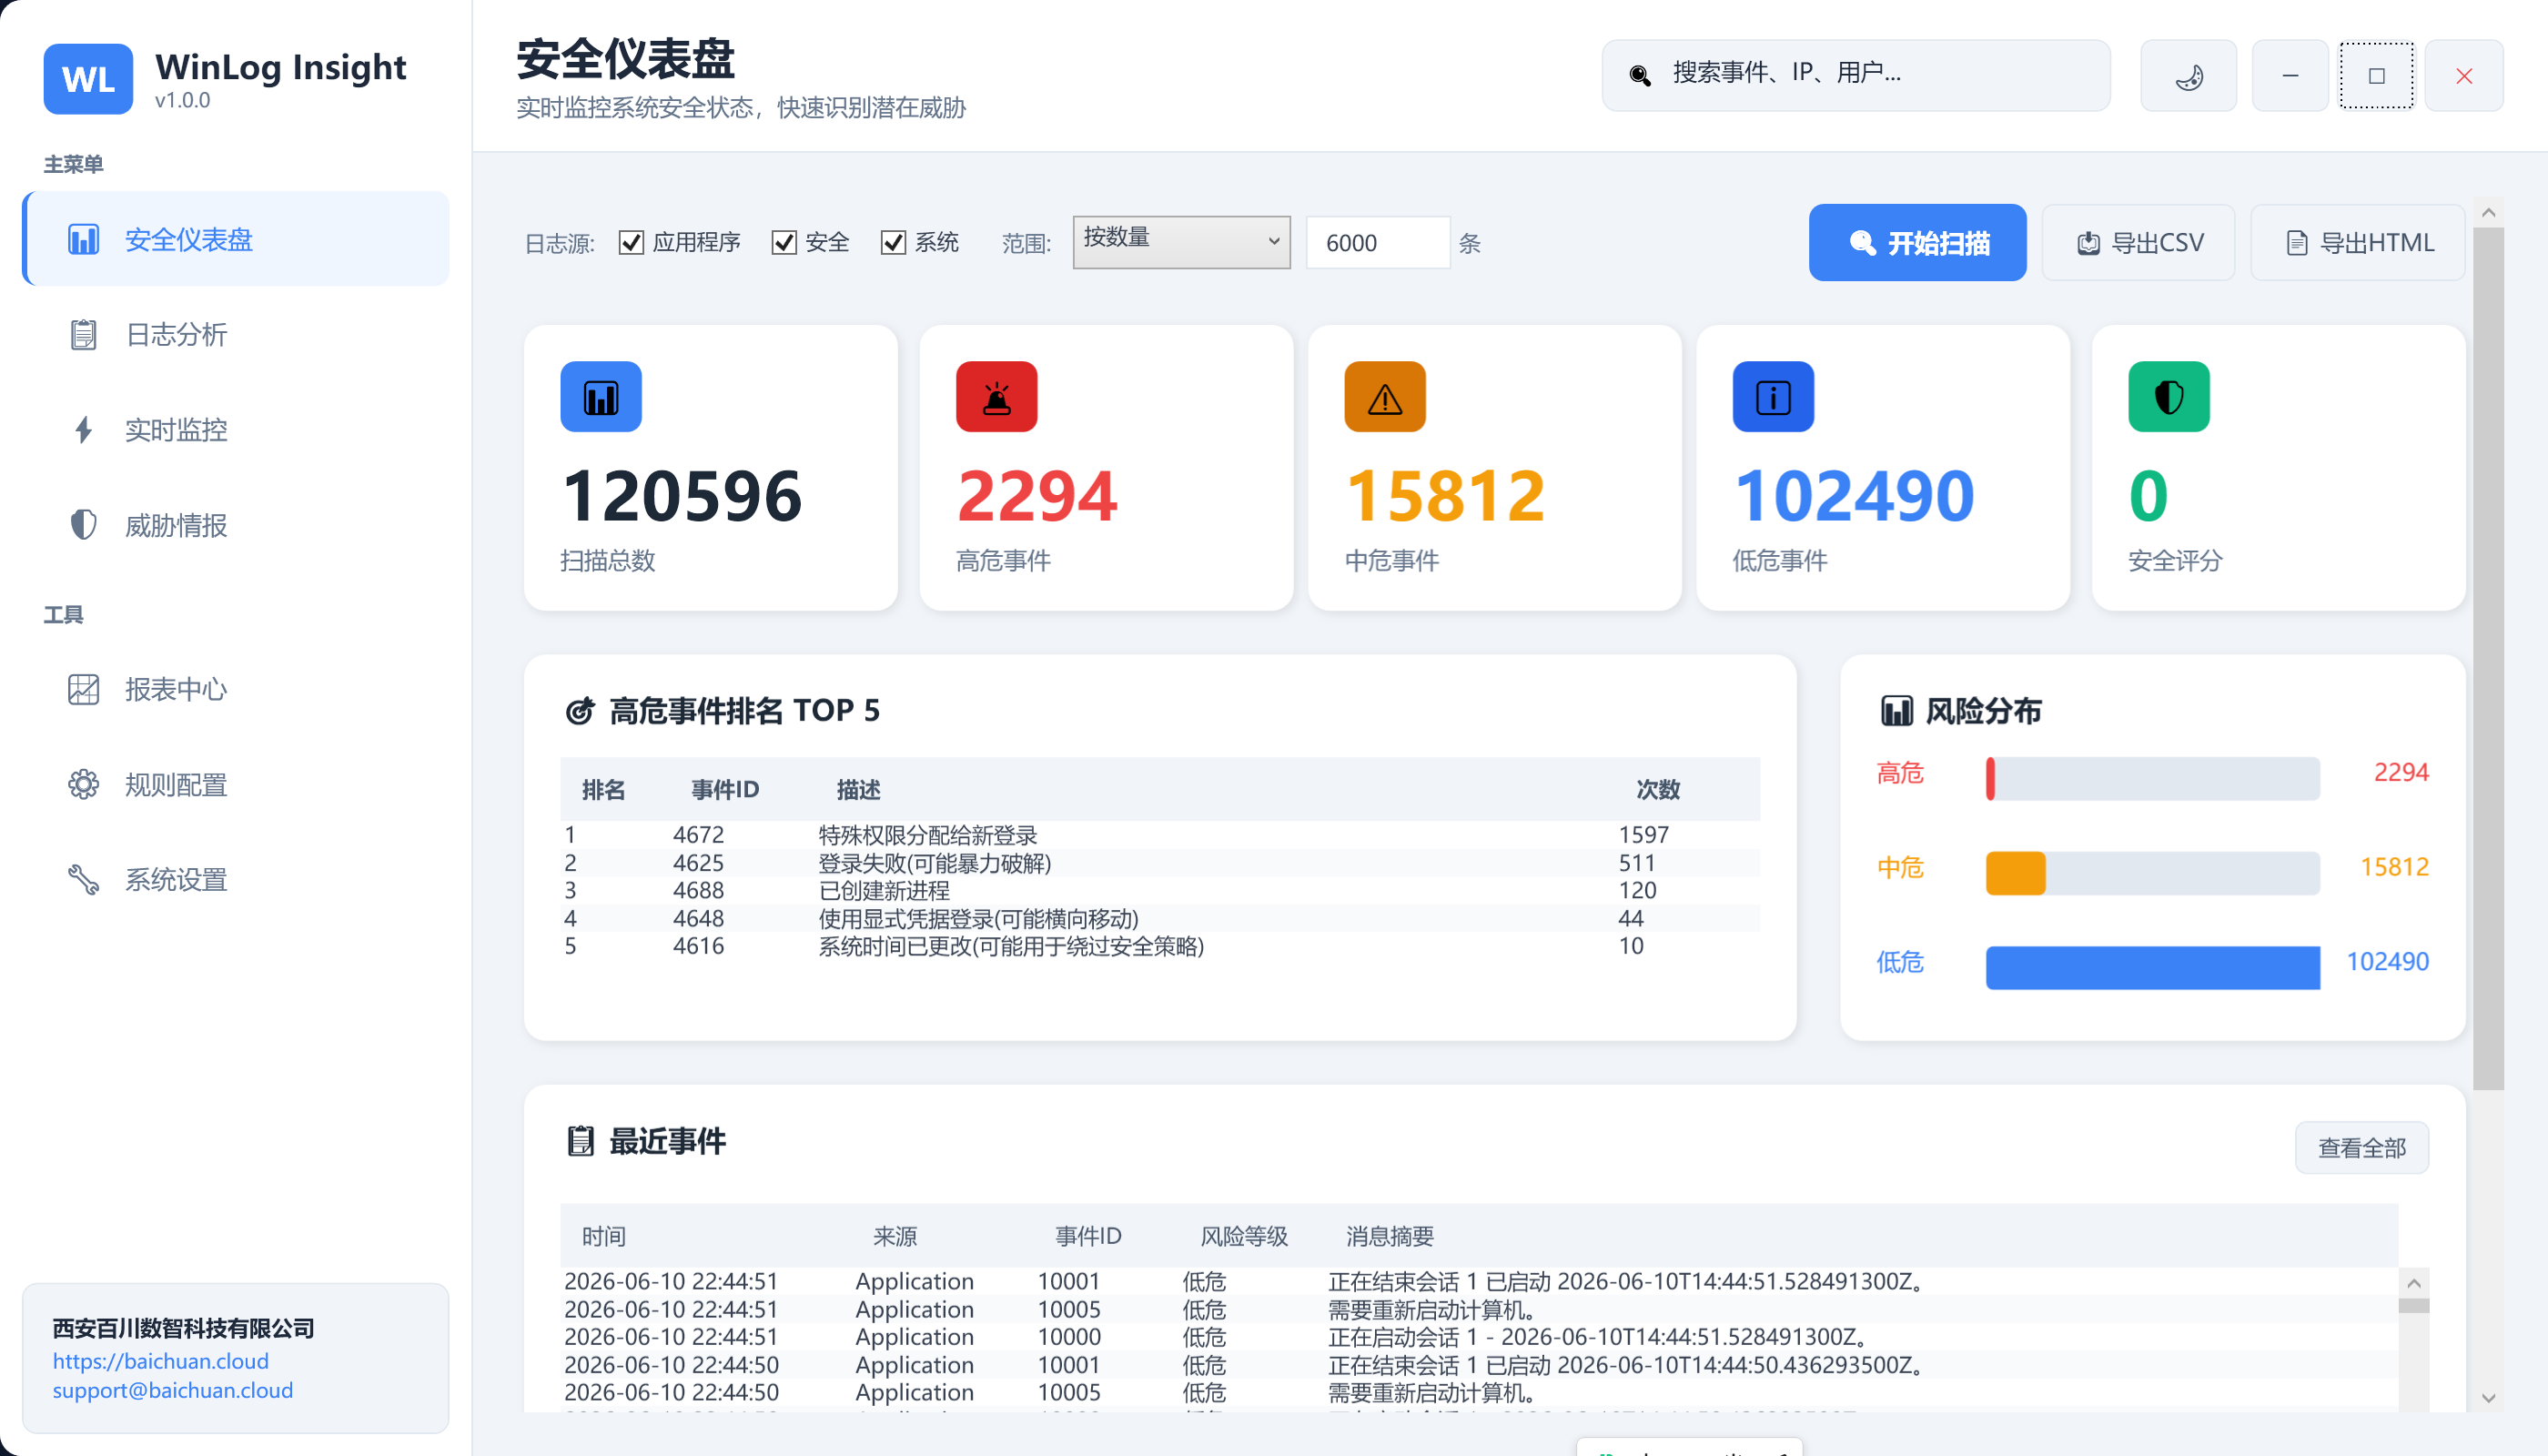
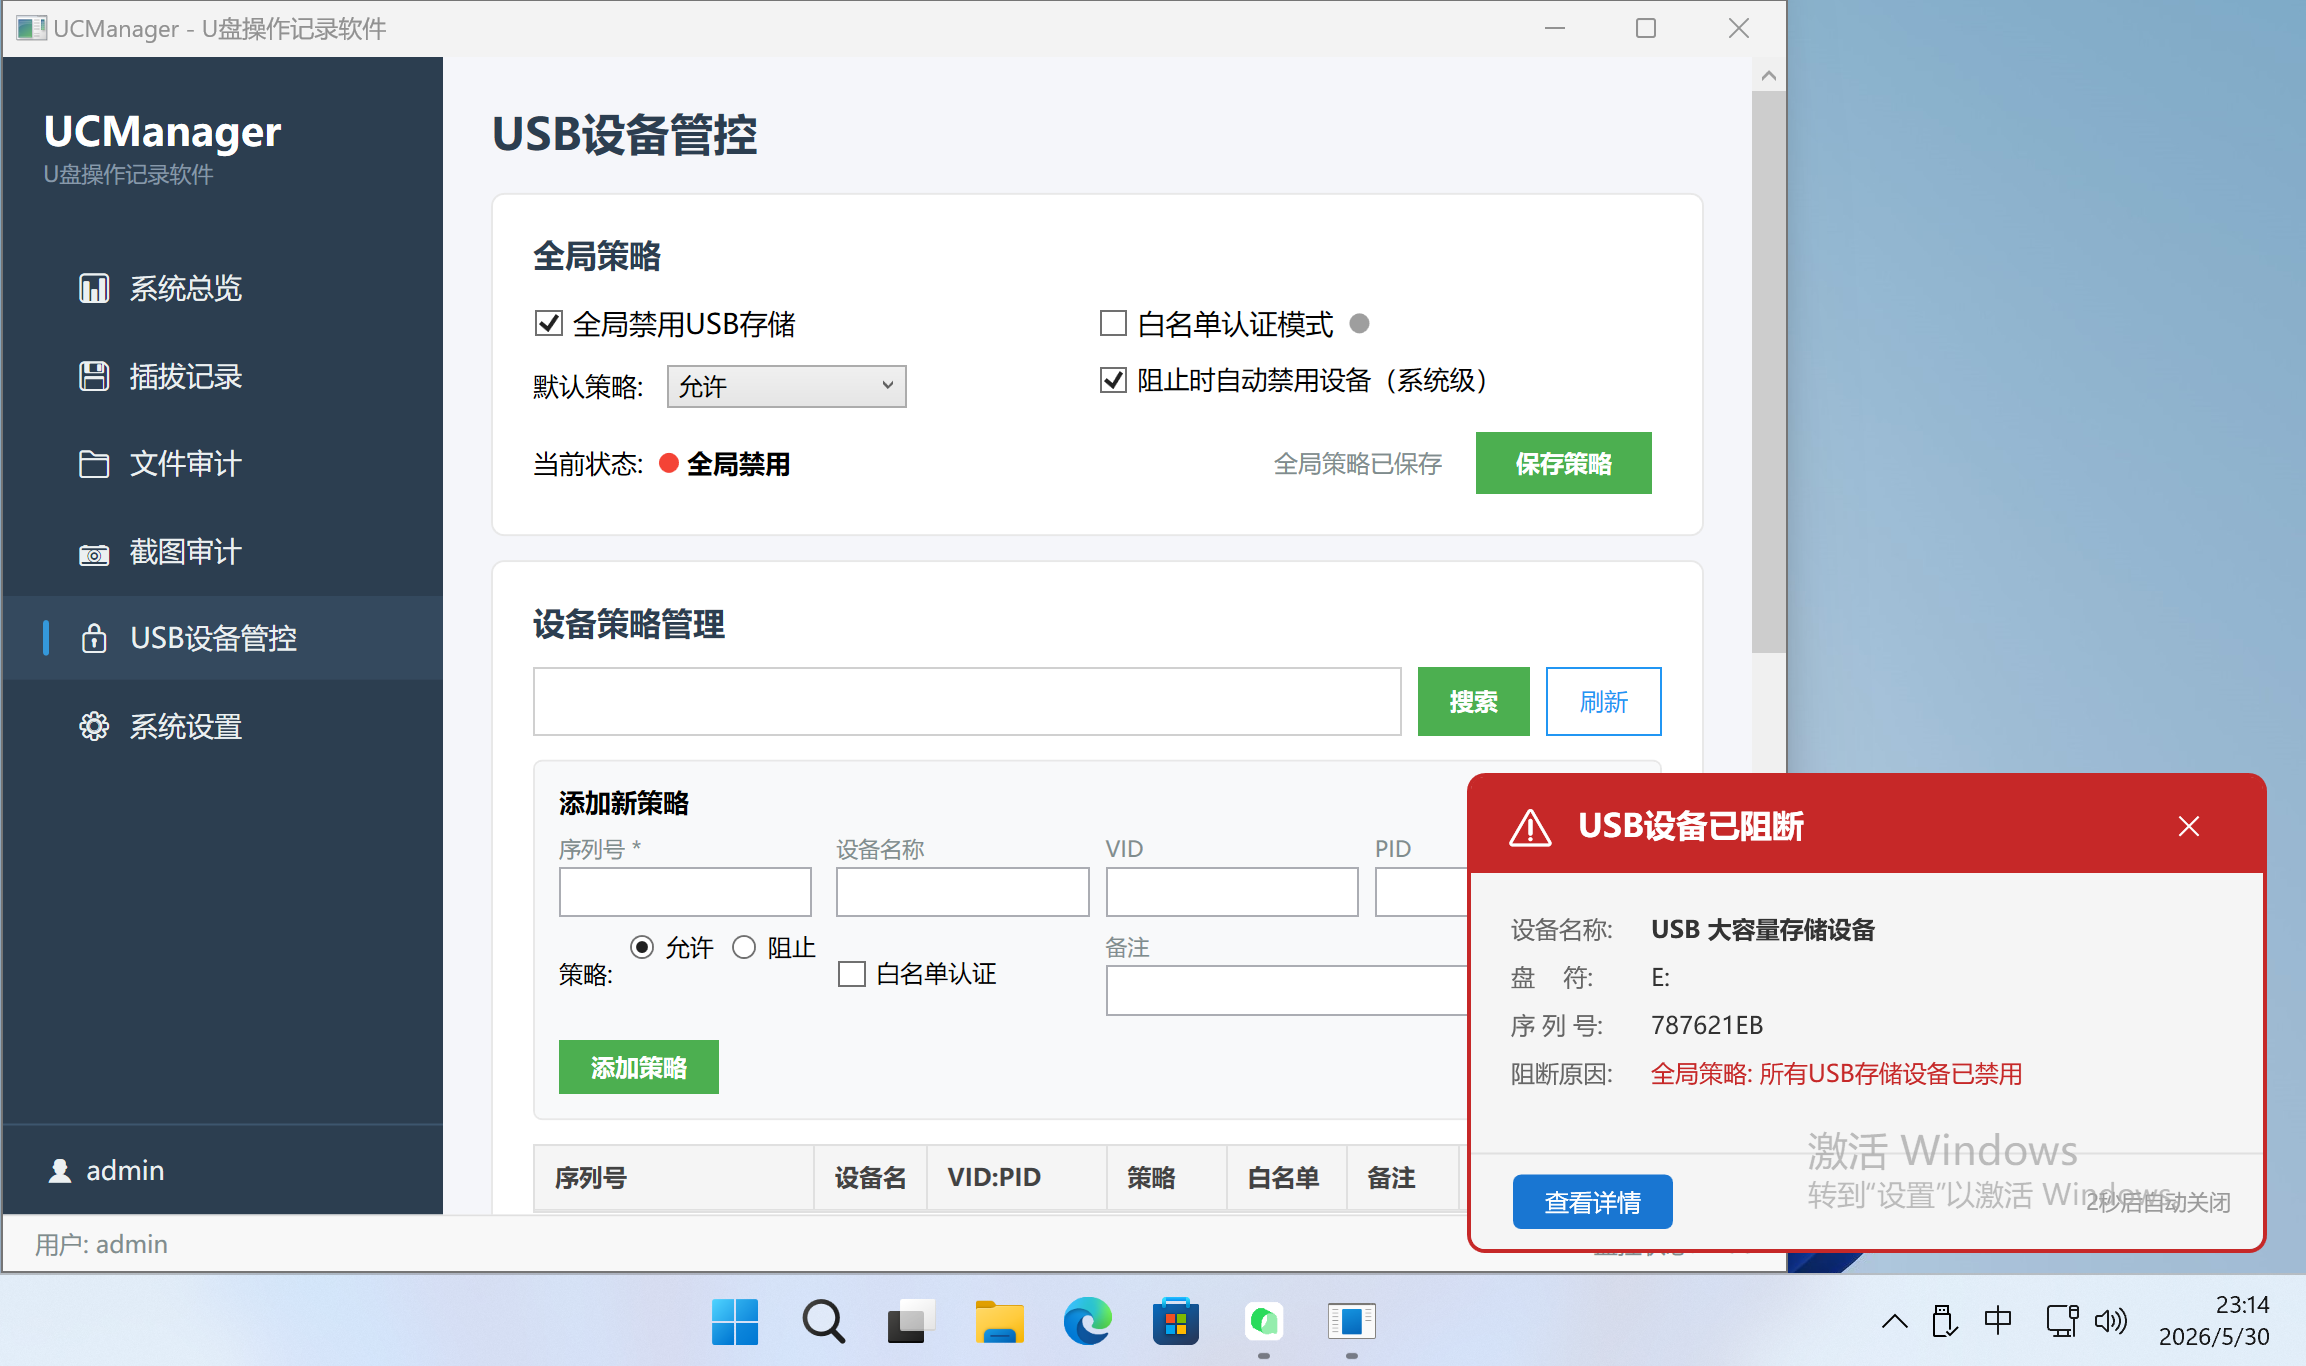
正式发布:UShield - U盘卫士拍照版、WinLog Insight - Windows日志分析软件
· 1 分钟阅读

在美国电视台 CBS 的「60 分钟」节目当中,这位美国联邦调查局现任局长再度对全美重要公司发出了警告:在美国一共有两种大公司,一种是已经被中国黑客黑过的公司,另一种是还不知道自己已经被中国黑客黑过的公司。
北京时间10月7日上午消息,雅虎今天宣布,虽然黑客攻破了该公司的三台电脑服务器,但并未利用Shellshock安全漏洞发起攻击,因此收回了当天早些时候发布的声明。
7月份的时候,研究人员Karsten Nohl和Jakob Lell宣布他们发现了一个名为BadUSB的严重漏洞,而攻击者可利用该缺陷,在有效且不被检测到的情况下,悄悄地植入恶意软件。更糟糕的是,目前似乎并没有明确的修复方法。
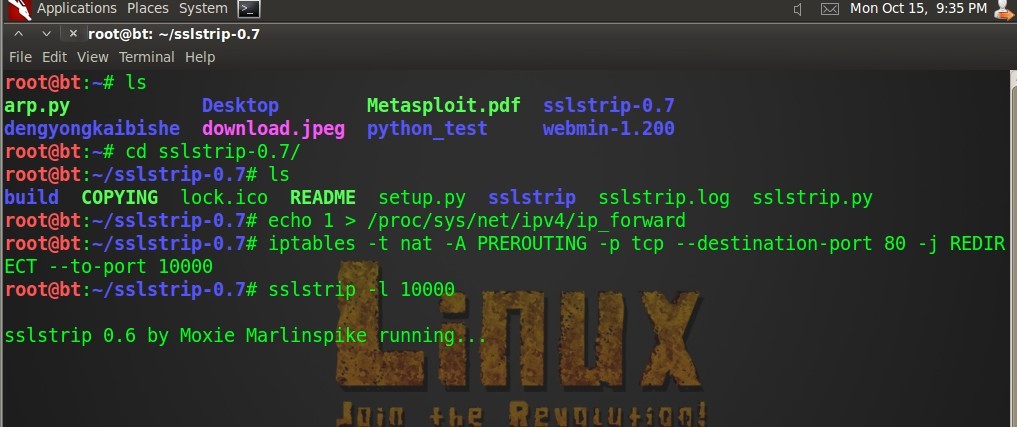
本教程是使用黑帽大会上Moxie Marlinspike发布的一款叫sslstrip的工具,配合ettercap进行arp欺骗,可以突破经过ssl加密的协议(如https等,一种被动使用https协议的会受到攻击),进行局域网arp嗅探获得口令等信息。
TopNDLP是由天融信公司开发具有自主知识产权的真正的数据防泄漏产品。可满足PCS DSS、SOX、HIPAA等法规的数据安全要求,也可满足国内安全法规要求以及企业内部规定的符合机密样本的数据的安全要求。
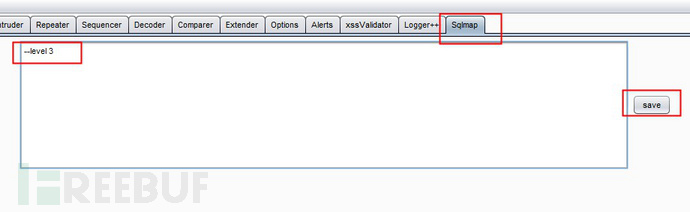
一款集成sqlmap到burpsuite中的插件(整合两大神器),在网上寻找类似的插件,发现了一款:https://code.google.com/p/gason/,不过对windows支持并不好,于是自己动手开发一款。
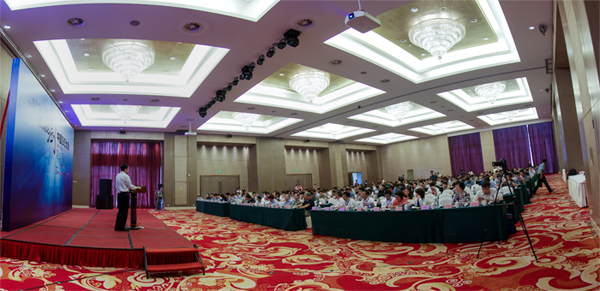
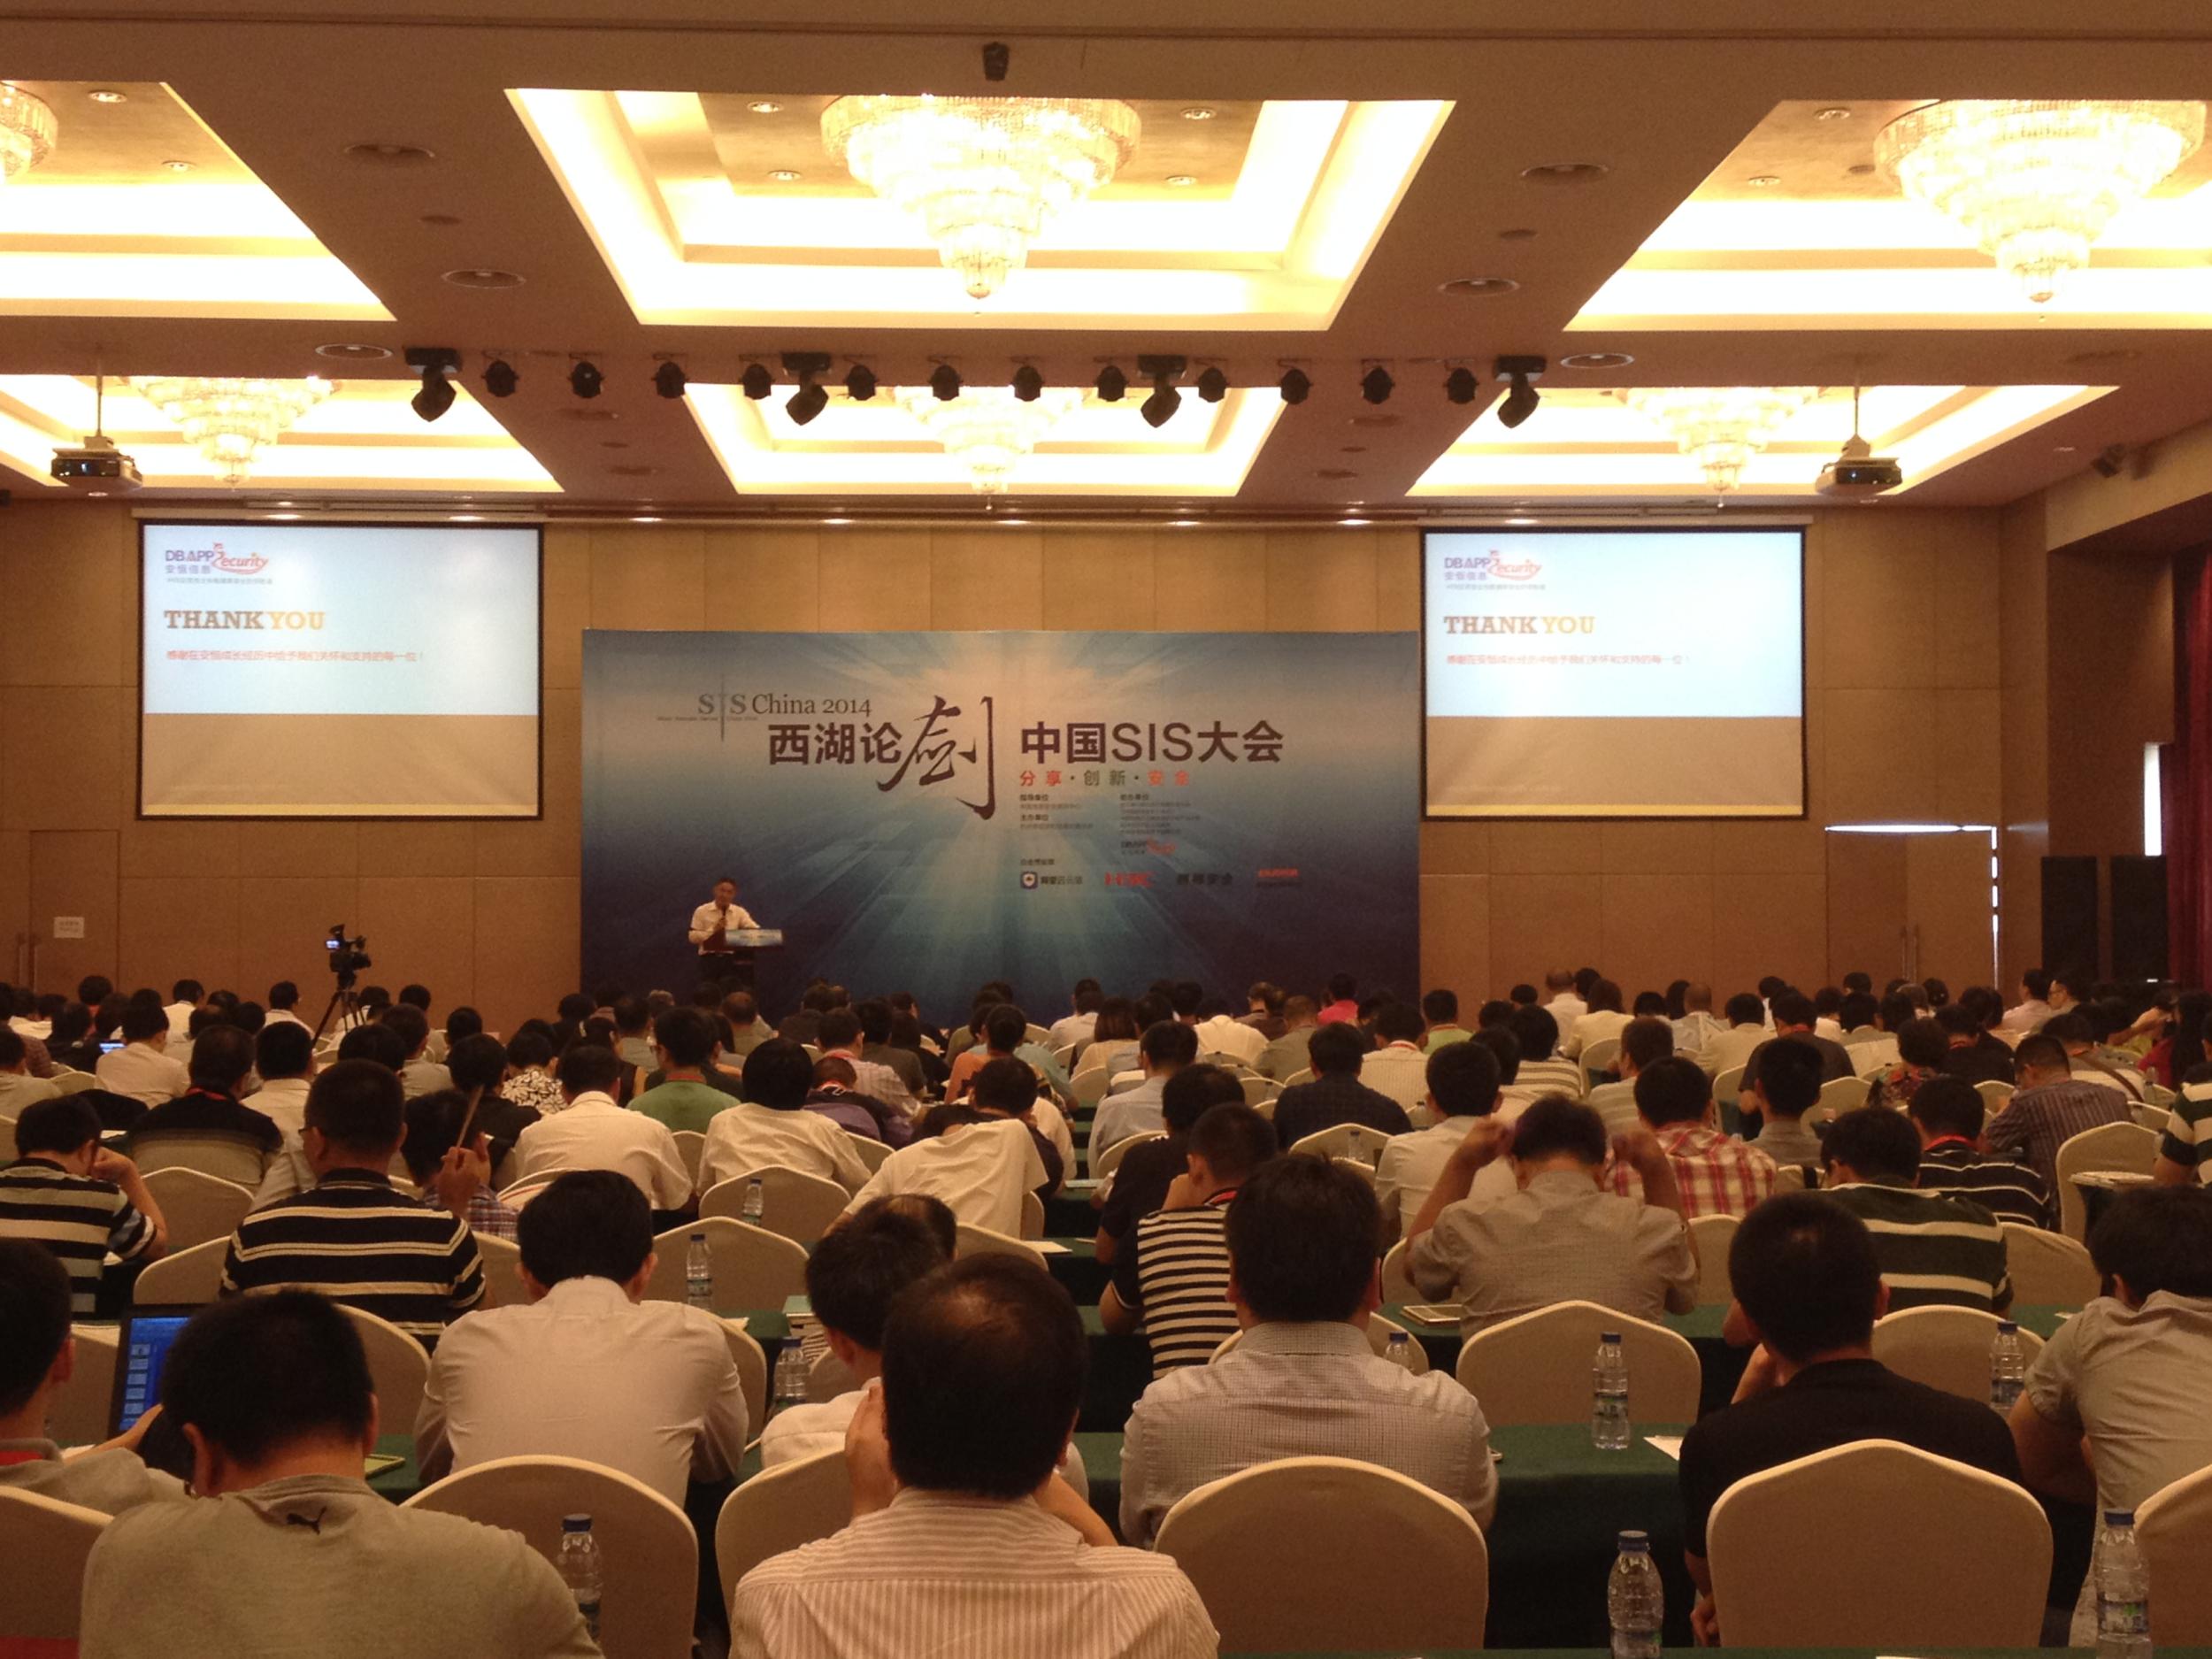
“西湖论剑”——中国SIS大会2014在杭州白马湖建国饭店召开。大会围绕新技术、新趋势、新应用,以“分享、创新、安全”为宗旨,旨在探讨智慧城市移动互联信息安全防御之道,吸引了业内众多专业人士参加。
重大互联网威胁于9月24日爆发,GNU Bash(Bourne again shell)4.3及之前版本在处理某些构造的环境变量时存在安全漏洞,可能允许攻击者远程执行任意命令,GNU Bash漏洞编号为CVE-2014-6271。
作为东道主,安恒信息总裁范渊在会上发表了题为《智慧城市信息安全解决之道》的演讲,并分享在业内开创了由第三方安全机构和云服务商共同保障智慧政务安全建设新型模式的经验。
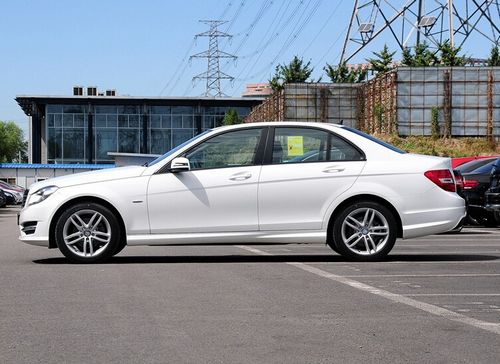
2014中国互联网安全大会昨日召开,360技术人员在现场演示黑客不用车钥匙,而是用笔记本电脑和智能手表打开奔驰C180轿车的车门。据介绍,市面上的很多车都可以通过这种黑客手段不用钥匙打开车门。
2014中国互联网安全大会(ISC2014)昨天在京召开,在移动安全分论坛上,360无线安全研究员做了名为“安卓智能电视设备的破解”的主题演讲。目前智能电视的安全性还比较弱,测试的34款智能电视设备全部可被破解。
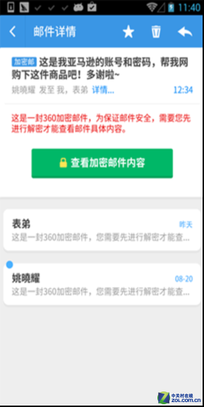
360公司发布360加密邮系统。该系统支持PC和手机平台,兼容目前主流的邮件服务。用户只需要输入一个“安全密码”就能够直接对邮件传输、存储、接收进行高强度加密,有效防止邮件泄密。
今日爆出CVE-2014-6271 bash远程命令执行漏洞。bash是Linux用户广泛使用的一款用于控制命令提示符工具,导致该漏洞影响范围甚广。同时,当HTTP服务开放CGI服务或其他地方引用bash时可直接导致远程命令执行漏洞。
安全总是相对的,再安全的服务器也有可能遭受到攻击。作为安全运维人员,要把握的原则是:尽量做好系统安全防护,修复所有已知的危险行为,同时在系统遭受攻击后能够迅速有效地处理攻击行为,最大限度地降低攻击对系统产生的影响。