随笔
AI 自主挖漏洞、写利用、提权一条龙!Anthropic 最新模型让网络安全圈不淡定了
· 7 分钟阅读

中科网威(NETPOWER)作为国内专业的工业控制系统网络安全解决方案的提供商,针对核电领域工业控制系统的网络安全现状,依据“网威时空防御模型”,提出了适合核电领域的网络安全解决方案。
参数绑定是数据库编程中常用的一种方法,通过这种方法,数据库系统可以减少编译次数,快速执行,提升效率;但这种编程方法将对数据库的审计带来挑战,在笔者所见到的若干数据库审计产品中,在这种情况下都出了不少的错误。
3月中旬,该部保密委员会开展了一次保密检查,记者在现场看到,在传统的密件清点、设备查看等内容的基础上,他们新增了无线网络信号检测这项内容。检查人员手持无线网络探测器,在办公场所和营院各部位进行无线网络信号检测。
两名不愿透露姓名的内部人士爆料,美国国家安全局NSA早已在两年前就得知Heartbleed漏洞的存在,且一直隐蔽地利用漏洞来窃取密码和收集数据。报道显示,当漏洞2012年首次现身时,NSA就发现该漏洞并一直保留访问权限。
这几天openssl的信息泄露漏洞闹得满城风雨,漏洞的原因http://drops.wooyun.org/papers/1381分析得很清楚了。第一个版本的EXP是针对HTTPS的,我提出作简单的IPS规则过滤。
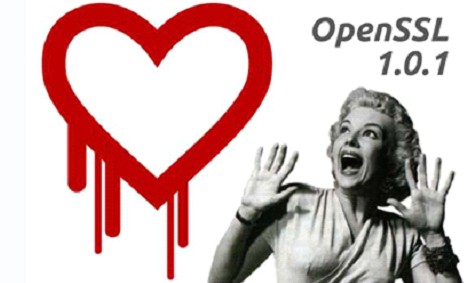
OpenSSL爆出本年度最严重的安全漏洞,此漏洞在黑客社区中被命名为“心脏出血”漏洞。360网站安全对该漏洞分析发现,该漏洞不仅是涉及到https开头的网址,还包含间接使用了OpenSSL代码的产品和服务。
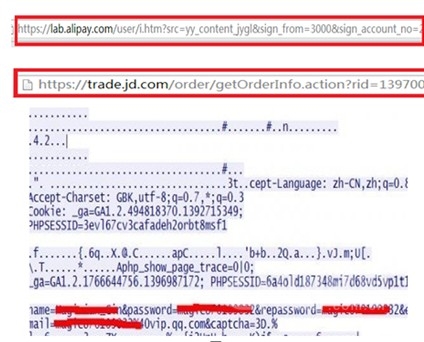
OpenSSL漏洞与个人用户的电脑和系统的相关性很小,主要影响的是使用了相关OpenSSL的网站以及邮件服务器系统,如果用户登录存在此漏洞的网站或者系统,都可能被黑客实时监控获取您的账号密码。
在目前已有的资料中,国内外同行已经称本漏洞为 “击穿心脏”、“毁灭级”、“今年最严重”的漏洞。由于SSL协议是网络加密登陆认证、网络交易等的主流安全协议,而OpenSSL又是主流的SSL搭建平台。因此这些称呼好不为过。
OpenSSL的协议中,刚刚曝光了一个“毁灭性”的安全漏洞,或暴露某些重量级服务的加密密钥和私有通信。如果你的服务器正在使用OpenSSL 1.0.1f,请务必立即升级到OpenSSL 1.0.1g。
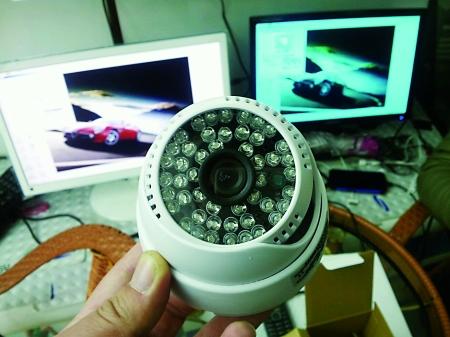
“安在家里的摄像头,怎么就变成了别人肆意偷窥的眼睛?”3月27日,央视新闻曝光一名黑客利用网上公开的各大品牌网络摄像机的漏洞和破解软件,轻而易举控制了别人家中的网络摄像机。
一家互联网公司。任职资格要求:1、驱动两年及以上开发经验,精通c/c++语言;2、熟悉Windows驱动程序开发,系统底层架构,并熟练运用各种hook技术。地点:北京
央视新闻在报道国家互联网应急安全中心发布的《2013年互联网网络安全报告》时,指出了部分路由器厂商的产品留有“后门”,这些“后门”一旦被黑客利用,用户的信息和财产安全将受到威胁。
我国相关部门的数据库审计产品产品标准中要求:应对数据库网络访问对象的名称进行准确审计,包括数据库服务器名称、IP名称、数据库名称、表、视图、序列、包、存储过程、函数、库、索引和触发器等。