非法外联监控成就终端安全
计算机和网络技术的发展,为终端电脑提供了丰富的网络和设备互联的手段。这些多种多样的互联互通方式,正在成为内网合规管理实践中,所要面对的最大的挑战之一。
非法外联挑战内网安全
现在,用户不仅可以直接通过有限的网络实现与其他电脑或Internet实现互联;也可以通过多种无线连接方式,例如无线局域网、红外线、蓝牙等实现网络和设备和互联;还可以通过终端提供的丰富的外设接口,
计算机和网络技术的发展,为终端电脑提供了丰富的网络和设备互联的手段。这些多种多样的互联互通方式,正在成为内网合规管理实践中,所要面对的最大的挑战之一。
非法外联挑战内网安全
现在,用户不仅可以直接通过有限的网络实现与其他电脑或Internet实现互联;也可以通过多种无线连接方式,例如无线局域网、红外线、蓝牙等实现网络和设备和互联;还可以通过终端提供的丰富的外设接口,
产品背景
禁止涉密计算机信息系统接入互联网是保密工作的基本底线,也是国家保密局的一贯要求。如何有效阻断内部人员的违规外联行为,防止非涉密计算机的非法接入,实时监管违规行为并对违规者形成强大的心理震慑,守住保密工作的基本阵线,是目前保密部门亟需解决的问题。
产品概述
朗威涉密信息实时监管系统是由哈尔滨朗威电子技术开发有限公司为了满足政府、军队、金融及科研院所等涉密信息系
一。产品介绍
铱迅Web应用防火墙(简称:WAF)是在铱迅结合多年在应用安全理论与应急响应实践经验积累的基础上自主研发完成的,在提供Web应用实时深度防御的同时实现Web应用加速与敏感信息泄露防护,为Web应用提供全方位的防护解决方案。该产品致力于解决应用及业务逻辑层面的安全问题,广泛适用于“政府、金融、运营商、公安、能源、税务、工商、社保、交通、卫生、教育、电子商务”等所有涉及Web应
转发一篇圈中牛人tombkeeper的文章:
(写这篇东西的那几天,正好当时用的XFocus Blog空间不能访问了,所以当时发在XFocus的BBS上:https://www.xfocus.net/bbs/index.php?act=ST&f=2&t=59433。刚才整理旧文档又翻了出来,觉得挺有意思,还是应该记到Blog上。)
不少朋友都在Q公司干过,所以我对Q公司防员工如防贼的政策早有耳闻。后来有幸参观了一次,果然是名不虚传。
我在Q公司看到的计算机基本都是Dell,和一般Dell台式机的不同之处就是软驱被拆了,机箱后面有一个钢制挡板,所有的USB、串口、并口、PS/2口统统被锁在里面,别说机箱打不开,连键盘鼠标都拔不下来。员工上网一律走HTTP代理,出口数据完全被监控,只要有某个机器上行流量稍微大一点,或者数据有些异常,立即就会有人来检查你在干什么。
以我这样恶毒的心灵,见到这种玩意自然会心生邪念,琢磨一下怎么绕过鬼子的封锁,把粮食送到八路手上,就算一个Brain Storm吧。
先设定三个框架:
一、计算机可以上网访问WEB,可以下载编译器、源代码以及所需要的任何东西。
二、数据不可以通过网络发送出去。
三、隐匿性。即数据传输过程不容易被发现。
我想了这几种方案……
Mark Schmidtberger是Payless鞋业公司的一名有着19年工龄的老工人。他称自己工作一直不怎么顺利,也因此一直不太开心。直到最近他担任了Payless公司的一名数据库管理员,这种情况终于得到了大大的改观。作为一名有着26亿资产的折扣鞋业连锁的SOX审计方面的IT管理员,这给他的职业人生注入了新的活力。
Mark Schmidtberge说,“我非常高兴自己取得了这种
对于你们中的尚未有幸被审计遵守Sarbanes-Oxley Act(萨班斯法案,SOX)的人来说,这个经历就像去看牙医一样的令人愉快。但是它不需要那么痛苦。就像看牙医时,一个积极主动的维护和准备可以使这个经历减少许多压力。如果忽视你的牙齿,你将最终付出代价(除非你喜欢钻在骨头里的声音)。
这篇文章突出了你现在可以采用的五个步骤来使准备SOX审计的经历变得不那么令人生畏。
2003年9月7日中共中央办公厅、国务院办公厅发出通知,转发《国家信息化领导小组关于加强信息安全保障工作的意见》,并要求各地结合实际认真贯彻落实。
《国家信息化领导小组关于加强信息安全保障工作的意见》是为进-步提高信息安全保障工作的能力和水平,维护公众利益和国家安全,促进信息化建设健康发展而提出的。具体意见有以下几点:
一、加强信息安全保障工作的总体要求和主要原则
二、实行信息安全等级保护
三、加强以密码技术为基础的信息保护和网络信任体系建设
四、建设和完善信息安全监控体系
...
本来前几天在 [使用WEB应用防火墙保护网站安全] 文章末尾曾经提到最近想写数据库安全的文章的,但是Cisco 3560被征用了,所以,还是写另一个热点产品:网络运维管理操作平台。
网络运维管理操作平台有什么作用呢?游侠给大家说说:
·Unix/Linux行为审计(包括其它类似系统)
·Windows操作行为审计
·网络设备如防火墙、路由器、交换机的行为审计(基于tel
前几天也给大家说过WEB应用防火墙,包括软件的和硬件的,今天游侠(https://www.youxia.org)再给大家推荐个产品,当然这个是二合一的,就是:网页防篡改+WEB应用防火墙。比较有特色,好了,废话不说,正文开始:
安装就跳过了,相信对本文感兴趣的人都可以按照说明书配置。下面只说一些功能。
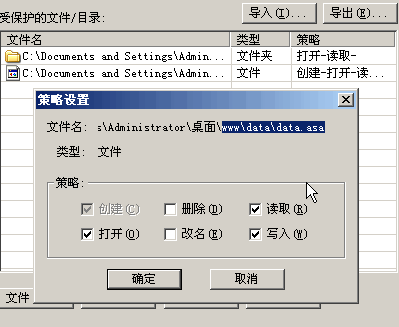
产品本身有配置向导,可以让一个新手也可以在1分钟之内轻松的完成网站的默认防护,当然如果要求比较高,可以定制策略,下图就是对网站文件进行防护的一个设置:
可以看到,可以对文件操作权限进行设置,包括读取、写入、改名、删除等,禁止删除、改名、写入,实际上就实现了网页的防篡改功能。如果是目录的禁止写入,则彻底无法改变网站的任何内容了,适合于需求较高的政府网站。
当然,可以对某些文件类型设置信任,如.mdb不禁止写入,这样动态网站就可以正常更新。
可以设置信任进程,对通过信任进程进行的操作进行放行,否则阻断。举个简单的例子:可以通过FlashFXP覆盖,但是无法通过LeapFTP覆盖,这样黑客不知道信任进程,就无法随便进行篡改了。
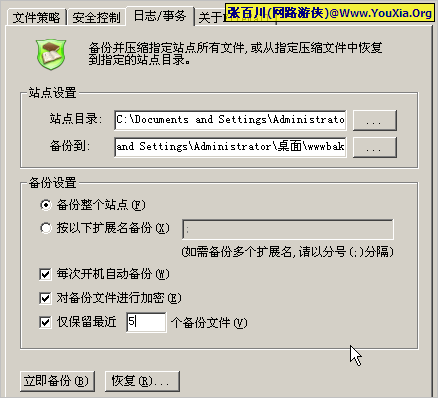
当然,作为一款合格的网站防护产品,备份功能也是必须的。比如:开机备份、备份加密等。
上面是对网页防篡改功能进行的介绍,下面介绍网站防护功能,要知道,多数网站被黑是由于自身存在漏洞导致的,那么网站防护功能可以较好的防范自身存在的漏洞,如常见的SQL注入、跨站脚本攻击等。
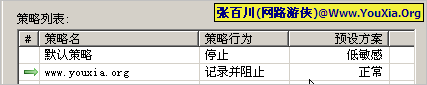
我下面配置了一个策略,名称是“www.youxia.org”
可以配置策略的响应方式:记录且阻止、仅记录、停止。
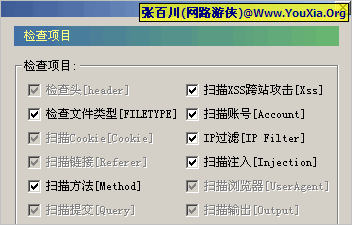
下面是策略的详细内容:
当然,还可以对每个子项进行详细的规则设置,这个就不挨个说了。像跨站脚本、SQL注入等均可设置,亦可设置网站访问的黑白名单。
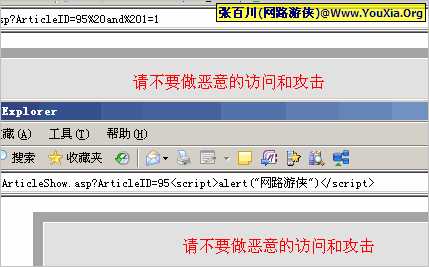
下面我分别提交2个语句,一个是注入,一个是跨站,看网站防护系统的阻断功能:
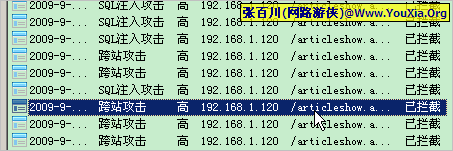
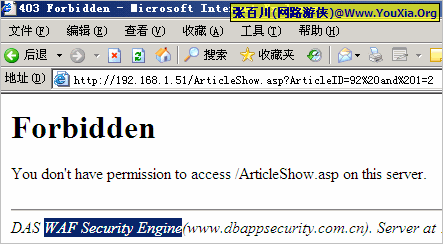
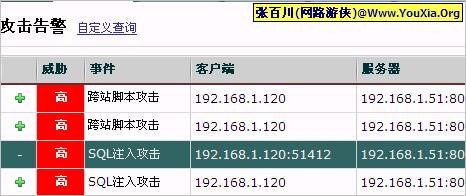
可以看到均被阻断,并且给出了错误提示。当然,管理员也会看到这个报警提示,登录后台可以看到提示:
我尝试改变编码和攻击的形式,也均被阻断,防范效果良好。
相对于单纯的网页防篡改保护系统,本软件提供了抗攻击功能,这样能阻断黑客与服务器之外。
相对于单纯的WEB应用防火墙软件,本软件提供了防篡改功能,这样即使被入侵也无法篡改网站。
网路游侠(https://www.youxia.org)推荐采用网页防篡改+WEB应用防护于一体的安全防护软件保护网站安全。
作者:张百川(网路游侠)
网站:https://www.youxia.org
转载请注明来源!谢谢合作。
去年的这个时候,游侠(www.youxia.org)认为WAF都是硬件的,后来在网上看到这个在国内做的不错的牌子。居然是软件的WAF,这样的话,一些服务器在机房托管的用户就特别需要这样的产品,因为1U的设备在电信机房的托管费用都有几千到上万,价格和便捷性的优势一下子就出来了……
拿到了厂家发过来的测试版,迫不及待的装上试试!
测试环境:
·Windows Server 2003
·IIS 6.0
·某有漏洞的ASP内容管理系统
这款软件的WAF部署实际上比较简单的,并且是纯绿色软件……不需要下一步,也不需要点安装协议,直接拷贝文件到某个目录下面,配置权限,在IIS或其它的WEB Server进行相关配置即可,不难,几分钟即可配置好。过程我就不说了,只谈感想。呵呵
可能不大懂WEB Server配置的人看到软件的说明书会感觉有点头大,因为里面写的都是配置文件以及配置说明,不过就像很多人喜欢开源的产品,这样的产品配置太自由了……任何过滤规则都可以自定义!充分体现了便捷性和功能强大多数时候不成正比的道理。
由于产品基本都是配置文件,我下面贴上几条报警规则,大家看看:
2009-09-11 10:56:49 critical 192.168.1.120 GET /ArticleShow.asp 192.168.1.121 80 11103 'SQL Injection Attack - 1' ARGS:ArticleID=95%20and%201=2
2009-09-11 10:57:21 critical 192.168.1.120 GET /ArticleShow.asp 192.168.1.121 80 12101 'Cross-site Scripting (XSS) Attack' ARGS:ArticleID=95<script>alert("youxia")</script>
报警日期、时间、远程IP、类型、提交路径、攻击类型、提交参数。还是比较详细的。可以看到把我提交的2个语句都给很明确的记录下来了。
本软件WAF默认攻击语句提交后转到网站首页,对攻击者不会有任何错误提示,并且默认禁止了.mdb等的下载。当然,如果你有别的类型,也可以自己在配置文件里面增加。
本款软件WAF通过IIS(或其它WEB Server)程序映射方式实现安全防护,没有进程,对系统资源占用较小,对系统资源极度敏感的用户应该很合适用这款软件,另外如果服务器在电信机房托管,选择软件的WAF也相当合适。
建议厂家增加GUI,这样看网站的报警日志的时候就轻松多了。
作者:张百川(网路游侠)
网站:https://www.youxia.org
转载请注明来源!谢谢合作。
相信圈子里面的朋友都知道WebRavor了,如果你不知道WebRavor,你总该知道大名鼎鼎的“流光Fluxay”吧?——是的,Fluxay和WebRavor出自一人之手——小榕。
其实这台WEB应用防火墙(WAF)在公司放了很久了,平时看看,但是基本没有静下心来仔细看看。现在到下班还有半个小时,粗略的过一下吧,看看WAF的功能。
实际上WAF和传统防火墙的区别比较大,比如传统防火墙一般通过对IP和Port的过滤实现安全性,而WAF则是通过对数据包的深层检测实现WEB攻击的检测和阻断,如SQL注入攻击、XSS攻击等,下面我举例子看WAF是如何对网站进行防护的。
网络的拓扑是这样的:
我用的是笔记本电脑,通过交换机到WEB服务器,在服务器前我串接了WAF,是透明接入。说一句:我用的这台WAF透明接入,一个网卡是in,一个网卡是out,还有一个Admin口,部署相当便捷,可以说5分钟就可以调试。用Console线设置下IP地址,就可以通过Admin口用浏览器访问了。
我关闭了WAF的阻断功能,就是说,现在虽然WAF部署在WEB服务器前,但是是不对网站进行防护的。然后找了一套企业网站CMS程序,服务器是Windows 2003 + IIS,为了省事,程序理所当然的选择的ASP的。下面我们看看演示,下图是用明小子Domain的扫描结果,提示有注入漏洞:
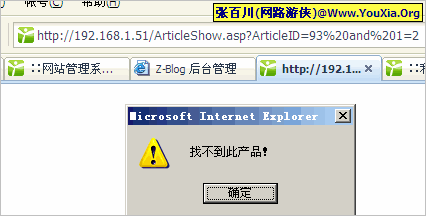
找一个连接,复制到浏览器,手工输入个判断SQL注入的语句看看:
说找不到产品,实际上输入关键词继续用工具注入是可以扫描出用户名、密码的。相信诸位也经常做WEB渗透测试,这个不用游侠我多说。我们下面开启WEB应用防火墙:
开启了WAF后,我们尝试下SQL注入,手工就OK了。
看到了吧?并没有出现什么提示,而是被WAF直接就阻断掉了。
登录WAF看看报警提示:
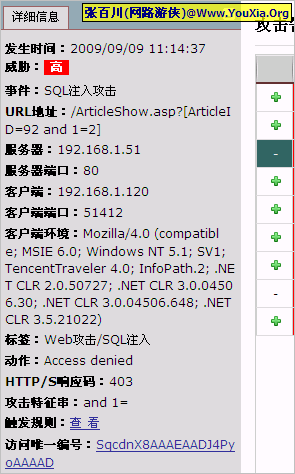
攻击IP、时间,攻击的形式,都可以展现在管理员面前。
点击报警的记录,还可以展现更详细的内容:
WAF对攻击的四种处理方式:检测、阻断、直接放行、丢弃
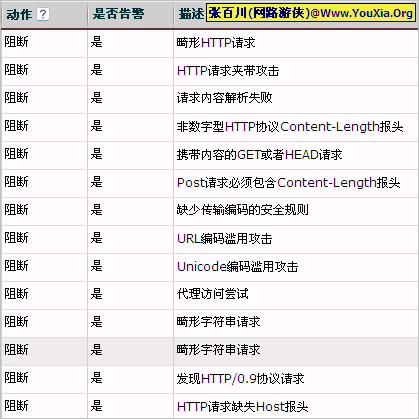
当然,阻断SQL注入攻击仅仅是WAF的一个小功能,其它的像XSS、Cookies也都可以搞定。下图是我选择的一部分自带策略,大家可以看看,手头这个设备的策略还是比较丰富的。
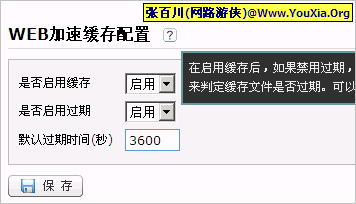
本款WAF支持WEB缓存加速,并且配置非常简单。大家看下图:
只需要开启就可以了,并且鼠标放到“?”图标上就可以看到即时帮助,这个还是很人性化的。
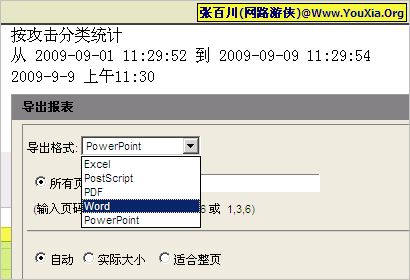
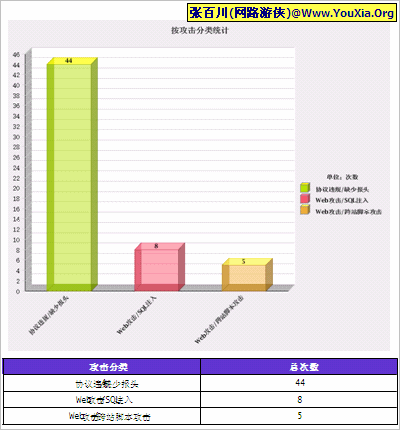
不得不说的还有报表功能,除了可以自定义时间段、攻击类型、IP地址等等常见的功能,导出功能也比较强大,还有我比较喜欢的PDF和PPT类型,不得不说是比较人性化。下面是生成的一份图形报告:
好了,WEB应用防火墙就介绍到这里,近期会介绍数据库审计与风险控制系统,敬请关注张百川(网路游侠)的博客(https://www.youxia.org)!
作者:张百川(网路游侠)
网站:https://www.youxia.org
转载请注明来源!谢谢合作。
Web应用防火墙正日趋流行,过去这些工具被很少数的大型项目垄断,但是,随着大量的低成本产品的面市以及可供选择的开源试用产品的出现,它们最终能被大多数人所使用。在这篇文章中,先向大家介绍Web应用防火墙能干什么,然后快速的概览一下Web应用防火墙最有用的一些特征。通过这篇文章的阅读,大家能清楚地了解web应用防火墙这个主题,掌握相关知识。
什么是web应用防火墙?
有趣的是,还没有人能真正知道web应用防火墙究竟是什么,或者确切的说,还没有一个大家认可的精确定义。从广义上来说,Web应用防火墙就是一些增强 Web应用安全性的工具。然而,如果我们要深究它精确的定义,就可能会得到更多的疑问。因为一些Web应用防火墙是硬件设备,一些则是应用软件;一些是基于网络的,另一些则是嵌入WEB服务器的。
...
X-Scan、流光偏重于主机系统扫描,但现在WEB服务器、数据库服务器、业务服务器前一般都部署了防火墙、入侵检测等系统,因此并不容易扫描出有效的漏洞。因此,网上应用安全扫描平台应运而生。
WinManager内网安全管理,文档安全加密专业研发厂商,三大功能模块:
1、网络行为管理:
A、上网行为管理:例如:禁止上班上无关的网站。如ebay、游戏网等;
B、应用程序管理: 例如:上班不能用QQ、MSN;
对于所有的上网、程序应用都有记录,可以做出柱状图统计;
C、邮件记录备份;
D、QQ、MSN 、Skype、淘宝旺旺聊天记录取
E、 屏幕记录:对每一台电脑屏幕进行录像。
例如:可以落实公司上班不能上网、聊天的管理制度
2、文档安全管理:
A、通过阻断存储设备: U盘、软盘、光驱刻录机等防止信息外泄;
...