
分类: 随笔
收到了外交部网站的反馈信息
前几天游侠(https://www.youxia.org)曾经在博客提到,说外交部的网站有跨站脚本漏洞(原文链接:[中国人民共和国外交部网站的一个跨站漏洞],然后从外交部网站找到管理员的邮箱发了一封邮件,今天得到了回复。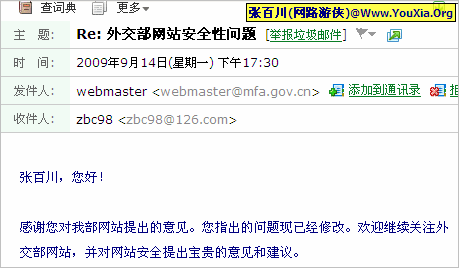
信中说此XSS/CSS问题已经修复,上去看看,依然提交以前的测试语句: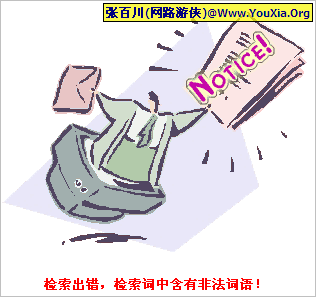
可以看到,的确已经修复了。外交部网站管理员的效率还是比较高的。
我说:得到了外交部网站工作人员的表扬;哥们说:得强调下,是书面表扬 🙂
对外交部网站工作人员的态度表示赞赏,要知道:以前经常发现网站有漏洞,写个木马过去,然后给管理员发邮件说网站存在漏洞,是否需要帮助?人家都不鸟你……除非哪天网站彻底挂掉……
网路游侠:使用WEB应用防火墙保护网站安全
其实这台WEB应用防火墙(WAF)在公司放了很久了,平时看看,但是基本没有静下心来仔细看看。现在到下班还有半个小时,粗略的过一下吧,看看WAF的功能。
实际上WAF和传统防火墙的区别比较大,比如传统防火墙一般通过对IP和Port的过滤实现安全性,而WAF则是通过对数据包的深层检测实现WEB攻击的检测和阻断,如SQL注入攻击、XSS攻击等,下面我举例子看WAF是如何对网站进行防护的。
网络的拓扑是这样的:
我用的是笔记本电脑,通过交换机到WEB服务器,在服务器前我串接了WAF,是透明接入。说一句:我用的这台WAF透明接入,一个网卡是in,一个网卡是out,还有一个Admin口,部署相当便捷,可以说5分钟就可以调试。用Console线设置下IP地址,就可以通过Admin口用浏览器访问了。
我关闭了WAF的阻断功能,就是说,现在虽然WAF部署在WEB服务器前,但是是不对网站进行防护的。然后找了一套企业网站CMS程序,服务器是Windows 2003 + IIS,为了省事,程序理所当然的选择的ASP的。下面我们看看演示,下图是用明小子Domain的扫描结果,提示有注入漏洞:
找一个连接,复制到浏览器,手工输入个判断SQL注入的语句看看: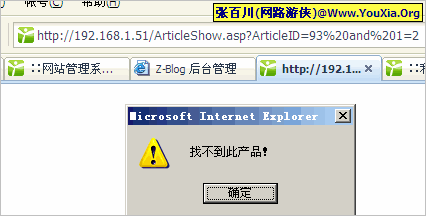
说找不到产品,实际上输入关键词继续用工具注入是可以扫描出用户名、密码的。相信诸位也经常做WEB渗透测试,这个不用游侠我多说。我们下面开启WEB应用防火墙: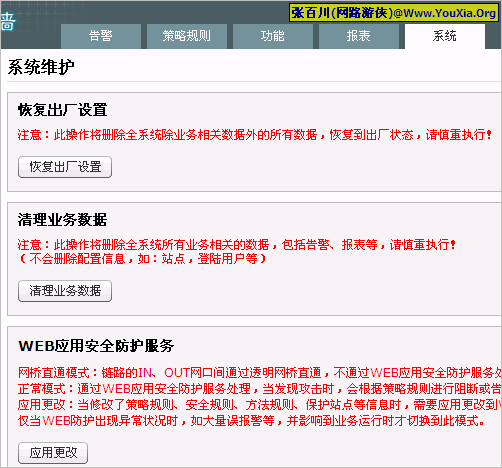
开启了WAF后,我们尝试下SQL注入,手工就OK了。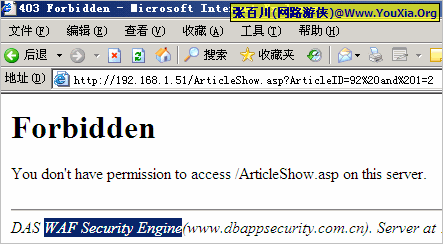
看到了吧?并没有出现什么提示,而是被WAF直接就阻断掉了。
登录WAF看看报警提示: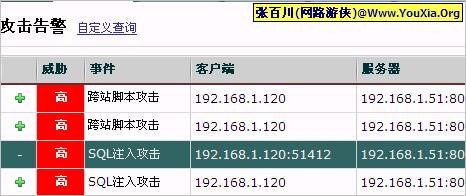
攻击IP、时间,攻击的形式,都可以展现在管理员面前。
点击报警的记录,还可以展现更详细的内容: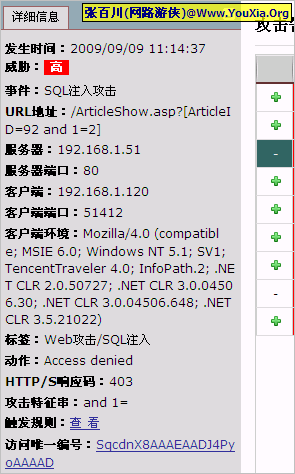
WAF对攻击的四种处理方式:检测、阻断、直接放行、丢弃
当然,阻断SQL注入攻击仅仅是WAF的一个小功能,其它的像XSS、Cookies也都可以搞定。下图是我选择的一部分自带策略,大家可以看看,手头这个设备的策略还是比较丰富的。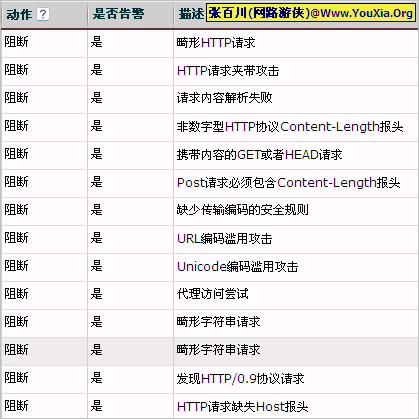
本款WAF支持WEB缓存加速,并且配置非常简单。大家看下图: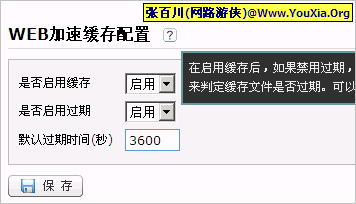
只需要开启就可以了,并且鼠标放到“?”图标上就可以看到即时帮助,这个还是很人性化的。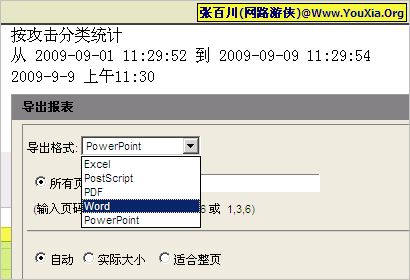
不得不说的还有报表功能,除了可以自定义时间段、攻击类型、IP地址等等常见的功能,导出功能也比较强大,还有我比较喜欢的PDF和PPT类型,不得不说是比较人性化。下面是生成的一份图形报告:
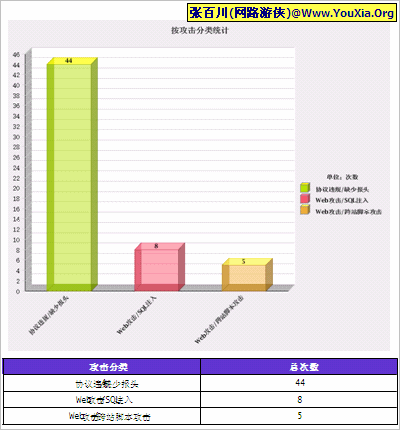
好了,WEB应用防火墙就介绍到这里,近期会介绍数据库审计与风险控制系统,敬请关注张百川(网路游侠)的博客(https://www.youxia.org)!
作者:张百川(网路游侠)
网站:https://www.youxia.org
转载请注明来源!谢谢合作。
中国人民共和国外交部网站的一个跨站漏洞
中华人民共和国外交部网站 http://www.fmprc.gov.cn
这个XSS漏洞不难利用,问题在 search.jsp 文件过滤不严格,且没有过滤post提交的数据,我们看看攻击的截图: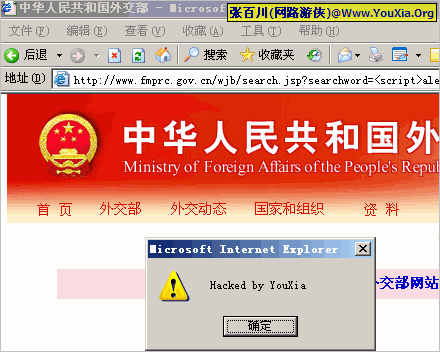
或者这个: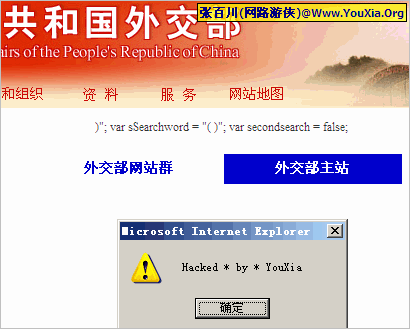
当然,用来做点别的也行……
测试链接:
http://www.fmprc.gov.cn/wjb/search.jsp?searchword=<script>alert('youxia')</script>
或在:
http://www.fmprc.gov.cn/wjb/search.jsp
搜索框中输入:
<script>alert('youxia')</script>
淘宝联想旗舰店的客服们还是很NB的
千言万语也胜不过一张截图啊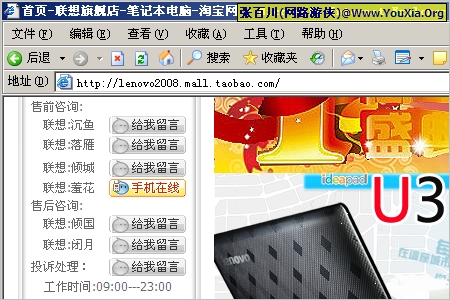
最近事情多,博客更新少了……
当然一部分精力放在了新站:
http://www.cnciso.com
欢迎访问网路游侠的新站!
当然,CNCISO是准备和圈里面朋友合作
网路游侠的信息与网络安全博客
https://www.youxia.org
依然会在闲暇时间更新
并且,下一步将以原创作品为主
感谢关注!
博客删掉了几篇文章和几个Tags
傍晚到汉中市,当然现在说来应该是“昨天”了,到宾馆打开电脑,发现自己的博客打不开了。
联系空间商,发现说有非法的关键词……一看,居然是Sinfors!
自己博客曾经增加了几个介绍Sinfors产品的链接,于是乎——被干掉了!
其实很多事情说起来很无法理解,Sinfors的上网行为管理产品本身在国内做的不错,估计是前几天网上说深大学生抗议装这个产品的文章引起了关注……但是实际上现在有多少政府、企业、学校在装这样的产品呢?相信做这个产品的都知道吧!
我本身也是一直做这个行业,也知道有些东西让人不舒服。但是如果仅仅因为我博客写到了Sinfors产品的功能就要干掉那几篇文章,我感觉冤!
当然,不得不佩服,GFW过滤的关键词越来越多了。
顺便说一句,《寂静之城》还没被封,很奇怪啊……
卓越亚马逊的脑残推荐
刚在卓越亚马逊网站上看着玩
看到了McAfee VirusScan Plus 2009杀毒软件
向下看介绍,有个“最佳组合”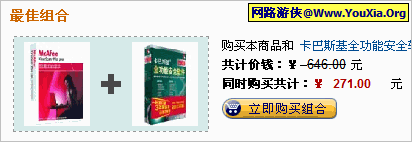
McAfee VirusScan Plus 2009
卡巴斯基全功能安全软件2009(免费升级3年)
这两款杀毒是都不错,但是记得:
——杀毒软件最好只装一款!否则容易冲突!
貌似卓越亚马逊的最佳组合要修正下了……
用户说某产品的测试:高开低走,最后停盘
今天在某省级政府单位进行技术沟通,谈到他们测试的流量控制系统,用户说了一句很经典的话:
“高开低走,最后停盘”
我问,详情如何?
曰:测试的产品一款不如一款,最后直接断网了……有的挂上慢一些也就罢了,“杀敌一万,自损三千”尚且可以理解,但是某款宣传的蛮好的产品居然挂上之后网卡和交换机有兼容性问题,乃至于无法上网!还有某厂家的测试的时候需要一个个的添加帐号,否则无法上网。配合测试的工程师直接说:算了吧,上千人添上都累死了……不用测了。
所以说产品的测试是“高开低走,最后停盘”。
游侠想说:
做产品,一定要以客户实际需求为主,切忌研发闷头写产品,否则注定是被市场抛弃。
不写了,明天早上还得被闹钟叫醒去外地给客户做网络安全测试……
估计睡眠时间6小时,明天至少在车上6小时。晚上回西安如果不出意外的话是得“披星戴月”。
从这个通知看出来 很多人还是相当的愚昧的
早上起来看到几个门户网站都有这么一条新闻:
没想到21世纪的今天,发生一次日全食居然要国办发通知:
——“做好相关预案和应对准备,强化值守应急”
很多国人的思想还是相当的愚昧,不得不承认。
终端安全产品的兼容性的确是个问题
因为笔记本电脑里面有些代码,所以游侠是一直在用电子文件保险柜的,这样即使丢了电脑,数据也没问题。虽然偶尔电子文件保险柜也有点小问题,不过还属于能接受的程度。
昨晚,哥们拿了某个厂家的指纹加密U盘过来,想装上测试下。由于北京有朋友过来,插上指纹加密U盘看了下就去火车站了……
回来重新打开电脑,发现以前强制USB-KEY登录系统的模块没有了……郁闷
重新试了下,的确是有这个问题:
装上电子文件保险柜(含计算机登录控制的USB-KEY),好用着;拿来指纹加密U盘装上驱动——开机登录模块没了!
...
员工私设代理或私挂路由问题的解决
和用户沟通的时候,用户提出的问题:如果网内的用户私设代理服务器或者私自挂接路由器怎么办?实际上游侠也遇到过这样的问题,下面说说吧!
常见的私设网络代理的情况一般如下几种:
·CCProxy等代理软件
·用Windows操作系统自带的ICS共享
·用Windows服务器版操作系统做路由,NAT
·直接挂路由器
查了下资料,一般用计费软件可以很容易的解决这个问题。因为计费软件自身有认证措施,一般也会有个插件。用户要上网,必须用这个,这样会主动安装这个插件,同时插件会检测代理软件,因为如果有代理,收费就肯定严重的不准确。所以这类产品都有这个功能。
做上网行为管理的,如网康、深信服,刚开始做这个功能,深信服的已经上市,网康的据说很快上市?
不过单独买个计费系统纯粹是为了解决私设代理问题的话,代价有点高。
游侠认为还有一种不用花钱的办法:用扫描软件扫描端口,比如某些代理服务器会开放特定的端口,8080、1080之类的,如果开放了,八成……不过如果对方做了一些安全设置,扫描软件是不起作用的。
电脑上装个文件加密软件还是比较靠谱的
虽然上互联网的笔记本是不保存敏感信息的
但是有时候一些资料也不希望被别人看到,比如自己的网站数据等
万一笔记本电脑丢失……则可能会员们的密码等都不保
因此还是对数据加密比较让人放心
我用的是USB-KEY的,开机必须插入USB-KEY才能登录电脑
一旦拔掉USB-KEY电脑就自动锁屏
下面是绑定Windows登录账号的界面
并且可以创建文件保密柜
所有文件的操作在虚拟的文件保密柜里面操作
即使丢失别人没有USB-KEY和PIN码也打不开
另外用数据恢复软件也没有任何恢复的可能……嘿嘿
