安全
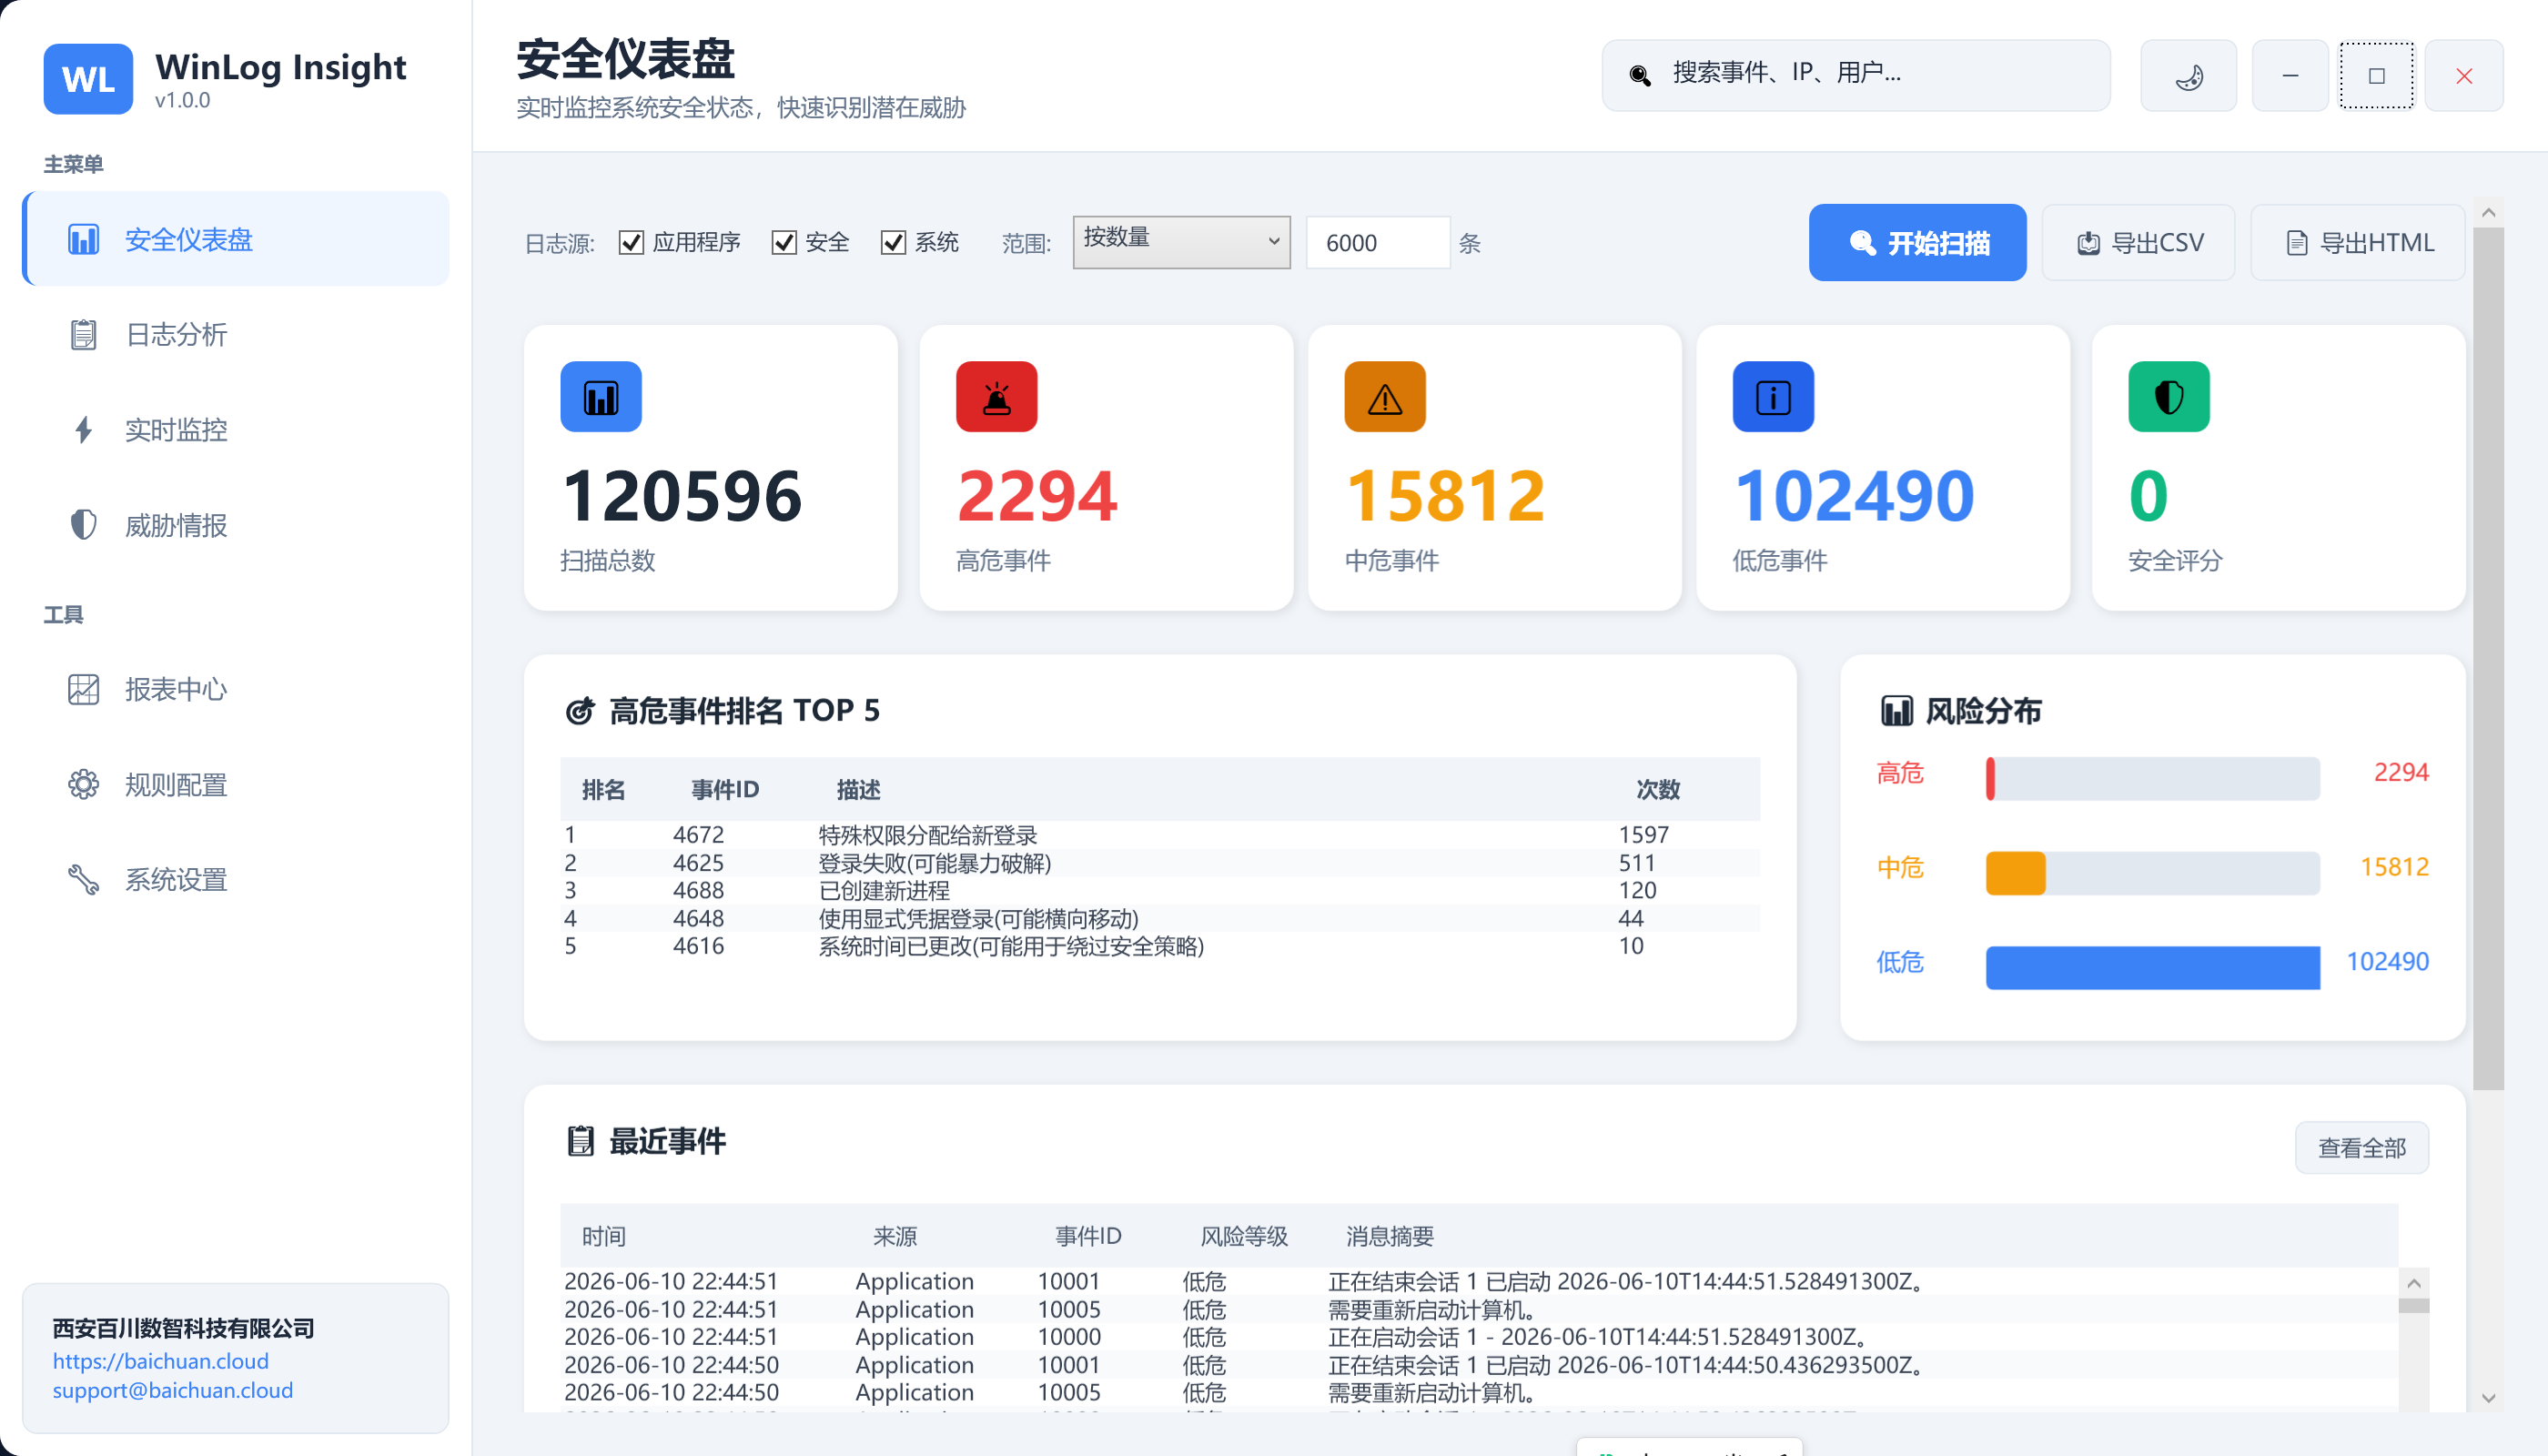
WinLog Insight —— 让Windows日志分析,一键到位!
· 2 分钟阅读

近日,宝鸡市公安局经过精心组织、缜密侦查,仅用8天时间,成功破获了涉嫌在全国各地多次非法攻击60余家政府机关、省市主要媒体等网络大案,抓获犯罪嫌疑人姜吟,有力地维护了信息网络安全。
2011年3月,陕西日报网站被黑客蓄意攻击,网站首页被恶意替换,致使网站不能正常访问。省公安厅和西安市公安局分别立案侦查。4月,延安市吴起县政府、宝鸡人才网、宝鸡日报等网站也先后被攻击,造成网站瘫痪。党政机关网站先后被攻击后,严重损害了省、市主要媒体及其相关单位的社会形象,造成了恶劣的社会影响。
系列案件发生后,引起了宝鸡市公安局党委的高度重视,立即成立系列攻击计算机网络专案组,抽调网上分局8名精干警力,紧锣密鼓地开展侦破工作。专案组多次召开案情分析会,对案件残留的信息和掌握的线索进行深入分析、综合研判,制定周密细致的工作方案,全力开展案件侦破。
...
2009年9月1日Gartner发布了一份报告,叫做《SIEM与IAM技术集成》(SIEM and IAM Technology Integration)。(注释:SIEM即Security Information and Event Management,安全信息和事件管理;IAM即Identity and Access Management,身份和访问管理)在这份报告中,Gartner指出,“集成IAM和SIEM将有助于IAM的用户和角色管理能力,发挥SIEM的异常监视功能,提供比IAM自身更强大的审计能力。”Gartner一直将用户行为监视(User Activity Monitoring)作为SIEM的主要驱动因素。Gartner认为“用户行为监视对于威胁管理和合规管理都是十分重要的”。
...
不断跟踪你的系统正在做什么--这是良好的IT管理流程中最重要,但也是最乏味的一环。在审计过程中,与特定标准匹配的事件将记录到计算机的事件日志(event log)中,帮助你完成这个重要的管理任务。在本讲座中,我将讨论审计和事件日志,并且教你如何完成这个工作。
审计设置中的选项
审计控制和属性要通过Windows 2000、Windows XP和Windows Server 2003等操作系统中的组策略对象进行修改。假设你的计算机正在加入一个活动目录域,你可以在计算机配置->Windows设置->安全设置->本地策略->审计策略目录下面的默认域策略中找到域审计策略。此外,你还可以通过控制面板中的管理工具模板查看这个本地安全策略。
...
有一篇来自英国的IT自由撰稿人写的博文,对日志管理(Log Management,LM)这个技术进行了一番自己的分析。可以说,全世界IT人士对LM的认识基本上都是一致的,包括对LM的作用、意义、技术架构和难点等。英国和美国的LM驱动力是类似的,那就是内控与合规。Kevin将合规分为三种类型:
1)法律要求的合规,就像是美国的SOX,国内例如刑七
2)商业领域的合规要求:就是行业规范,例如PCI-DSS,国内例如金融行业的内控指引,《企业内部控制规范》等;
3)政府领域的合规要求:就是政府的行政机构必须要遵守的合规性条款。例如英国的CoCo,当然美国有FISMA,中国的政府领域不仅包括行政机构,还有行政事业性单位,甚至国有企业,那就是等级保护了。
...
原文地址请点“这里”
TT安全上的这篇文章谈及了SIEM实施的负面问题,指出了四个可能存在的主要原因。实际上,这篇文章源自DarkReading在2010年9月27日发表的这篇文章《Five Reasons SIEM Deployments Fail》,是一个采访多位业内人士的综合报道。原文指出的是五个原因。第五个原因谈及的是“SIEM的伸缩性问题,尤其是事件采集和处理性能的问题”。
SOC建设的失败原因
http://bbs.cisps.org/viewtopic.php?f=42&t=27306
------------------------------------
作者: wwanke [ 2011-03-23 21:59 ]
文章标题 : SOC建设的失败原因
------------------------------------
参加过一些SOC
游侠在2011年3月到思福迪(LogBase)之后,因为公司的业务重点问题,关注点开始转移到:日志管理综合审计系统、数据库安全审计系统、运维操作审计系统(内控堡垒主机),也经常在网上搜一些相关的资料。
这不是,搜到一篇不错的,原文是《SOC理解》,但是很可惜没找到作者,那在这里向原作者致敬了。正文开始:
1.在soc的用途方面大家理解上的偏差
网路游侠:本文转载自弯曲评论,游侠对存储关注很少,但是鉴于本文开头所言,还是决定转发下。
尊敬的陈首席,存储界发生了一件大事。
下面这个独立评论员写文章,请参考。
(http://www.theregister.co.uk/2011/04/18/hs_specsfs2008_crown/)
陈首席,考验您判断力的时刻到了。如果弯曲评论错过了报道‘存储行业
本脚本用于通过Active Directory安装evtsys.exe
如果您不了解evtsys.exe,请参考:
[游侠原创:Evtsys--轻松将Windows日志转换为SYSLOG]
安天Android平台反病毒引擎是安天推出的能够为Android移动终端扩展反病毒能力的第三方解决方案,合作方只需要按照简单的接口调用,便可编写自己的手机安全软件,而引擎、病毒库的更新完全由安天来进行。
安天Android平台反病毒引擎提供了快速扫描和深度扫描等多种扫描方式,并能够有效检出具有提权能力的风险工具。可以满足合作方在不同环境下的需求。
我们也推出了一个引擎Dem
NSS Labs最近测试了6个网络防火墙以评估安全弱点。除了一个防火墙之外,其余的防火墙都有容易受到“TCP Split Handshake Attack”(TCP分离握手攻击)攻击的安全漏洞。这个安全漏洞能够让攻击者远程欺骗防火墙以为防火墙后面的一个IP连接是可信赖的。
NSS Labs总裁里克·莫伊(Rick Moy)称,如果防火墙认为你在内部,它对你采用的安全政策就是一个内部的安全政策。你可以扫描查看机器在什么地方。然后,一个攻击者能够在网络中到处跑,因为防火墙错误地认为这个IP地址是来自防火墙后面的可信赖的IP地址。
...
我们知道,无论是Unix、Linux、FreeBSD、Ubuntu,还是路由器、交换机,都会产生大量的日志,而这些,一般会以syslog的形式存在。调试过防火墙、入侵检测、安全审计等产品的朋友应该对SYSLOG熟悉,如果您还不了解SYSLOG,请登录百度或Google查询。
SyslogGather.exe其实就是一款测试SYSLOG的绿色版软件。可以设置默认端口,默认是514,可以设置是否保存日志。如果你选择了这个选项,则日志在SyslogGather.exe同目录下的logfiles目录中。
据可靠信息渠道,当前国内的天融信、启明、绿盟、网神、深信服等内资安全厂商,只有启明算真正具备MIPS多核芯片防火墙(启明收购联想,两家都有多核,联想基于RMI,启明基于Cavium),而且从成熟度上讲,联想由于比较早的做rmi多核,目前成熟度要远远高于启明做的Cavium多核demo产品。
华系的不用说,Cavium和RMI多核都做,用于交换机、路由器、安全、无线等多个数通领域。