安全
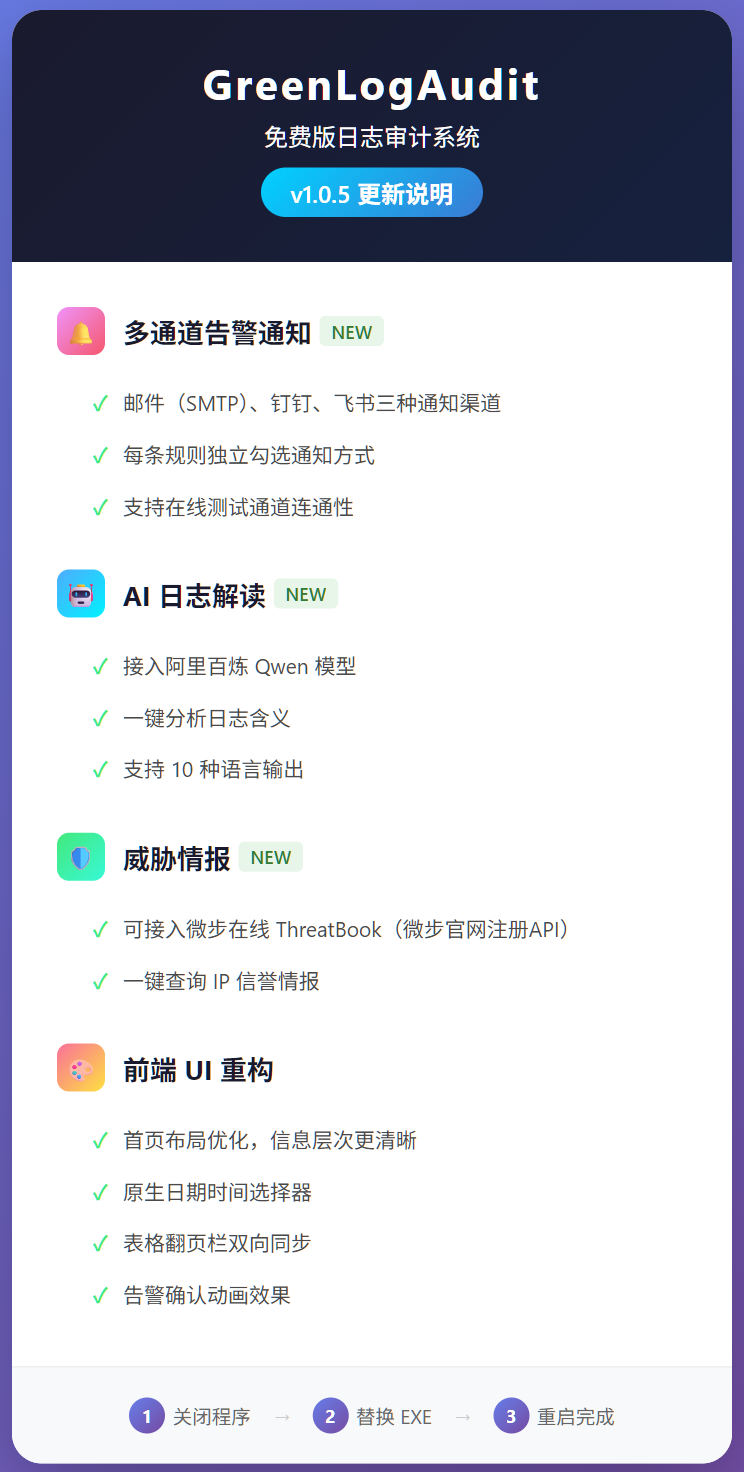
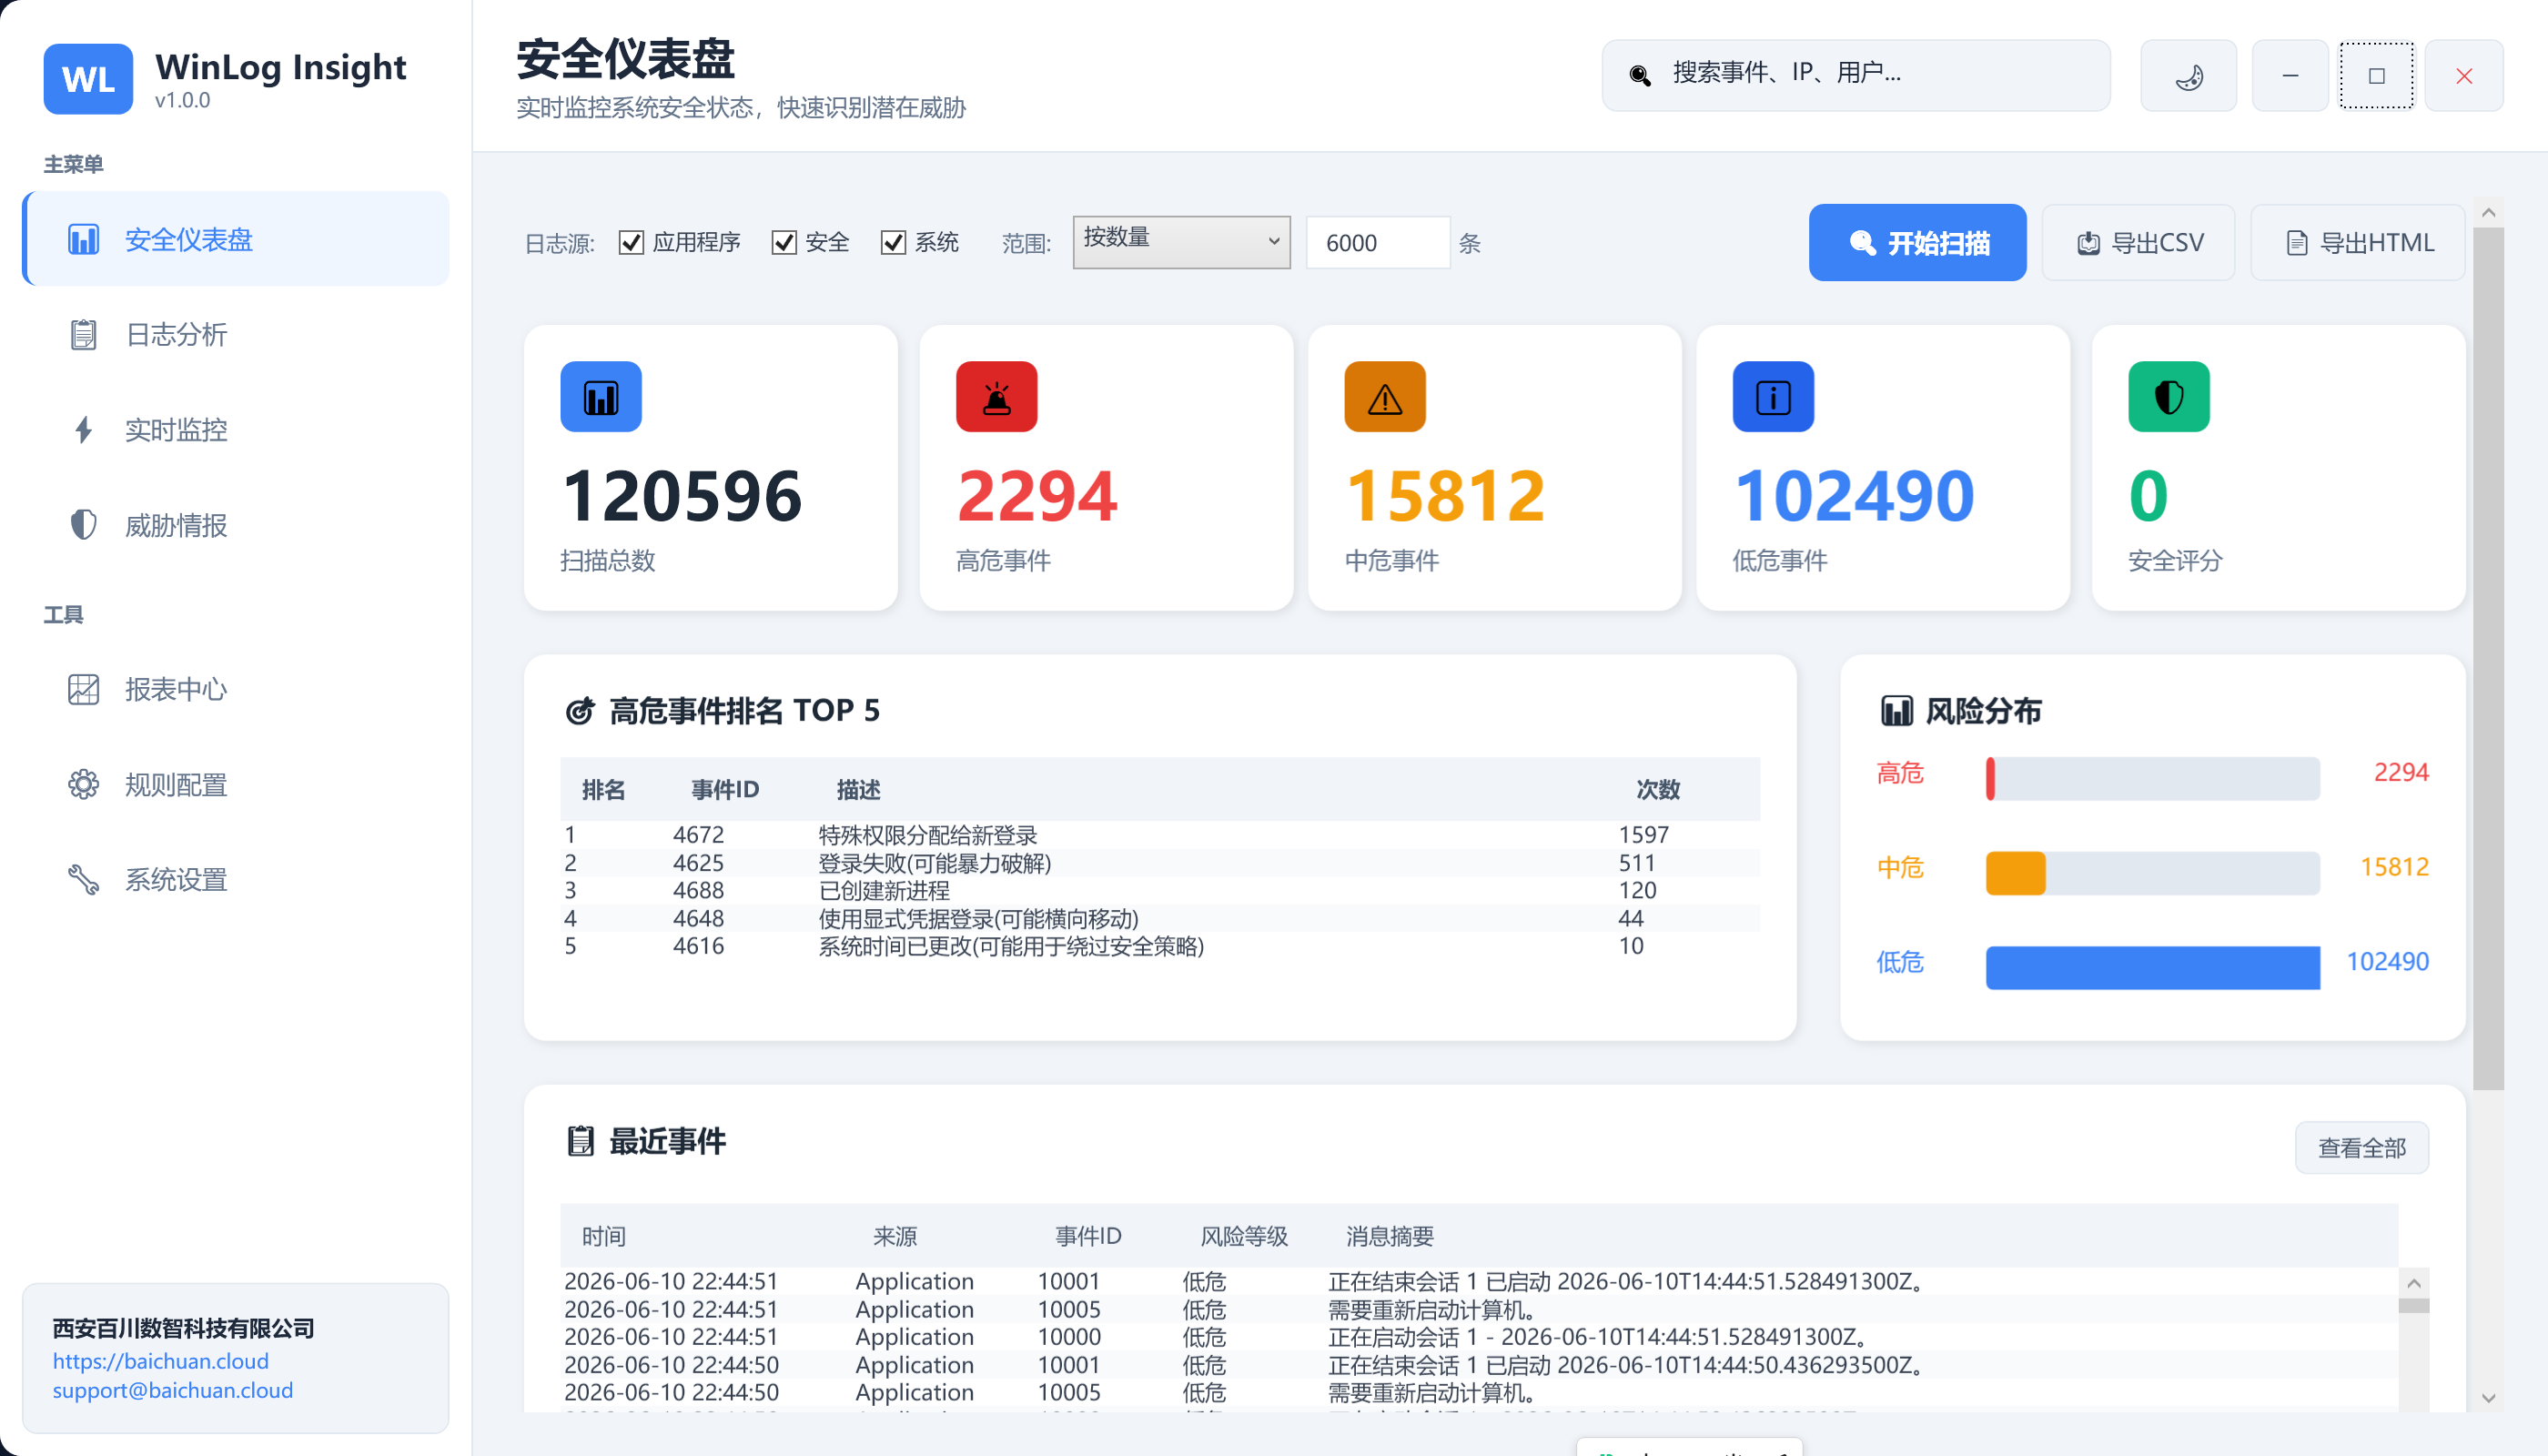
WinLog Insight —— 让Windows日志分析,一键到位!
· 2 分钟阅读

百度杀毒软件(shadu.baidu.com)经过两个月的公测,今日对外开放正式版下载。百度杀毒由百度和卡巴斯基联合推出,并做出永久免费、不偷窥用户隐私等承诺。百度也将借此加强在安全领域的布局。
我们又不是机器人,怎么会被黑客技术杀掉?但事实是,我们身边越来越丰富、和我们关系越来越密切的电子设备,正昭示着这个可能。黑客作恶的水平正在水涨船高:飞机、汽车、电网等许多新的目标也开始纳入他们攻击的视野。
闵先生来到白云派出所,说自己在和秘鲁外商做生意过程中,公司的电子邮箱被不法分子破解了密码,对方以他们公司的名义给秘鲁外商发了一份Email,让外商把货款打入他提供的银行账户。
APT是近年信息安全圈爆炒的话题,很多安全公司推出了抗APT产品,这种产品到底是创新还是忽悠?亦或是SOC的新衣?且看华安信达网友们的讨论!从APT讨论到了SOC,其实还就是因为SOC在攻击溯源、分析方面的便捷性。
Aruba推出公司ClearPass接入管理系统的最新组件Aruba WorkSpace。该组件以及其它系统,即网络接入控制系统、移动设备管理系统和移动应用管理系统将整合为一个统一的解决方案,共同保护企业数据,降低BYOD帮助平台成本。
移动领域的安全问题倒是跟黑客关系不大——除了Google Play软件市场中那些以合法产品自居的恶意软件之外,移动设备的安全性其实比普通PC要好一些。真正的挑战在于,使用者往往在不自觉的情况下把业务敏感信息泄露给他人。
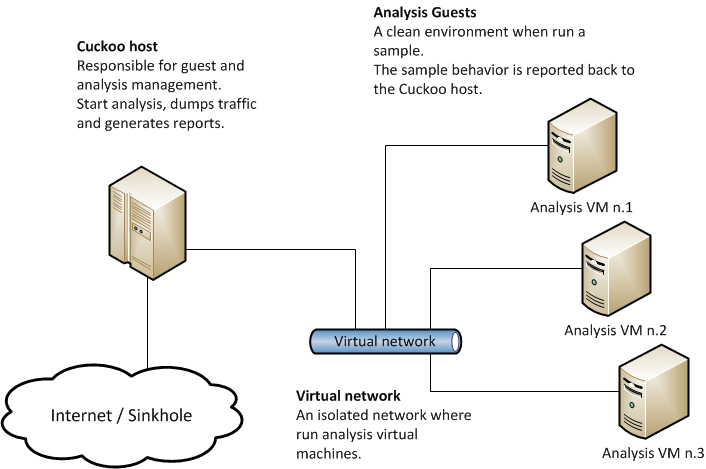
分析恶意软件malicious ware有很多方法。请容我不自量力推荐两个开放源代码的免费系统Cuckoo和MalWasm。这是一个虚拟化环境下的恶意软件分析系统。Cuckoo 的全称是OpenSource Cuckoo Sandbox Project。
去年美国封杀华为、中兴之时,就不断有安全专家呼吁政府应重视我国的网络安全问题。因此,笔者认为,在云计算和大数据崛起、国家已经越来越重视网络信息安全之时,“棱镜门”事件是一个更大的警示。
“美国网络间谍瞄准香港”,香港《南华早报》13日的头版大标题很具震撼力。在香港藏身的美国安全人员斯诺登向《南华早报》披露说,美国2009年开始潜入中国内地和香港两地政府官员、企业以及学生的电脑系统进行监控。
美国中情局前雇员斯诺登接受《南华早报》访问时表示,美国多次入侵香港的计算机,政府官员的计算机亦是入侵对象。香港特区政府资讯科技总监办公室13日响应媒体查询时表示,没有收到政府计算机系统被入侵而导致数据失窃的报告。
爱德华·斯诺登再度爆料,称英国政府借举办G20峰会,暗中截取与会外国政要的通话,并监控其的互联网通讯。监控目标中包括一些西方国家的长期盟国南非和土耳其,此外还有时任俄罗斯总统的梅德韦杰夫。
6月份的爆炸性事件——美国政府“棱镜”项目的曝光,给中国的网络安全、信息安全敲响了警钟。彭博社援引四位知情人士称,数千家科技、金融以及制造公司与美国国家安全局密切合作,提供敏感信息。
思科是美国政府和军方的通信设备和网络技术设备主力供应商。在2006年美国115个政府部门参与的一场“网络风暴”的网络战演习中,思科是演习的重要设计者之一。安全专家担心一旦战争爆发,美国政府极有可能利用思科发动网络战。
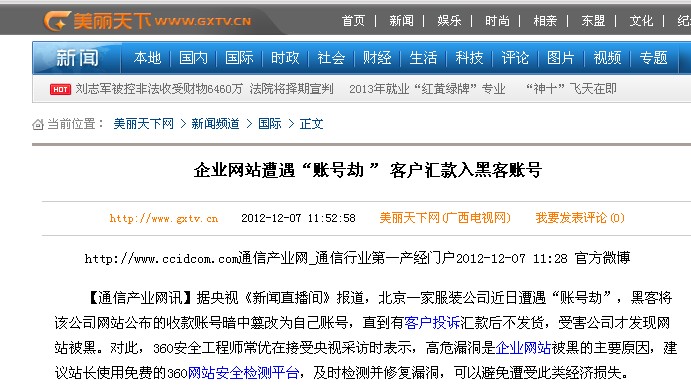
我们运营网站的过程中,有时候会遇到被黑客攻击的事件。这些是很多站长比较烦恼的一个问题,同时也关系到你的隐私财产安全泄密。在这里总结六点,提供给站长朋友们。也是一些基本防范,可能有遗漏的地方,望勿吐槽。
彭博新闻社15日援引消息人士说法称,上千家科技、金融和制造业公司正与美国国家安全部门紧密合作,向其提供敏感信息,同时获得机密情报。这些项目的参与者被称作“可信合作伙伴”,范围远超“棱镜”计划。